Coop:Claude AI代码执行的安全隔离VM环境

什么是Coop?
Coop是专为AI代码执行设计的隔离虚拟机环境,主要为Claude Code和Codex等AI编程工具提供安全的代码运行沙箱。
Claude Code与AI编程助手背景:Claude Code是Anthropic公司推出的AI编程助手,基于Claude大语言模型。与GitHub Copilot、OpenAI Codex等同类工具不同,Claude Code不仅能生成代码片段,还能理解复杂的开发需求、进行代码重构,甚至执行完整的编程任务。Codex是OpenAI开发的代码生成模型,是GitHub Copilot的底层技术支撑。这些AI编程工具的共同特点是能够从自然语言描述直接生成可执行代码,但这种能力也带来了新的安全挑战——AI生成的代码可能包含未预见的系统调用、文件操作或网络请求,直接在开发机器上执行存在潜在风险。
AI代码生成的概率本质:AI代码生成基于大语言模型的概率预测机制——模型根据训练数据学习代码模式,然后预测最可能的下一个token(词元)。这种概率性质意味着AI无法保证生成代码的正确性和安全性。即使是Claude、GPT-4这样的先进模型,也会产生幻觉(Hallucination)——生成看似合理但实际错误的代码,包括调用不存在的API、错误的参数传递、逻辑漏洞等。统计显示,AI生成代码的首次正确率在简单任务中可达70-80%,但复杂任务显著下降。更危险的是,AI可能生成表面正常但包含安全漏洞的代码,如SQL注入、路径遍历、不安全的反序列化等。因此,将AI生成的代码视为不可信输入,在隔离环境中执行,是工程上的必要防御措施。
随着AI编程助手能力的提升,安全执行AI生成的代码成为开发者面临的核心挑战,Coop正是针对这一痛点打造的解决方案。
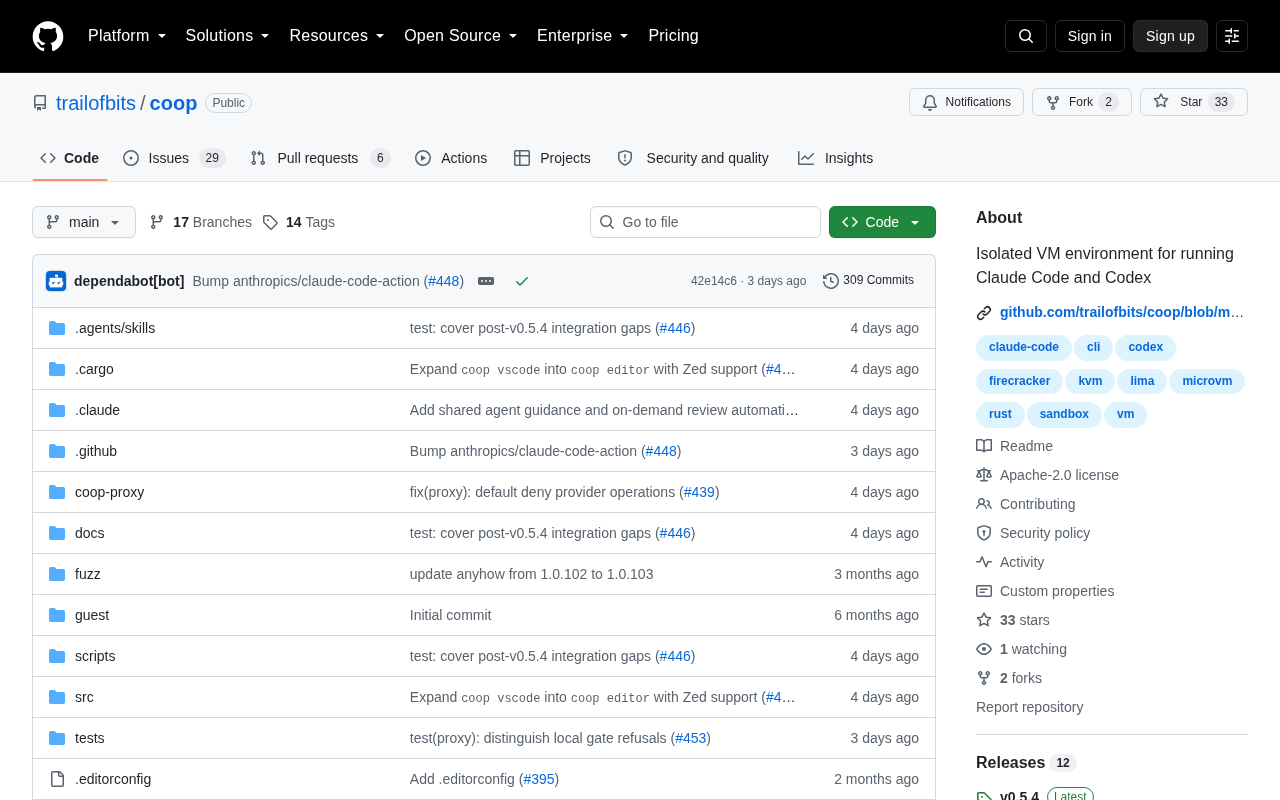
Coop在Hacker News技术社区引起了关注。Hacker News在技术社区的影响力:Hacker News是由硅谷知名创业孵化器Y Combinator运营的技术新闻聚合社区,在全球开发者群体中具有巨大影响力。该平台以高质量的技术讨论和严格的社区文化著称,用户主要是创业者、工程师和技术投资人。一个项目在Hacker News首页获得关注,往往意味着获得技术社区的初步认可,能带来大量早期用户和贡献者。然而,Hacker News的关注也是双刃剑——社区成员对技术方案的评判严苛,不成熟的项目可能遭遇质疑。
项目解决的核心问题具有普遍性:当AI助手编写和执行代码时,如何防止这些代码对本地系统造成损害?
为什么需要代码隔离环境?
AI代码执行的安全风险
AI生成的代码存在不可预测性,即使是Claude这样的先进模型,也可能产生包含潜在风险的代码:
- 文件系统风险:AI可能误操作重要文件或目录
- 网络安全隐患:未经审查的外部API调用可能导致数据泄露
- 系统资源消耗:死循环或高负载操作可能影响系统稳定性
- 权限边界突破:错误的系统调用可能超出预期权限范围
沙箱技术在软件安全中的应用:沙箱(Sandbox)是一种经典的安全隔离技术,最早在操作系统安全领域应用。现代浏览器使用沙箱隔离网页脚本执行(如Chrome的多进程架构),移动操作系统通过沙箱限制应用权限(如iOS的App Sandbox)。在开发工具领域,在线代码运行平台(如CodeSandbox、Repl.it)也采用沙箱技术保护服务器安全。沙箱的核心原理是创建受限的执行环境,通过权限控制、资源配额、系统调用过滤等机制,确保代码只能在规定范围内运行。AI编程场景中,沙箱技术尤为重要——因为AI生成的代码质量和安全性难以事先保证,必须假设代码可能包含危险操作,通过技术手段预防而非依赖代码审查。
代码沙箱技术的实现挑战:构建有效的代码沙箱面临多重技术挑战。首先是性能开销——完全隔离必然带来资源消耗和延迟增加,需要在安全和效率间平衡。其次是功能兼容性——沙箱限制了系统调用和资源访问,可能导致某些合法操作无法执行,如网络请求、文件I/O、GPU访问等。第三是逃逸风险——攻击者持续寻找沙箱漏洞,历史上多次出现沙箱逃逸0day,如浏览器沙箱逃逸、Java沙箱绕过等。第四是状态管理复杂性——代码执行可能产生持久化状态(文件、数据库记录),如何在多次执行间管理这些状态是难题。Coop通过VM技术解决了大部分挑战,但必然在启动速度上有所牺牲,这是技术权衡的结果。
提升AI辅助编程效率
隔离环境不仅保障安全,更能显著提升开发体验:
- 自由试错空间:在沙箱中可以放心让AI尝试多种技术方案
- 环境标准化:消除不同开发环境导致的兼容性问题
- 依赖管理优化:不同项目的依赖库完全隔离,避免版本冲突
依赖管理与版本冲突问题:现代软件开发严重依赖第三方库和框架,依赖管理成为复杂的工程问题。版本冲突(Dependency Hell)指不同项目或库要求同一依赖包的不同版本,导致无法同时满足所有需求的困境。例如项目A需要库X的1.0版本,项目B需要2.0版本,而两个版本API不兼容。Python的pip、Node.js的npm、Java的Maven等包管理器都面临此问题。解决方案包括虚拟环境(Python venv)、依赖锁定文件(package-lock.json)、容器化等。在AI编程场景中,问题更复杂——AI可能为不同实验生成依赖不同版本库的代码,如果在同一环境执行,极易造成冲突。Coop的VM隔离为每个执行任务提供独立环境,从根本上避免了这一问题。
Coop的核心技术优势
虚拟机级别的强隔离
Coop采用VM虚拟机技术而非容器方案,实现了更高级别的安全隔离:
虚拟机与容器技术对比:虚拟机(VM)和容器是两种主流的隔离技术,但隔离强度差异显著。容器技术(如Docker)通过Linux命名空间和cgroups实现隔离,多个容器共享宿主机操作系统内核,启动快速但存在容器逃逸风险——恶意代码可能利用内核漏洞突破隔离边界。虚拟机则通过Hypervisor(如KVM、Xen)创建完全独立的虚拟硬件环境,每个VM运行独立的操作系统内核,实现硬件级别的强隔离。VM的代价是更高的资源开销和较慢的启动速度,但在安全性要求高的场景中,这种额外开销是值得的。Coop选择VM方案,正是优先考虑了AI代码执行场景对安全隔离的严格要求。
虚拟机技术的演进历史:虚拟机技术可追溯到1960年代IBM的CP-40项目,当时旨在让大型机支持多用户并发使用。现代虚拟化技术在2000年代迎来复兴,VMware率先将虚拟化技术商业化应用于x86架构。2006年AWS推出EC2服务,将虚拟机作为云计算的基础资源单元,彻底改变了IT基础设施格局。虚拟化技术分为两类:Type-1(裸机型)Hypervisor直接运行在硬件上,如VMware ESXi、KVM;Type-2(托管型)运行在宿主操作系统之上,如VirtualBox、VMware Workstation。Coop采用的VM隔离继承了这一成熟技术体系的安全优势,将云计算级别的隔离能力带入AI编程场景。
- 完整的内核级隔离,有效防御容器逃逸攻击
- 精细化的资源配额控制和实时监控能力
- 真正的多租户安全边界保障
容器逃逸攻击原理:容器逃逸是指恶意代码从容器内部突破隔离限制,获取宿主机系统访问权限的攻击方式。由于容器共享宿主机内核,攻击者可能利用内核漏洞、不安全的容器配置(如特权模式运行)或Docker守护进程漏洞实现逃逸。典型攻击路径包括:利用未打补丁的内核漏洞(如Dirty COW)、挂载宿主机敏感目录、滥用Linux capabilities权限等。历史上多次出现容器逃逸0day漏洞,如runC的CVE-2019-5736允许容器内进程覆盖宿主机上的runC二进制文件。相比之下,虚拟机逃逸需要攻击Hypervisor层,难度指数级提升,这是Coop选择VM方案的安全考量基础。
多租户架构与安全隔离:多租户(Multi-tenancy)是云计算和SaaS服务的核心架构模式,指多个用户(租户)共享同一套基础设施,但数据和执行环境相互隔离。实现多租户隔离有多种层级:应用层隔离(共享服务器和数据库,通过租户ID区分数据)、数据库层隔离(独立数据库实例)、虚拟机层隔离(独立VM)。安全强度递增但成本也上升。容器技术虽然轻量,但在多租户场景存在安全隐患——共享内核意味着一个租户的恶意代码可能影响其他租户。VM级别的多租户隔离提供了最强的安全边界,每个租户运行在独立的虚拟硬件上,即使一个VM被攻破也不会波及其他租户。Coop采用VM隔离,使其不仅适合个人开发者,也能作为团队或企业级AI代码执行平台的安全基础。
针对AI编程场景的专项优化
Coop专门为Claude Code和Codex等AI工具设计:
- 快速启动机制:优化VM启动流程,缩短代码执行等待时间
- 智能状态管理:支持代码执行状态的快照保存与恢复
- API原生集成:提供与主流AI编程工具的无缝对接
快照与状态恢复技术:快照(Snapshot)是虚拟化技术中的重要特性,能够捕获虚拟机在某一时刻的完整状态,包括内存、磁盘、网络配置等。快照技术基于写时复制(Copy-on-Write)机制实现——初始快照只记录元数据,当虚拟机状态改变时才复制变化的数据块,节省存储空间。状态恢复允许将虚拟机回滚到任意快照点,这在AI代码执行场景特别有用:当AI生成的代码导致环境污染或系统异常时,可以快速恢复到干净状态,无需重建环境。这种能力支持AI进行迭代式开发——尝试方案A失败后,恢复快照再尝试方案B,效率远高于传统的环境重建流程。主流虚拟化平台如VMware、KVM都提供快照功能,Coop对此进行AI编程场景的专项优化。
Coop的实际应用场景
个人开发者的实验沙箱
使用Claude或Cursor等AI编程工具的开发者可以通过Coop:
- 让AI自由发挥创造力,无需担心破坏本地开发环境
- 安全测试不熟悉的技术栈和开源框架
- 快速验证AI提供的多种技术方案
团队协作的标准化环境
在团队开发场景中,Coop可作为统一的AI代码执行平台:
- 确保团队成员使用一致的运行环境
- 代码审查时安全运行待审核代码
- 降低新成员的环境配置学习成本
编程教育的安全平台
AI编程教学场景特别需要隔离环境:
- 学生可以放心尝试各种代码实验
- 教师可以演示常见的安全风险案例
- 统一环境便于快速定位和解决问题
AI编程安全的行业趋势
Coop的出现反映了AI辅助编程领域的重要趋势:安全执行环境正在成为AI编程工具的基础设施标配。
随着Anthropic的Claude Code、GitHub的Copilot Workspace等产品持续强化代码执行能力,开发者对安全隔离方案的需求快速增长。
Anthropic公司与Claude模型家族:Anthropic是由前OpenAI研究人员创立的AI安全公司,专注于开发可控、可靠的大语言模型。Claude是其核心产品,以Constitutional AI技术著称——通过预设的安全原则训练模型,使其在生成内容时自动遵守安全和道德规范。Claude模型家族包括多个版本,从轻量级的Claude Instant到高性能的Claude 3 Opus,在代码理解和生成能力上与GPT-4、Gemini等模型竞争。Claude Code是Claude在编程领域的专门应用,能够理解代码库上下文、执行多文件修改、调试问题并解释技术决策。Anthropic特别强调AI安全,这使得像Coop这样的外部隔离方案对Claude Code用户更有吸引力。
GitHub Copilot Workspace功能扩展:GitHub Copilot Workspace是GitHub在2024年推出的AI开发环境,在原有Copilot代码补全基础上大幅增强了能力。它不仅生成代码片段,还能理解整个代码库上下文,执行跨文件重构,根据Issue自动生成Pull Request,甚至完成从需求到测试的完整开发流程。Workspace采用任务规划-执行-验证的工作流:AI先将复杂任务分解为步骤,逐步执行并验证结果,类似人类开发者的思维过程。这种能力提升带来新的安全考量——AI可能执行构建脚本、安装依赖、修改配置文件等高权限操作,直接在本地环境运行风险显著增加。Copilot Workspace内置了一定的沙箱机制,但第三方隔离方案如Coop提供了额外的安全保障层。
AI编程助手的能力边界:当前AI编程助手虽然强大,但能力边界清晰。它们擅长模式识别和代码生成——处理常见开发任务、生成样板代码、实现明确定义的功能。但在系统设计、架构决策、性能优化等需要深度理解和权衡的领域,AI仍远不及人类专家。AI无法理解业务上下文的细微差别,缺乏对技术债务、团队能力、长期维护性的判断。更重要的是,AI缺乏安全意识——它不会主动考虑代码的安全影响、攻击面、权限设计等。因此,AI编程的正确范式是人机协作:开发者负责设计、决策和审核,AI负责执行和辅助。Coop这样的隔离工具正是支持这种协作模式的基础设施——让AI安全地执行,让人类保留最终控制权。
Coop这类开源项目填补了市场空白,为开发者提供了自主可控的技术选择。
值得关注的是,Coop目前在开源社区的讨论热度相对较低,这可能表明项目仍处于早期发展阶段。对于关注AI编程安全的开发者而言,这是一个值得持续跟踪的项目。如果未来能够完善技术文档、优化使用接口,并与主流AI编程工具实现深度集成,Coop有望成为这一细分领域的核心工具。
总结
Coop构建了AI编程工具生态中的关键一环——安全执行层。通过VM级别的隔离技术,它为Claude Code等AI工具提供了可靠的代码运行环境。尽管项目目前关注度有限,但其解决的安全问题具有长期价值。随着AI编程能力的持续演进,Coop这样的安全基础设施将扮演越来越重要的角色。
正在使用AI编程助手的开发者,建议关注Coop的后续发展动态,或考虑在日常工作流程中引入类似的隔离机制,在享受AI提效红利的同时,确保系统安全无忧。
相关推荐
Surface RTX Spark Dev Box 离线跑通 120B 模型:Intelligent Terminal 实战
微软 Surface RTX Spark Dev Box 实机演示:通过开源 Intelligent Terminal 离线运行 120B 参数本地模型,一句话自动构建可启动 Hyper-V 虚拟机,展示 Project Zemuth 设备的本地 AI 能力。

平权法案终结后,黑人新生入学率骤降与HBCU的崛起
最高法院终止种族敏感录取后,美国前50所最具选拔性大学黑人新生入学率下降27%,哈佛从18%降至11.5%,耶鲁从9.5%降至8%,更多黑人学生转向HBCU。

Claude全面加水印:付费用户也无法关闭,检测权限却只给少数人
Anthropic 将 Claude 隐形文本水印扩展至 Mythos 5、Opus 4.7 等模型,全球适用且付费用户无法退出。校对、翻译等轻量使用同样被标记,但检测权限仅开放给监管机构和企业,普通用户既无法自查也难以申诉。