Cursor插件市场曝恶意Claude Code扩展 11小时下架

Cursor插件市场出现被篡改的Claude Code扩展,内含后门代码,约11小时内可下载,凸显AI编程工具供应链安全风险。
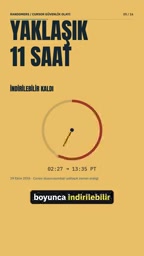
AI代码编辑器Cursor的插件市场中出现了一个被篡改的Claude Code扩展,恶意版本嵌入了后门代码,试图建立隐蔽访问通道、收集用户信息并支持远程连接。该扩展在约11小时内保持可下载状态,Cursor官方评估最多可能有5000名用户受到影响,但因恶意代码存在技术缺陷,多数完整访问尝试并未成功。Cursor已下架恶意版本并关闭攻击者服务器,Anthropic官方分发渠道未受波及。事件揭示了开放插件生态中版本更新审核的薄弱环节,提醒开发者优先从官方渠道安装工具、警惕异常权限请求,并在敏感环境中隔离运行与定期审计插件。
AI编程工具正成为供应链攻击的新目标。据YouTube科技频道披露,AI代码编辑器Cursor的插件市场中,一个名为Claude Code的扩展被植入恶意代码,在约11小时内保持可下载状态。这起事件再次提醒开发者:插件生态的便利性与安全风险往往并存。
事件经过:一个被篡改的扩展
根据视频内容,攻击者在Cursor的扩展商店中发布了Claude Code的篡改版本。该扩展本身是开发者常用的AI编程辅助工具,因此很容易被用户信任并安装。恶意版本中嵌入了后门代码,试图在用户机器上建立隐蔽访问通道、收集用户信息,并让攻击者能够远程连接系统。
说个细节,这段恶意代码并非只做单一动作,而是组合了信息窃取与远程控制两类高风险行为。对于每天在本地环境中处理代码、密钥和配置文件的开发者来说,这类后门的潜在危害远超普通恶意软件。
供应链攻击(Supply Chain Attack)指攻击者不直接攻击最终目标,而是入侵其依赖的第三方组件、工具或分发渠道,借由信任关系将恶意代码传递给下游用户。在软件领域,典型形式包括篡改开源包、劫持更新服务器、仿冒知名扩展等。此类攻击的隐蔽性在于:用户下载的往往是“正常”的工具,恶意逻辑被嵌入在受信任的分发链路中,传统的信誉判断(如品牌名、功能描述)难以识别。AI编程工具的插件市场由于版本更新频繁、审核侧重功能而非安全,成为供应链攻击的高发地带。
影响范围与应急响应
Cursor官方在说明中表示,最多可能有5000名用户受到此次事件影响。这个数字来自官方的初步评估,实际受影响人数可能因安装与运行情况而有所不同。
一个关键细节是:由于恶意代码本身存在技术缺陷,攻击者在许多机器上的完整访问尝试并未成功。这意味着并非所有安装了该扩展的用户都真正暴露于远程控制风险之下,但信息收集行为是否成功,官方说明中未做进一步区分。
Cursor的处置动作相对迅速:将恶意版本从插件市场下架,并配合关闭了攻击者使用的服务器。不过从时间线看,恶意扩展在约11小时内可被下载,这个窗口期足以让相当数量的用户完成安装。
后门(Backdoor) 是一种绕过正常身份验证、为攻击者保留隐蔽访问通道的恶意代码。与勒索软件等破坏性恶意程序不同,后门通常以静默方式运行,目标包括长期驻留、窃取凭据、横向移动等。在开发环境中,后门一旦激活,攻击者可读取源代码、环境变量中的API密钥、SSH配置乃至云平台访问令牌,进而扩大入侵范围。本次事件中恶意代码同时包含信息窃取与远程控制功能,属于复合型后门,其风险等级高于单一功能的恶意扩展。
Anthropic官方渠道未受影响
这起事件中一个容易被误读的点是Claude Code的归属。视频明确指出,Anthropic的官方分发渠道并未受到此次攻击影响。换言之,问题出在第三方插件市场的分发环节,而非Claude Code本身的官方发布链路。
这对开发者的实际启示是:从非官方渠道获取的AI工具扩展,其可信度不能等同于官方版本。即使扩展名称、功能描述与正版一致,代码也可能已被替换。
插件生态的安全困局
AI编程工具的插件市场本质上是一个开放分发平台,审核机制通常难以覆盖每一次版本更新。攻击者正是利用这一点,在获得初始信任后通过更新植入恶意代码。这类手法在npm、VS Code扩展市场等生态中已有先例,如今延伸到AI编辑器领域。
从防御角度看,开发者可以采取的措施包括:优先从官方渠道安装核心工具、关注扩展的发布者身份与更新记录、对要求异常权限的插件保持警惕。对于处理敏感代码或密钥的环境,隔离运行与定期审计插件列表是更稳妥的做法。
这起事件的价值不在于恐慌,而在于提醒:当AI工具深度嵌入开发流程,插件供应链的安全边界需要被重新审视。一个看似普通的扩展更新,可能就是攻击的入口。
npm 与 VS Code 扩展市场是开发者生态中两个典型的开放包管理平台。npm 允许任何人发布 JavaScript 包,历史上曾多次出现恶意包(如 typosquatting 仿冒包、event-stream 事件)窃取用户数据;VS Code 扩展市场同样采用低门槛发布机制,2023年曾出现伪装成流行主题的恶意扩展。这些平台的共同特点是:发布便捷、版本更新自动化、审核以功能合规为主,安全扫描难以覆盖所有增量更新。AI 编辑器插件市场延续了这一模式,攻击者可通过“先发布正常版本获取安装量,再通过更新注入恶意代码”的方式绕过初次审核,这也是本次 Cursor 事件的手法特征。
相关推荐

9家AI订阅套餐积分换算:每亿Token真实成本揭秘
B站UP主实测火山、阿里、腾讯、百度、智谱、小米、MiniMax等9家AI订阅套餐,统一换算每亿Token真实成本,拆解固定额度与三档系数两类计费逻辑,揭示缓存、时段折扣和窗口限额对实际额度的影响。
Vibe Coding入门:用意图表达代替手写代码
Vibe Coding 是什么?B站137集实战课程给出定义:核心不是写代码而是表达意图。本文解析 Vibe Coding 的生产力逻辑、适合人群与入门预期,帮助零基础者判断是否值得投入学习。
LangChain入门指南:从LangGraph到Deep Agents的智能体开发路线
理清LangChain、LangGraph和Deep Agents的封装关系,掌握智能体开发框架的学习路线与选型逻辑,适合大模型开发入门者参考。