Cursor端口泄漏:Linux下600+端口转发未清理的排查与解决

问题浮现:Cursor在Linux上的端口泄漏
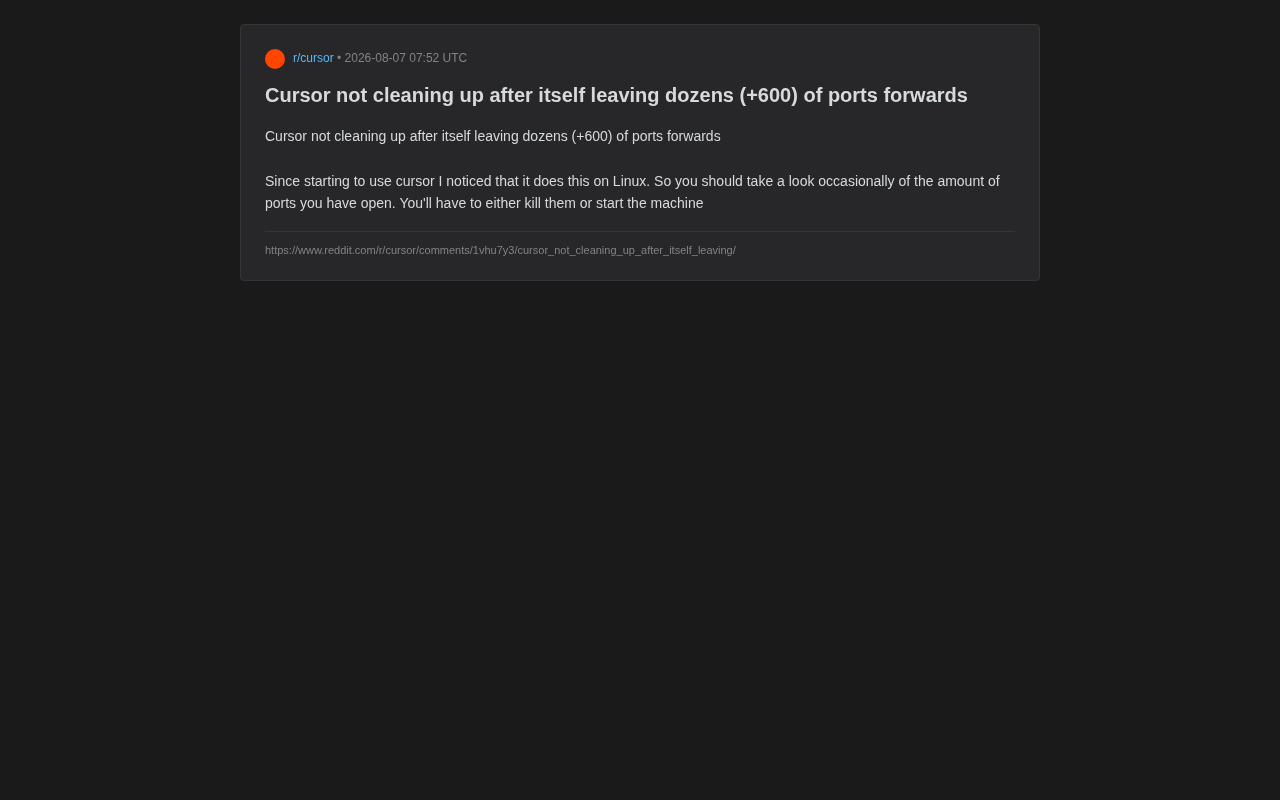
近日,有开发者在Reddit上反映了一个关于AI代码编辑器Cursor的隐蔽问题:在Linux系统上使用Cursor一段时间后,系统中会残留大量未被清理的端口转发(port forwards),数量甚至可以累积到600个以上。
这位用户表示,自从开始使用Cursor后就注意到了这一现象,并建议其他用户"定期检查系统中打开的端口数量",否则只能通过手动杀掉进程或重启机器来解决。
这一问题看似不起眼,却折射出AI编程工具在快速迭代过程中容易忽视的"资源管理"细节。对于长期运行开发环境的工程师而言,这类资源泄漏可能带来实际的性能与稳定性隐患。
为什么Cursor会出现端口泄漏
远程开发架构的副作用
Cursor基于VS Code的架构构建,支持远程开发(Remote Development)与SSH连接等功能。在这类架构中,编辑器前端与后端服务(如语言服务器、扩展宿主、调试器等)之间通常需要通过端口转发建立通信通道。
具体来说,VS Code的远程开发模型采用了经典的客户端-服务器架构:本地运行的Electron客户端负责UI渲染,而实际的代码执行、文件操作和扩展运行则由部署在远程主机上的"VS Code Server"进程完成。两者之间通过SSH隧道或WebSocket建立通信链路。当开发者在远程环境中启动一个Web服务器(如在3000端口运行的前端开发服务),编辑器会自动检测到该端口并创建一条本地端口转发规则,将本地某个端口映射到远程端口,使开发者能在本地浏览器中访问远程服务。这一自动端口转发机制(Auto Port Forwarding)是通过监控远程主机的/proc/net/tcp文件或使用ss命令来检测新开放端口实现的。
正常情况下,当一个会话结束或连接断开时,这些临时建立的端口转发应当被自动释放。但如果编辑器进程异常退出、连接意外中断,或清理逻辑存在缺陷,这些端口转发就会"孤儿化",持续占用系统资源而不被回收。在Unix/Linux系统中,每个端口转发本质上是一个socket文件描述符,它关联着内核中的TCP连接状态机。当父进程未正确关闭这些socket就退出时,如果子进程继承了这些文件描述符,它们就会被无限期保持在LISTEN或ESTABLISHED状态。
长时间运行放大问题
Linux开发者往往会让工作站长期运行,很少重启机器。这就意味着,即便每次泄漏的端口数量不多,日积月累之下也会堆积成数百个。当端口数量攀升到600以上时,不仅浪费系统资源,还可能触及操作系统对单个进程或用户可打开文件描述符的上限,进而引发新连接失败等连锁问题。
Linux系统中文件描述符的上限由多层参数控制:系统级上限由/proc/sys/fs/file-max定义(通常为数十万),而单个进程的上限由ulimit -n控制,默认值在许多发行版中仅为1024。即便管理员将其提升至65535,当Cursor相关进程持续泄漏socket描述符时,最终仍会触及天花板。一旦文件描述符耗尽,不仅Cursor自身无法建立新连接,同一用户下运行的其他程序(如数据库客户端、Docker守护进程)也可能因无法打开新文件或创建新socket而异常。
端口泄漏的潜在影响与风险评估
对于普通用户而言,几十个残留端口通常不会造成明显感知。但对于以下场景,问题会被显著放大:
- 长期运行的开发服务器:不重启的机器会持续累积泄漏。
- 资源受限的环境:容器、云主机或低配开发机对文件描述符和端口数量更为敏感。在Kubernetes Pod或Docker容器中,资源限制往往更为严格,默认的
nofile限制可能低至1024,泄漏问题会更快暴露。 - 多项目并行开发:频繁切换远程连接会加速端口消耗。
从系统层面来看,每个处于LISTEN状态的socket都会占用内核内存中的一个sock结构体(约1-2KB),600个泄漏端口的直接内存开销虽然有限(不到1MB),但它们各自关联的接收/发送缓冲区、定时器以及在网络栈中的哈希表条目,会给内核的端口查找、连接匹配等操作带来不必要的开销。更重要的是,Linux可用的临时端口范围(由/proc/sys/net/ipv4/ip_local_port_range定义,通常为32768-60999,约28000个端口)虽然远大于600,但如果泄漏的端口恰好占用了应用程序需要的特定端口号,则可能导致端口冲突,表现为"Address already in use"错误。
此外,大量处于监听或转发状态的端口在理论上也会略微扩大攻击面,尽管这些端口多数绑定在本地回环地址(127.0.0.1),实际安全风险有限,但仍不是良好的工程实践。值得注意的是,如果端口意外绑定到0.0.0.0(所有网络接口),则可能被同一局域网内的其他主机访问,这在共享办公网络环境中存在一定的信息泄露风险。
临时解决方案:如何清理Cursor残留端口
在官方修复之前,用户可以采取以下措施缓解问题:
1. 定期检查端口占用
可以使用以下命令查看当前系统中的端口监听情况:
ss -tlnp | grep -i cursor
# 或使用传统的 netstat
netstat -tlnp | grep cursor
其中,ss(Socket Statistics)是iproute2工具集的一部分,相比传统的netstat命令执行速度更快,因为它直接从内核的netlink接口读取socket信息,而非解析/proc/net/tcp文件。-t参数过滤TCP连接,-l仅显示监听状态的socket,-n以数字形式显示端口号,-p显示关联的进程信息。
如果想更全面地了解Cursor相关进程占用的文件描述符总数,可以使用:
# 查找Cursor进程PID
pgrep -f cursor
# 查看特定PID的文件描述符数量
ls /proc/<PID>/fd | wc -l
2. 手动清理残留进程
找到与Cursor相关的孤儿进程后,可以选择性地杀掉:
pkill -f cursor
需要注意的是,直接杀进程可能影响正在进行的会话,操作前应确认没有未保存的工作。更精细的做法是先用pgrep -fa cursor列出所有匹配的进程及其完整命令行,识别出哪些是孤儿转发进程(通常包含"port"或"forward"等关键词),再针对性地终止它们。
3. 编写自动化清理脚本
对于长期运行的开发环境,可以考虑设置一个定时任务(cron job)来自动检测并清理泄漏端口:
# 添加到 crontab,每6小时执行一次检查
0 */6 * * * /path/to/cleanup_cursor_ports.sh
4. 重启机器
最简单粗暴的方式便是重启,所有临时端口转发都会随系统重启而释放。虽然不够优雅,但对于偶发问题足够有效。
从端口泄漏看AI编程工具的工程成熟度
Cursor作为近年来备受关注的AI原生代码编辑器,凭借强大的代码补全与对话式编程能力赢得了大量开发者青睐。Cursor由Anysphere公司开发,于2023年正式发布,它本质上是VS Code的一个fork(分支版本),在保留VS Code完整编辑功能和扩展生态的基础上,深度集成了GPT-4、Claude等大语言模型,提供了Tab补全、内联编辑(Cmd+K)、多文件对话(Composer)等AI原生交互模式。正因为是fork而非简单的扩展插件,Cursor可以更深层地修改编辑器内核行为,但同时也承担了维护底层架构稳定性的责任。
然而,这类快速崛起的工具在核心功能之外的"工程细节"上往往还有打磨空间。这并非Cursor独有的问题——整个AI编程工具赛道(包括GitHub Copilot、Windsurf/Codeium、Tabnine等)都面临着类似的挑战:在激烈的产品竞争中快速迭代AI功能的同时,如何保证底层工程的严谨性。这些工具通常将大量研发资源投入到模型集成、提示词工程和上下文管理等差异化功能上,而进程管理、资源回收、错误恢复等"不可见的基础设施"则容易被排在较低的优先级。
端口泄漏这样的问题,本质上属于资源生命周期管理的疏漏。在软件工程中,资源生命周期管理遵循"谁申请谁释放"(RAII,Resource Acquisition Is Initialization)的原则——每个被分配的资源(无论是内存、文件句柄还是网络端口)都应有明确的所有者,并在不再需要时被确定性地释放。这类问题在开发阶段难以被单元测试捕获,因为它只在长时间运行、反复创建和销毁连接的真实使用场景中才会显现,属于典型的"慢性泄漏"类Bug。
它不像功能缺失那样直观,却真实地影响着长期使用的稳定性。这也提醒我们:评估一款开发工具,不仅要看它的AI能力有多强,还要关注它在系统层面的健壮性与资源管理是否可靠。
目前该问题主要出现在Linux平台,来源为单一用户的社区反馈,尚未得到官方的正式确认或广泛复现。值得一提的是,macOS和Windows平台未见类似报告,可能与这些系统上不同的进程管理机制有关——macOS的launchd和Windows的Job Objects在父进程退出时对子进程有更积极的清理行为。建议受影响的用户在GitHub或Cursor官方渠道提交issue,附上具体的复现步骤与端口截图,以帮助开发团队定位问题。
小结
Cursor在Linux上未清理端口转发、导致数百个端口残留的问题,虽属边缘性缺陷,却是AI编程工具走向成熟过程中需要正视的一环。在等待官方修复期间,开发者可以通过定期检查、手动清理或重启来规避风险。对于依赖长期运行开发环境的工程师,养成"偶尔查看端口占用"的习惯,不失为一个明智之举。
核心要点
相关推荐

Cursor AI编程实战:30分钟从零构建学生管理系统
B站UP主实战演示Cursor AI编程:30分钟用自然语言生成学生管理系统。详解Agent模式、Claude模型选择、提示词技巧与使用门槛,帮你判断Cursor是否值得入手。

AI编程工具20强榜单:从夯到拉的评分矩阵
B站UP主发布AI编程工具20强榜单,从夯到拉分为T0-T4五个层级,Claude Code和Codex并列T0。本文详解评分维度(能力、可靠性、耐操性、耐久性、成本、国内可用性)及工具表现,帮助开发者选择适合的AI编程助手。

Vibe Coding系统教程:零基础玩转AI编程实战
B站UP主耗时三个月打造的Vibe Coding系统教程,覆盖Codex、ClaudeCode、Cursor等AI编程工具,从基础逻辑到商业级项目实战三段式讲解,适合零基础学习者系统入门AI编程。