Cursor假Claude Code扩展泄露密钥,用户需立即自查
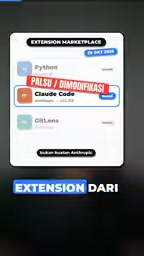
伪造Claude Code扩展暴露Cursor供应商密钥泄露,用户聊天记录或已遭未授权访问。
一个伪造的“Claude Code”扩展在 Cursor 扩展市场上架约11小时后被下架,但后续调查发现,问题远不止恶意扩展本身。泄露源头指向 Cursor 合作的第三方供应商,其访问密钥从供应商侧外泄,被用于伪造扩展的运作。该密钥可访问未开启隐私模式用户的聊天会话和历史记录,这意味着在对话中粘贴过私钥、API Key 或数据库连接字符串的开发者可能已暴露敏感信息。文章建议2025至2026年间使用过 Cursor 且在聊天中留下敏感凭证的用户立即轮换所有相关密钥、检查隐私模式设置,并提醒同行注意供应链安全风险。
上个月,一个伪造的“Claude Code”扩展悄然出现在 Cursor 的扩展市场中,并成功上架。幸运的是,官方在约 11 小时内发现了异常并下架了该扩展。但后续调查显示,问题远不止一个恶意扩展那么简单——泄露的密钥可能已经访问了部分用户的聊天记录。
事件回顾:11小时的下架与两周的追溯
据 YouTube 频道披露,这个假扩展在 Cursor 扩展市场上线后,很快被官方注意到,并在约 11 小时内完成下架。表面上看,响应速度不算慢,但真正的风险在于扩展背后使用的密钥来源。
经过约两周的排查,Cursor 确认泄露源头并非自家系统被直接攻破,而是来自其合作的某个第三方供应商。Cursor 向该供应商提供了访问密钥,而密钥从供应商侧泄露,最终被用于伪造扩展的运作。
这一链条说明:即使平台自身安全措施到位,供应链上的薄弱环节仍可能成为突破口。对于依赖第三方服务的开发工具而言,供应商密钥管理的重要性不亚于自身系统防护。
供应链攻击(Supply Chain Attack)是指攻击者不直接攻击目标组织,而是通过其信任的第三方供应商、开源组件或服务提供商入手,借道渗透目标。本次事件中,Cursor 向合作的第三方供应商发放访问密钥,密钥从供应商侧泄露后被用于伪造扩展,正是典型的供应链攻击路径。这类攻击的隐蔽性在于:受害平台自身的防护可能完好无损,但信任链上的任一环节失守都会导致风险传导。对开发者工具而言,第三方往往涉及遥测、代码分析、模型托管等多种服务,密钥权限的粒度控制和泄露检测能力直接决定了平台的下游风险敞口。
密钥能做什么:聊天记录暴露风险
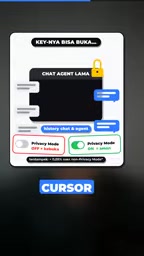
泄露的密钥并非普通凭证。根据分析,该密钥一旦被使用,可以访问用户在 Cursor 中的聊天会话和历史记录——前提是用户没有开启隐私模式。
这意味着,如果你在 Cursor 的对话中粘贴过私钥、API Key、数据库连接字符串或其他敏感信息,这些内容有可能已经被未授权方读取。对于开发者而言,聊天窗口常被当作临时记事本使用,这种习惯在本次事件中放大了风险。
隐私模式在 AI 编程工具中通常指用户对话数据不被持久化存储、不用于模型训练或不被第三方访问的设置选项。开启后,聊天记录往往只在会话期间存在或经过脱敏处理;关闭时,完整对话可能被长期保存以支持历史查询、上下文延续等功能。这正是本次事件中风险被放大的关键:未开启隐私模式的用户,其粘贴过敏感信息的完整对话历史可能被泄露密钥持有者读取。开发者应理解,隐私模式并非默认开启的“安全开关”,而是一个需要主动配置的数据留存策略选择,其状态直接影响了数据泄露时的实际暴露面。
谁需要自查:时间窗口与操作建议
根据来源说法,在 2025 年至 2026 年期间使用过 Cursor,并且在聊天中键入或粘贴过私钥等敏感信息的用户,都可能处于风险之中。
建议采取以下动作:
- 立即更换在 Cursor 聊天中出现过的所有私钥和 API Key,包括云服务、代码仓库、数据库等凭证。
- 检查 Cursor 的隐私模式设置,确认是否处于开启状态;未开启的用户应优先评估历史对话中是否包含敏感内容。
- 将此事告知身边使用 Cursor 的同事或朋友,尤其是习惯在 AI 对话中直接粘贴配置信息的开发者。
凭证轮换(Credential Rotation)是指定期或在疑似泄露后更换密钥、令牌、密码等认证凭证的安全实践。本次事件建议用户立即更换在 Cursor 聊天中出现过的所有私钥和 API Key,其逻辑在于:一旦密钥可能被未授权方读取,继续使用该密钥的任何操作都存在被冒用的风险,而轮换能使旧密钥失效,切断攻击者的访问路径。对于云服务、代码仓库和数据库凭证,轮换通常包括在服务商控制台生成新密钥、更新所有依赖该密钥的配置、再吊销旧密钥三个步骤。养成定期轮换和最小权限授权的习惯,能显著降低单次泄露造成的实际损失。
供应链安全的再提醒
这次事件的核心教训不在于某个扩展的恶意行为,而在于密钥从供应商侧泄露后,平台对下游风险的感知存在延迟。Cursor 在 11 小时内下架扩展值得肯定,但两周的追溯周期说明,供应链攻击的发现和定性往往比表面响应更复杂。
对于开发者工具而言,用户能做的除了及时轮换凭证,还应养成不在 AI 对话中留下长期有效密钥的习惯。把敏感信息当作“临时输入”是一种危险的默认行为,而本次事件恰好证明了这一点。
相关推荐
多Agent协作开发:任务卡驱动的中大型AI项目实践
一条对话搞不定中大型项目?B站UP主分享任务卡驱动、PM编排、多Agent并行开发、本地仓库共享状态的AI协作开发模式,让任何Agent工具随时接手项目。
Cursor vs Copilot vs Claude Code:Laravel开发者怎么选
对比Cursor、GitHub Copilot与Claude Code三款AI编程工具在Laravel开发中的定位差异:Cursor是AI优先编辑器,Copilot是现有编辑器的插件,Claude Code在终端处理多文件任务与测试,并给出按工作流选型的建议。
AgentScope Java版:企业级Agent框架实战指南
深入解析阿里巴巴AgentScope Java企业级智能体框架:对比客户端AI与服务端AI的本质差异,阐述Java在高并发、分布式状态管理等场景的天然优势,梳理从核心原理到多智能体协作的完整学习路径。