Cursor通过MCP免费调用Claude 4.7模型教程及安全风险分析

社区流传通过MCP配置在Cursor中免费调用顶级AI模型的方案及其安全风险分析
近期社区流传一种通过MCP协议配置,在Cursor中零消耗调用Claude 4.7等顶级模型的方案。其核心原理是通过注入JS脚本和MCP将对话请求转发至第三方代理服务,绕过官方计费系统。该方案需要注入未知JS脚本,存在严重安全隐患,包括认证令牌泄露、会话劫持等风险,且可能违反Cursor用户协议导致账号封禁。
前言:社区流传的"无限免费"方案
近期,在B站等技术社区中流传着一种通过MCP(Model Context Protocol)配置,在Cursor中"零消耗"调用Claude 4.7、GPT-5.5等最新大模型的方法。该方案声称可以绕过Cursor的额度限制,实现无限次免费使用顶级AI模型。本文将对这一方案的操作流程进行技术解析,同时客观分析其中的安全风险与争议。
免责声明: 本文仅作技术分析用途,不鼓励任何违反服务条款的行为。使用此类方法可能违反Cursor的用户协议,存在账号封禁等风险。
Cursor MCP免费调用方案的核心原理
MCP协议是什么?
MCP(Model Context Protocol)是一种允许AI编辑器与外部工具和服务进行交互的协议。该协议由Anthropic于2024年11月正式开源发布,其设计初衷是解决AI模型与外部工具之间的「上下文孤岛」问题——在MCP出现之前,每个AI应用都需要为不同的数据源和工具单独开发集成方案,导致大量重复工作。MCP通过标准化的客户端-服务器架构,基于JSON-RPC 2.0设计,支持工具调用(Tool Use)、资源读取(Resource Access)和提示词模板(Prompt Templates)三大核心能力,让AI模型能够以统一的方式访问文件系统、数据库、API服务等外部资源。目前已有VS Code、Cursor、Claude Desktop等主流AI工具接入MCP生态,第三方MCP服务器数量也已超过数千个。
在正常使用场景中,MCP被用于连接数据库、API接口、文件系统等外部资源,让AI助手能够执行更复杂的任务。
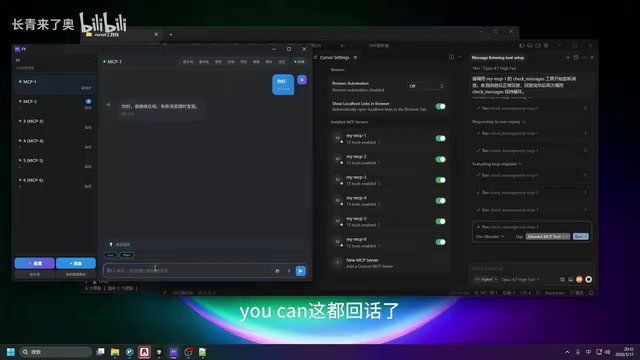
而该方案的核心思路是:通过MCP将Cursor的对话请求转发到第三方代理服务,从而绕过Cursor官方的模型调用额度计费系统。简单来说,Cursor本身只是充当了一个前端界面,实际的模型推理请求被路由到了其他服务器。
操作流程详解:如何配置MCP实现免费调用
第一步:准备工具包
根据视频演示,该方案提供了一个打包好的工具包,包含以下内容:
- 视频教程与文字教程:详细的配置步骤说明
- ID插件:用于身份标识的相关插件
- Cursor旧版安装包:特定版本的Cursor客户端
- JS注入脚本:关键的JavaScript代码文件
- 提示词模板:预设的系统提示词
第二步:在Cursor中注入JS脚本
这是整个流程中最关键也是风险最高的一步。需要特别了解的是,Cursor基于Electron框架构建,本质上是一个运行在桌面端的Chromium浏览器环境,内置了完整的Chrome DevTools(开发者工具),允许执行任意JavaScript代码。通过F1命令面板调用开发者工具执行JS脚本,本质上等同于在浏览器控制台执行代码,拥有访问应用内存、网络请求、本地存储的完整权限。安全研究领域将此类攻击向量称为「本地特权提升」(Local Privilege Escalation),攻击者可借此读取应用的认证令牌(Auth Token)、会话Cookie,甚至劫持正在进行的网络请求。
操作者需要:
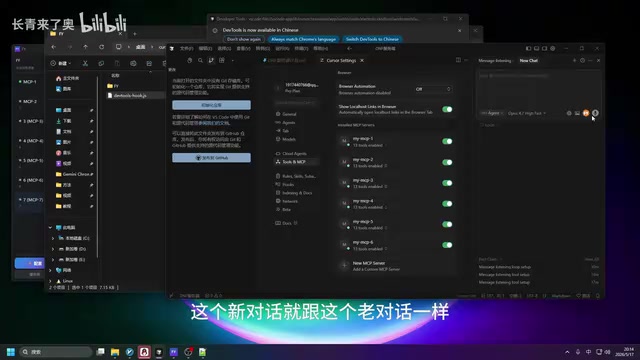
- 在Cursor中新建一个对话窗口
- 按下
F1打开命令面板 - 找到"开发者"相关选项
- 加载预先准备好的JS文件,全选复制后粘贴执行
执行完毕后,新对话窗口的界面上会出现一个特殊的"FY"标志,表明脚本注入成功。

第三步:配置MCP服务连接
脚本注入成功后,还需要进行MCP配置:
- 复制预设的提示词
- 点击"FY"标志按钮
- 进入配置界面,点击"配置"按钮完成MCP服务连接
- 系统会自动将新对话上传到MCP服务端
视频中演示者提到,配置完成后可以看到MCP服务端的对话数量从6个增加到了7个,说明连接已经建立成功。

第四步:验证免费调用效果
配置完成后,操作者选择了Claude 4.7最高思考模型进行测试。从演示来看:
- 模型能够正常响应对话请求
- 右下角的额度消耗显示始终为零
- 多次输入后消耗量依然不变
技术风险与安全争议深度分析
执行未知JS脚本的安全隐患
虽然这种方法看起来"免费且好用
相关推荐
 教程攻略
ChatGPT Plus订阅指南:GPT-5.5、image-2与Codex值得升级吗
详解ChatGPT Plus核心功能GPT-5.5、image-2图像生成和Codex编程助手的实际体验,对比Plus与Pro方案差异,并提供国内用户安全订阅的完整操作流程与避坑建议。
 教程攻略
Cursor+Codex双IDE协同:开源项目二开实战方法论
基于实战经验总结的开源项目二次开发完整方法论,详解Cursor+Codex双IDE协同工作流,涵盖二开七环节、MVP验证、AI读源码技巧,帮助开发者三天跑通项目、两周完成业务集成。
 教程攻略
Cursor多Agent实战:50分钟搭建Next.js全栈博客
使用Cursor IDE多Agent协作模式,50分钟内从零搭建全栈博客。涵盖Next.js、Clerk认证、Supabase数据库集成,详解4个AI Agent分阶段开发流程与关键避坑经验。