CVE Tracker 登顶 HN:漏洞情报聚合工具的极简主义胜利

极简 CVE 聚合工具 CVE Tracker 在 HN 获高分,折射漏洞情报从平台化回归工具化。
CVE Tracker 以一行 URL 的极简形态在 Hacker News 获得 205 分与 71 条评论。文章分析其走红原因:CVE 漏洞数据分散在 MITRE、NVD、厂商公告和 GitHub Advisory 等多个平台,安全工程师日常需要在不同来源间反复切换。CVE Tracker 通过聚合与减法设计,把「今天有哪些漏洞值得关注」收敛到一个页面。社区讨论显示,真实需求集中在数据新鲜度与过滤粒度,而非界面复杂度。文章认为,这反映了安全工具正从大而全的平台化回归轻量、专注、开箱即用的工具化趋势,个人与小团队场景尤其看重三秒内获取关键信息的能力。
一个页面为何能拿下 205 分
在 Hacker News 上,一个名为 CVE Tracker 的项目以极简形态拿下 205 分、71 条评论。它的入口只有一行 URL:cve.0xosprey.com,没有冗长的产品介绍,也没有花哨的营销页。这种「把工具直接摊在桌上」的姿态,反而成了最好的自我介绍。
CVE Tracker 的定位并不神秘——它指向的是网络安全领域最刚需的一类信息:公开漏洞编号(CVE)的追踪与聚合。但真正让开发者愿意点开、停留、甚至参与讨论的,是它背后折射出的一个更普遍的问题:当漏洞信息已经泛滥,我们需要的不是更多数据源,而是更高效的筛选方式。
漏洞情报的「信息过载」困境
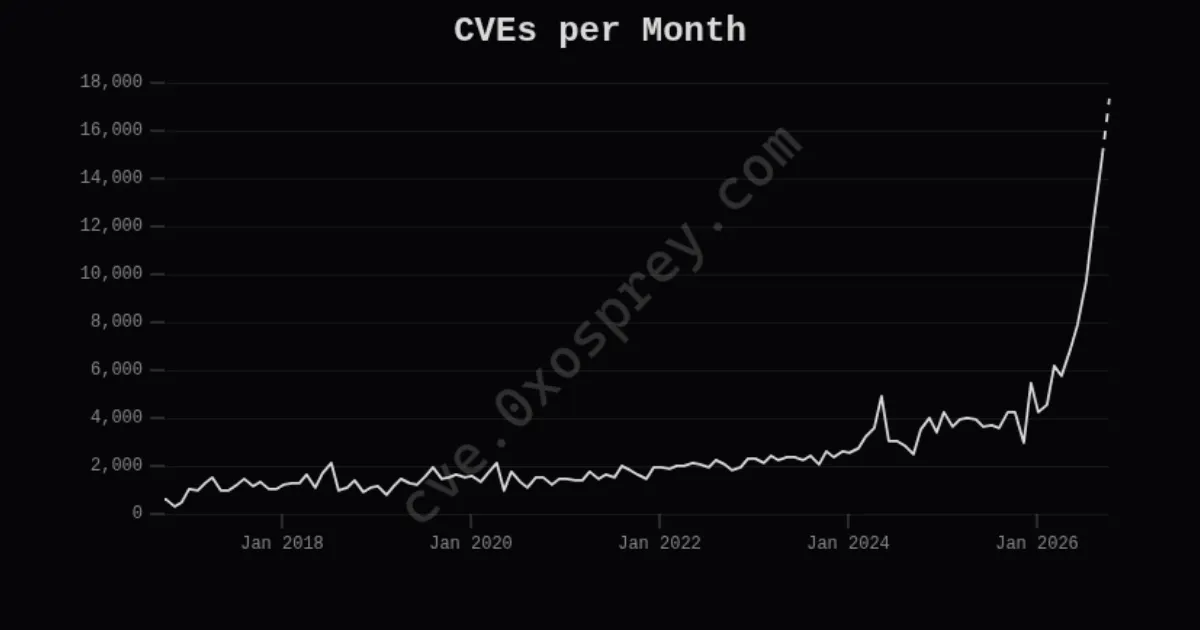
CVE 体系本身并不缺数据。MITRE 维护的 CVE 列表、NVD(国家漏洞数据库)的评分与补丁状态、各大厂商的安全公告,构成了一个庞大且持续膨胀的信息网络。问题在于,这些数据分散在不同平台,格式各异,更新节奏也不一致。
安全工程师的日常因此变得碎片化:早上打开 NVD 看新增条目,中午刷厂商公告确认影响范围,下午还得盯着 GitHub Advisory 有没有新披露。CVE Tracker 试图压缩的正是这条链路——把「今天有哪些漏洞值得我关注」这个问题,收敛到一个页面上回答。
这种聚合思路并不新鲜,但极简的呈现方式让它具备了 HN 社区偏爱的气质:不解释,直接用。
CVE(Common Vulnerabilities and Exposures)是由 MITRE 公司维护的一套公共漏洞编号标准,每个漏洞获得形如 CVE-2024-12345 的唯一标识,便于跨平台引用同一漏洞。NVD(National Vulnerability Database)则是由美国国家标准与技术研究院(NIST)运营的数据库,它在 CVE 编号基础上补充 CVSS 严重性评分、受影响的软件版本范围以及补丁参考链接。
CVSS(Common Vulnerability Scoring System)是一套 0 到 10 分的漏洞严重性评分框架,综合考量攻击途径、复杂度、权限要求、机密性/完整性/可用性影响等维度。安全团队通常按 CVSS 分数划定处置优先级,但分数本身不反映业务上下文,因此实际排序还需结合资产重要性与暴露面。理解这三个概念之间的关系——CVE 是编号,NVD 是带评分的数据库,CVSS 是评分方法——是评估任何漏洞聚合工具数据质量的前提。
极简工具背后的技术审美
HN 上高分的工具类项目往往有一个共同特征:作者自己就是第一个用户。从项目命名 0xosprey 来看,这是一个带有明显安全圈个人色彩的子域名,而非公司化运作的产品。这类项目通常没有商业计划书,却往往在细节上更贴近真实工作流。
CVE Tracker 的价值不在于它发明了某种新算法,而在于它做了一次「减法」:去掉冗余的仪表盘、去掉需要注册的账号体系、去掉层层跳转的详情页。对于每天要处理几十条漏洞告警的人来说,少一次点击就是实实在在的效率提升。
GitHub Advisory Database 是 GitHub 维护的漏洞公告库,覆盖 npm、PyPI、Go、RubyGems 等主流包生态,并为每个受影响版本提供机器可读的元数据。与 NVD 相比,它的优势在于与依赖管理工具深度集成:Dependabot 可以直接读取这些公告,自动向仓库提交升级 PR。
这使得开源项目的漏洞修复路径从「人工比对版本号」变为「自动化告警加升级建议」。对于 CVE Tracker 这类聚合器而言,GitHub Advisory 是一个更新频率高、结构化程度好的数据源,但它的覆盖面偏向开源生态,商业软件的漏洞仍需依赖厂商公告。多源聚合时如何处理去重与优先级冲突,是这类工具在数据层面临的主要工程挑战。
社区讨论透露的真实需求
71 条评论是这类工具帖的典型热度。HN 评论区的价值往往超过原文本身——开发者会在这里提出「能不能加 RSS 订阅」「是否支持按 CVSS 分数过滤」「数据源多久同步一次」这类具体问题。这些讨论恰恰说明,漏洞追踪工具的核心竞争力不在界面,而在数据新鲜度与过滤粒度。
一个 CVE 聚合器如果延迟超过一天,基本就失去了告警价值;如果过滤维度只有「严重/不严重」两档,也无法应对真实环境中的优先级排序。CVE Tracker 能否在这些细节上持续迭代,决定了它是昙花一现的周末项目,还是会被安全团队真正纳入日常工具链。
RSS(Really Simple Syndication)是一种基于 XML 的内容订阅格式,用户通过阅读器订阅 feed 地址后,即可在新内容发布时自动收到更新,无需反复访问网站。在安全运维场景中,RSS 常被用于将漏洞公告接入 Slack、Teams 或邮件告警管道。
评论中出现的「能不能加 RSS 订阅」需求,本质上反映的是安全团队希望把漏洞情报嵌入既有工作流,而不是再多打开一个网页。相比 Webhook 或 API,RSS 实现成本低、兼容性好,是个人项目快速提供机器可读输出的常见选择。是否提供结构化输出接口(RSS、JSON API、Webhook),往往决定了一个漏洞追踪工具能否从「手动查看」升级为「自动告警」。
对安全工具开发者的启示
CVE Tracker 的走红提供了一个可复用的观察:在 AI 与自动化概念满天飞的时代,一个解决具体问题、不需要学习成本的小工具,依然能获得技术社区的尊重。安全领域的工具尤其如此——从业者不关心你的技术栈有多新,只关心打开页面后三秒内能不能拿到需要的信息。
从这个角度看,CVE Tracker 更像是一个信号:漏洞情报的消费方式正在从「平台化」回归「工具化」。大而全的安全平台当然有其位置,但在个人与小团队层面,轻量、专注、开箱即用的追踪器,可能才是更真实的日常。
相关推荐

Cognition SWE-2 实战:一个提示词搞定产品发布全流程
解析 YouTube 创作者用 Cognition SWE-2 发布产品的完整提示词:落地页、七封邮件序列与未购买用户跟进工具三段式结构,以及"测试并汇报"这一约束如何改变 AI 的交付质量。
AWS AgentCore Gateway:用MCP打通AI Agent与企…
AWS AgentCore Gateway:用MCP打通AI Agent与企业后端
AWS AgentCore Gateway如何作为主MCP服务器聚合REST API、Lambda与已有MCP服务?解析其AST实时映射、零冷启动、语义搜索治工具过载、会话隔离与密钥注入安全设计,以及企业AI Agent解耦后端的架构思路。

一个链接给Figma AI装上新技能:MCP连接器实战
通过粘贴一个MCP服务器链接,Figma中的AI Agent就能获得新工具能力。本文拆解配置流程、超过20个一键接入应用、读写权限与执行策略设置,以及公开HTTPS链接这一关键限制。