大规模监控25年反思:安全与隐私的博弈

Bruce Schneier呼吁反思25年大规模监控扩张,AI时代数据滥用风险被进一步放大。
安全专家 Bruce Schneier 发文《25 Years of Mass Surveillance Is Enough》,系统批评以反恐为名持续扩张的大规模监控体系,文章在 Hacker News 上引发440分高热与广泛讨论。Schneier 指出,"收集一切"的思路面临三重根本性困境:海量数据淹没真实威胁信号的信噪比问题、集中存储带来的数据泄露风险,以及对公众言论和行为产生抑制作用的寒蝉效应。随着生成式 AI 和大模型的爆发,过去因处理成本过高而"沉睡"的监控数据如今可被快速挖掘关联,进一步放大隐私风险。文章同时梳理了端到端加密、差分隐私、联邦学习等隐私增强技术作为应对路径,呼吁整个科技行业重新审视在构建强大技术能力的同时应承担的工程伦理责任。
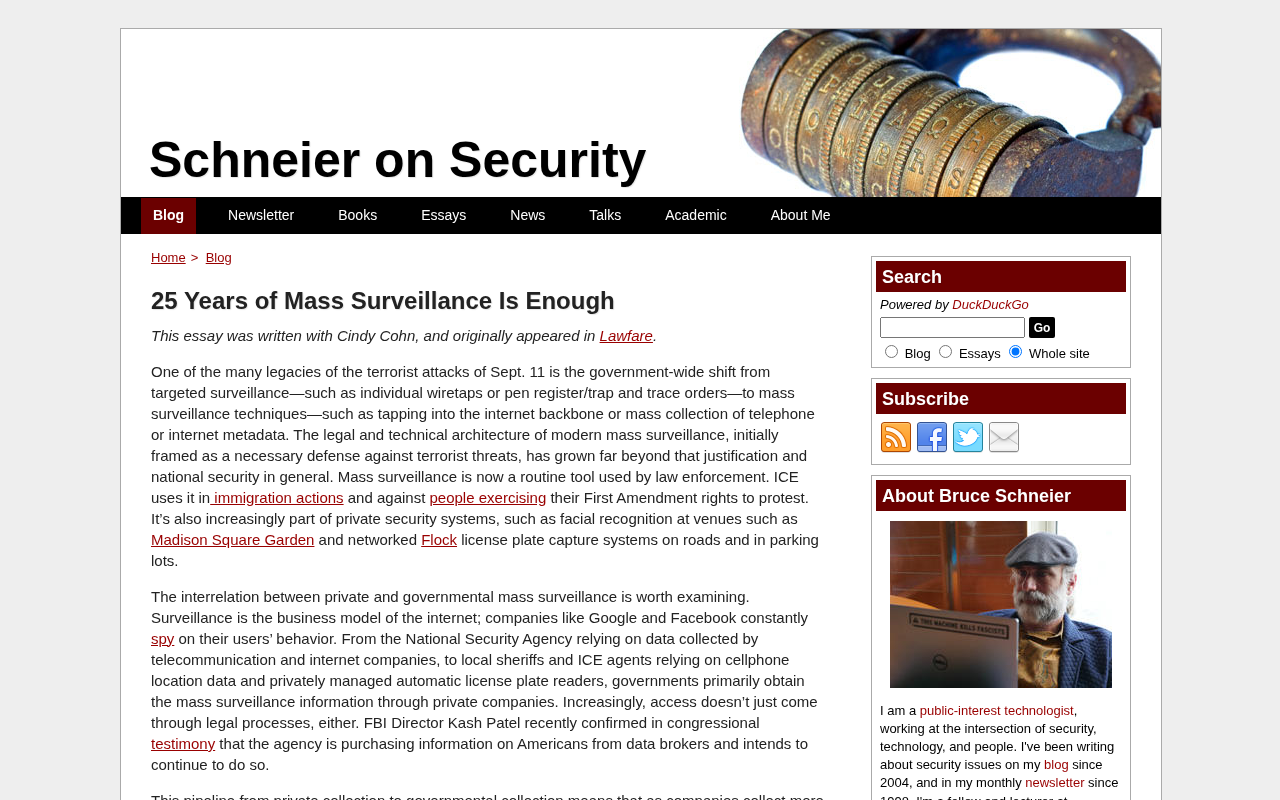
安全专家 Bruce Schneier 在其博客上发表了一篇引发广泛讨论的文章《25 Years of Mass Surveillance Is Enough》(大规模监控已经够了)。这篇文章在 Hacker News 上获得了 440 分的高热度和 132 条评论,触及了科技行业乃至整个社会长期争论的核心议题——在国家安全与个人隐私之间,我们究竟该如何划定边界。
一场持续多年的监控扩张
文章标题中的"25年"具有强烈的象征意义。过去二十余年间,以反恐和公共安全为名,各国政府与情报机构不断扩张其数据收集与监控能力。从通信元数据的批量采集,到网络流量的深度检测,再到面部识别等生物特征技术的普及,监控的范围和精细程度都达到了前所未有的高度。
Schneier 作为密码学与信息安全领域的权威声音,长期以来一直批评这种"收集一切"(collect it all)的思路。他的核心论点在于:大规模监控不仅在效果上未必如宣称的那样有效,其对公民自由和社会信任造成的侵蚀却是深远且难以逆转的。
监控的技术逻辑与代价
从技术角度看,大规模监控依赖于海量数据的采集、存储和分析能力。随着云计算、机器学习和 AI 技术的成熟,处理这些数据的门槛大幅降低,这也让监控体系的规模效应愈发明显。然而,正是这种"技术上可行"的现实,让监控扩张具备了自我强化的惯性。
批评者普遍指出,大规模监控存在几个根本性问题。其一是"信噪比"困境:当采集的数据量过于庞大时,真正有价值的威胁信号反而容易被淹没在噪声中,导致情报效率低下。其二是安全风险的转移:集中存储的敏感数据本身就是极具吸引力的攻击目标,一旦泄露后果不堪设想。其三则是对社会心理的影响——当人们意识到自己的一举一动都可能被记录时,言论自由与思想表达会不自觉地趋于保守,这就是所谓的"寒蝉效应"。
寒蝉效应(Chilling Effect)最初是法律术语,指某些法律规定或执法行为虽未明确禁止特定言论,却因令人产生顾虑而间接抑制了言论自由。在监控语境下,这一效应已被多项实证研究所证实:2013年斯诺登曝光棱镜计划后,美国多个隐私敏感词条的维基百科访问量出现了可量化的下滑。当人们意识到通信可能被监控,即便从事完全合法的活动,也倾向于进行自我审查——这种行为上的改变不需要任何直接的惩罚机制来触发,监控的存在本身就足以重塑公众行为。从信息论角度看,这意味着监控不仅是一种数据采集行为,更是一种对社会信息生态的主动干预,其影响边界远超被监控者本人。
Hacker News 社区的激烈讨论
这篇文章在 Hacker News 上引发的 132 条评论,反映出技术社区对这一议题的高度关注和观点分歧。支持 Schneier 观点的声音认为,二十多年的实践已经证明大规模监控更多是在扩张权力而非提升安全,是时候进行系统性的反思和改革了。
也有评论者从更务实的角度提出,监控技术已经深度嵌入现代社会的运作方式,从执法到商业数据分析,完全逆转几乎不可能。真正的挑战在于如何建立有效的监督机制、透明度要求和法律约束,而非简单地讨论"要或不要"。这种务实与理想之间的张力,恰恰是隐私议题长期难以达成共识的根源。
AI 时代下的新变量
值得深入思考的是,随着生成式 AI 和大模型技术的爆发式发展,监控议题正在进入一个新的阶段。AI 让数据分析的能力呈指数级提升,海量的监控数据在过去可能因为处理成本过高而"沉睡",如今却可以被 AI 快速挖掘、关联和预测。
这意味着 Schneier 所警告的风险在 AI 时代可能被进一步放大。人脸识别、行为预测、情感分析等技术的成熟,让监控从"事后追溯"逐渐走向"实时预判"。对于技术从业者而言,这不仅是一个政策和伦理问题,更是一个关乎技术如何被设计和部署的工程责任问题。
隐私保护的未来路径
面对这样的趋势,业界和学界也在探索多种技术性的应对方案。端到端加密、差分隐私、联邦学习、零知识证明等隐私增强技术(Privacy-Enhancing Technologies)正在成为对抗过度监控的重要工具。这些技术试图在数据可用性与隐私保护之间寻找新的平衡点,让数据分析成为可能的同时,最大限度地减少对个人信息的暴露。
Schneier 的这篇文章与其说是一个终结性的结论,不如说是一次对整个社会的呼吁:在监控能力已经如此强大的今天,重新审视我们为安全付出了怎样的隐私代价,以及这些代价是否真正换来了预期的收益。对于科技行业的每一个参与者来说,如何在构建强大技术的同时守护基本的公民权利,将是一个无法回避的长期命题。
这些隐私增强技术各有其技术原理与适用场景。端到端加密(E2EE)确保数据在传输全程只有通信双方可解密,服务提供商本身也无法读取内容,Signal、WhatsApp 等通信应用均采用此方案。差分隐私(Differential Privacy)通过在数据中注入经过数学校准的随机噪声,使得统计分析结果可用,但无法反推出任何个人的真实数据,苹果和谷歌已将其用于用户行为统计。联邦学习(Federated Learning)让模型训练在用户本地设备上完成,只将模型梯度而非原始数据上传,从源头避免数据集中。零知识证明(Zero-Knowledge Proof)则允许一方在不透露任何具体信息的前提下,向另一方证明"我知道某件事",在身份验证和合规审计领域展示出独特价值。这些技术路径共同指向同一个目标:让"数据有用但不可滥用"成为工程上可实现的设计原则,而不只是政策层面的美好愿景。
相关推荐
从零理解AI大模型:概念、技术脉络与普通人的机会
从零理解AI大模型:厘清人工智能、机器学习、深度学习、Transformer与生成式AI的发展脉络,解析深蓝、AlphaGo、ChatGPT等关键节点,以及普通人如何切入大模型应用领域。

Databricks Genie:让营销团队数据使用量翻三倍的AI分析助手
Databricks 推出的 AI 分析助手 Genie 让营销团队数据使用量提升 3 倍。本文解析这款对话式自然语言查询工具如何降低数据访问门槛,以及对企业 AI 落地的启示。

《俄勒冈之旅》如何成为一代人的文化符号
《俄勒冈之旅》从一款教育软件成长为跨越几代人的文化符号。本文回顾这款游戏如何通过学校课堂渗透、"死于痢疾"等经典记忆点,成为世代玩家的共同回忆。