大厂Agent实战:从PRD到代码测试的四个Agent与Loop护栏
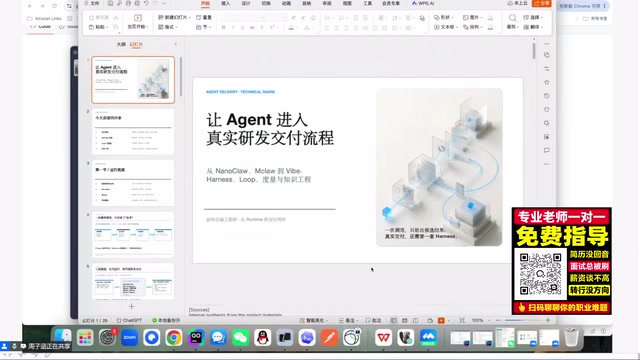
大厂AI编程演进:先接代码上下文,再建可控底座,后谈自动循环,以知识库托底。
文章基于B站一场一线大厂技术分享,梳理了AI编程从玩票到生产的演进路线。核心观点是:AI必须拿到代码才能获得足够上下文,单纯图形化工作流难以胜任复杂业务;落地路径由需求解析、编码、测试、评审四个Agent分工串联,通过提示词、Skill和MCP严格约束职责边界;运行底座强调SDK调用与容器隔离,保障执行可审阅、可复现、可回滚;当前进入Loop工程阶段,需用运行指标定义自动循环的终止条件;最终效果上限取决于企业领域知识库的沉淀厚度。文章强调顺序不可颠倒,理解概念成因比记住名词更重要。
从玩票到生产:大厂AI编程的演进路线
很多团队对AI编程的认知还停留在“让模型补全一段代码”的阶段,但真正把Agent放进生产流程,要解决的问题远不止生成质量。据B站一场来自一线大厂的技术分享,该公司从内部多个小组各自组队做AI项目起步,最初选中的场景是业务监控告警的智能分析——传统告警需要人工盯盘判断,而团队希望让AI接管这部分分析工作。
这次试水暴露了一个关键前提:AI必须拿到代码,才能获得足够的上下文。分享者直言,早期尝试过图形化拖拽的工作流平台,但这类工具最大的瓶颈正是上下文不足,“如果拿不到代码,大概率不会成功,效果一定不会很好”。这解释了为什么单纯的工作流编排难以胜任复杂业务,而能读取仓库、理解调用链的编码Agent成为必由之路。
四个Agent如何串起PRD到代码测试
分享者没有把“多智能体”停留在概念层面,而是给出了一个可落地的分工模型。结合其描述,一条完整的交付链路大致由四个角色串联:需求解析Agent负责将PRD拆解为可执行任务;编码Agent在拿到代码上下文后产出实现;测试Agent针对变更生成并执行验证;评审/护栏Agent则对照规范检查输出是否可复现、可追溯。
这一分工的核心逻辑是让每个Agent有明确的身份与职责边界,通过提示词、Skill和MCP等手段做严格约束。分享者特别提到,早期直接调用大模型的方式结果“可能靠谱可能不靠谱”,因此必须能审阅、能复现。据其介绍,团队会在飞书、钉钉等企业通讯工具中接入这套流程,让Agent的产出直接进入多人协作的工作流,而非停留在个人终端。
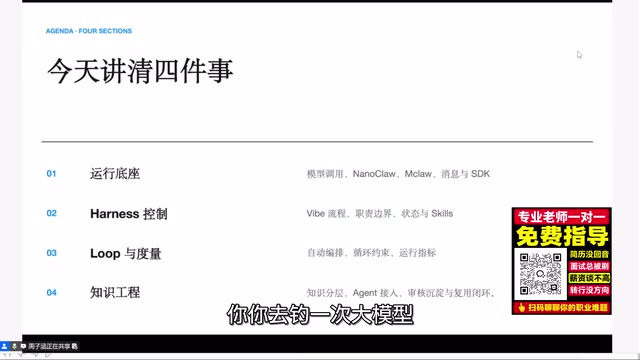
MCP(Model Context Protocol) 是一种开放协议,用于标准化大语言模型与外部工具、数据源之间的连接方式。它由 Anthropic 于 2024 年底提出,核心思路是把"模型能调用什么"抽象为统一的服务器接口:文件系统、数据库、API、代码仓库等都可以封装成 MCP Server,模型通过协议发现并调用这些能力,而不需要为每个工具单独写集成代码。在企业 Agent 场景中,MCP 的价值在于让不同 Agent 共享同一套工具接入规范,降低多智能体协作时的集成成本,也便于对 Agent 可访问的资源做统一管控。
Skill(技能) 在此语境下通常指预定义的可复用能力单元或提示词模板,把某类任务的最佳实践固化成结构化指令,供 Agent 按需加载。与直接写长提示词相比,Skill 更强调模块化与可维护性,便于团队沉淀领域经验并在多个 Agent 间复用。
容器隔离与运行底座
Agent要真正跑在生产环境,运行底座是第一层工程问题。分享者将演进路径概括为:先用SDK方式调用模型API(而非简单的HTTP调用),保证能记录指标、能在团队工具中对话、能完成一次完整的Agent调用;在此基础上再逐步规范流程。
容器隔离虽未被展开讲透,但从其强调的“可交付、可审阅、可复现”可以推断,隔离的目的是把每次Agent执行装进可控沙箱——既防止越权操作,也让失败可回滚、结果可审计。没有这层底座,Agent的自动循环越激进,风险敞口越大。
SDK 方式调用模型 API 指通过官方或社区提供的软件开发工具包(如 OpenAI SDK、Anthropic SDK)而非手写 HTTP 请求来接入模型。SDK 封装了鉴权、重试、流式输出、结构化解析等细节,更重要的是便于统一埋点:可以记录每次调用的 token 消耗、延迟、成功率和错误类型等指标,为后续的护栏设计提供数据基础。相比之下,裸 HTTP 调用虽然灵活,但指标采集和错误处理需要自行实现,在多 Agent 协作的复杂链路中容易失控。
Loop护栏:让自动循环知道何时停
分享者把当前的阶段称为“Loop工程”,即在减少人工介入的同时,让Agent自主编排、自主循环。但自动循环必须有终止条件,而这些条件要靠指标来定义。
这里的关键洞察是:护栏不是限制能力,而是让循环可持续。分享者提到需要设计一套运行指标来衡量每一轮循环的产出质量,并以此作为是否继续、是否回退的依据。这与另一位连线嘉宾的总结相互印证——从提示词工程到上下文工程,再到Loop工程,名词不断翻新,但本质都是同一个问题:如何在放开模型自主性的同时,保留人类对过程的掌控力。
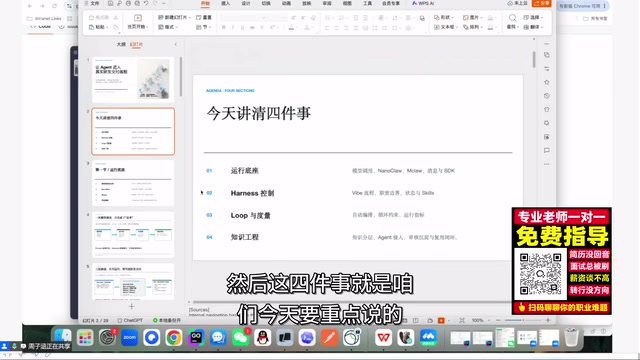
Agent Loop(智能体循环) 指 Agent 在"观察—思考—行动—再观察"之间反复迭代的执行模式:模型根据当前状态决定调用哪个工具、获取什么信息,再把结果反馈给模型进入下一轮,直到满足终止条件。这种模式让 Agent 能处理需要多步推理和工具调用的复杂任务,但也带来循环失控、成本膨胀、错误累积等风险。因此 Loop 工程的核心不是让循环跑起来,而是设计好终止条件、最大轮次、失败回退和人工介入点,使自主性与可控性取得平衡。
知识库:决定Agent上限的隐藏变量
分享者最后插入的一点,可能是全篇最容易被低估的:同一套流程可以套用到任何领域,但效果好坏取决于企业自己的知识库。“把各自专业领域的知识沉淀下来喂给它,它就能尽快达到跟我们一致的认知水平,干得跟我们一样甚至更好;如果没有沉淀,大概率不如人。”
这也解释了为什么大厂在Agent落地上往往比小团队走得更稳——不是模型更强,而是领域知识的沉淀更厚。对于正在评估Agent项目的团队,这条建议的实操价值远高于追逐新名词:先盘点你们有什么可复用的领域知识,再谈多智能体编排。
对开发者的启示
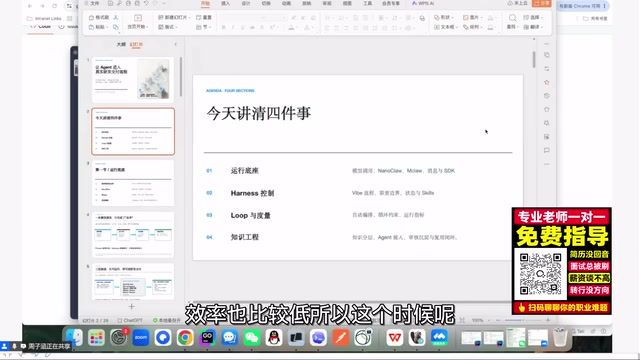
这场分享最有价值的部分,不是四个Agent的具体实现,而是它呈现了一条清晰的演进逻辑:先解决上下文(代码接入),再解决可控性(职责约束与容器隔离),然后才谈自动化(Loop与护栏),最后用知识库托底。顺序颠倒,项目大概率会在中途卡住。连线嘉宾也提醒,Harness、Agent Loop这些概念已是当前面试与工作中的高频考点,理解其产生的原因比记住名词更重要。
相关推荐
多Agent协作开发:任务卡驱动的中大型AI项目实践
一条对话搞不定中大型项目?B站UP主分享任务卡驱动、PM编排、多Agent并行开发、本地仓库共享状态的AI协作开发模式,让任何Agent工具随时接手项目。
Cursor vs Copilot vs Claude Code:Laravel开发者怎么选
对比Cursor、GitHub Copilot与Claude Code三款AI编程工具在Laravel开发中的定位差异:Cursor是AI优先编辑器,Copilot是现有编辑器的插件,Claude Code在终端处理多文件任务与测试,并给出按工作流选型的建议。
AgentScope Java版:企业级Agent框架实战指南
深入解析阿里巴巴AgentScope Java企业级智能体框架:对比客户端AI与服务端AI的本质差异,阐述Java在高并发、分布式状态管理等场景的天然优势,梳理从核心原理到多智能体协作的完整学习路径。