单人用AI工具链攻破韩国银行:ARTEX背后的安全警示

AI工具链让单人即可发动银行级网络攻击,安全防御范式面临根本性重构。
韩国多家大型银行近期遭遇网络攻击,安全厂商CrowdStrike的报告显示,此次攻击可能出自单一攻击者之手,其核心武器是以ARTEX开源AI渗透框架为编排层、协同调用DeepSeek、GLM、Grok和Claude Code等多个大语言模型的攻击工具链。这一事件的警示意义不在于攻击规模,而在于它揭示了AI正在系统性地压低高级网络攻击的能力门槛——过去需要专业团队分工协作才能完成的APT级别攻击,正被单人可操控的自动化工具链所取代。安全社区对"AI辅助"与"AI自主攻击"的边界存在分歧,但无论如何,金融行业依赖边界防护和人工响应的传统防御模式已难以应对攻击速度与变异速度的双重提升,以AI对抗AI正从可选项变为必需品。
一场可能由单人发动的银行网络攻击
韩国多家大型银行近期遭遇了一次网络攻击事件。根据安全厂商CrowdStrike发布的报告,这起看似需要有组织团队才能完成的攻击,很可能出自单一攻击者之手。真正引发安全圈广泛讨论的,并非攻击本身的规模,而是攻击者所使用的工具组合——一整套以AI为核心的渗透攻击栈。
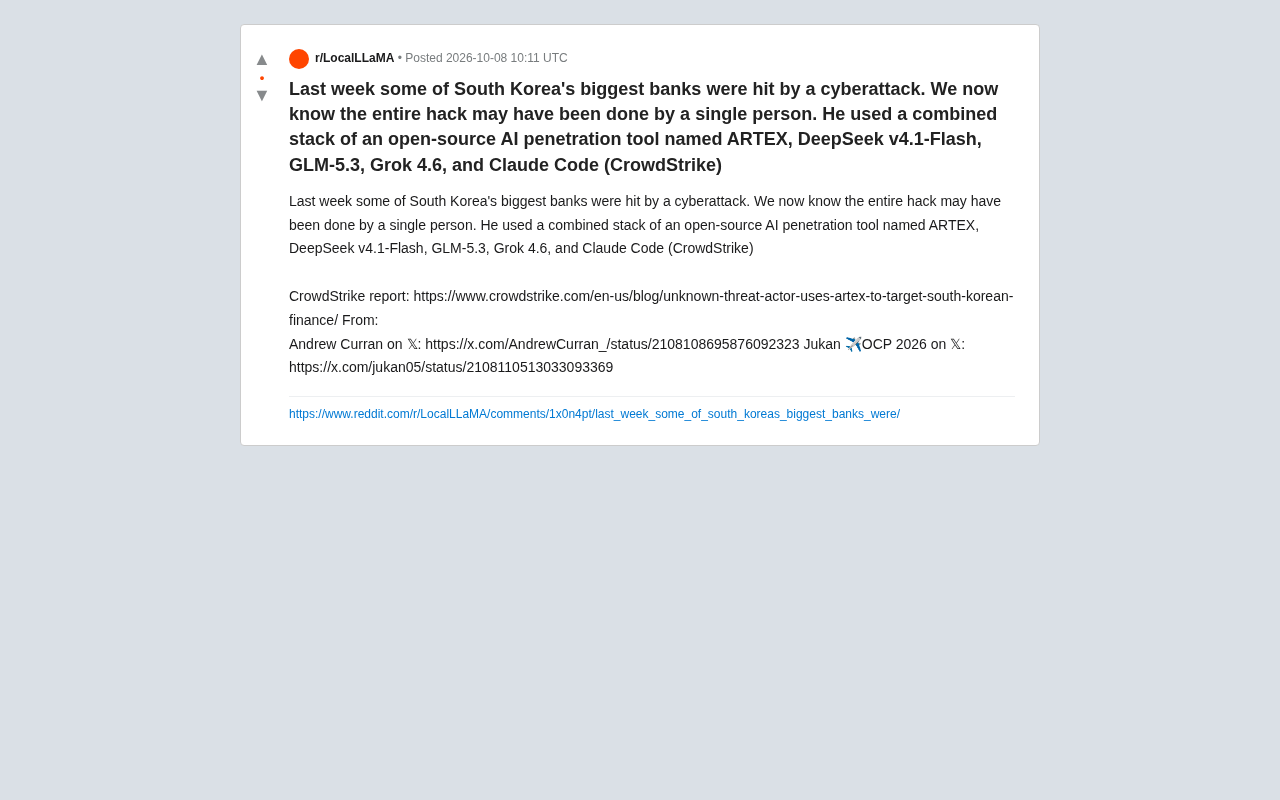
据CrowdStrike披露,攻击者使用了名为ARTEX的开源AI渗透测试工具,并将其与多个主流大语言模型串联使用,包括DeepSeek广告 v4.1-Flash、GLM-5.3、Grok 4.6以及Claude Code。这种把开源攻击框架与商用及开源大模型拼装起来的做法,标志着AI驱动型网络攻击正从概念走向现实。
从工具链看AI攻击的新形态
这起事件之所以值得警惕,核心在于它展示了一种全新的攻击能力下沉路径。过去,针对大型金融机构的高级持续性威胁(APT)通常需要庞大的团队分工:有人负责侦察、有人编写漏洞利用代码、有人维护基础设施。而AI工具链的出现,正在把这些能力压缩进单个人的操作范围内。
ARTEX扮演的角色
ARTEX作为一款开源AI渗透工具,承担了自动化攻击流程编排的职责。它能够降低攻击者在信息收集、漏洞探测、横向移动等环节的技术门槛。开源属性意味着任何人都可以获取、修改并部署,这既是安全研究社区的常态,也不可避免地带来了被滥用的风险。
AI渗透测试框架的兴起源于安全研究社区对自动化红队演练的需求。此类工具通常以"攻击编排层"的形式运作:它本身不直接实施攻击,而是协调多个子模块或外部工具按预定逻辑顺序执行任务。类似的开源框架还包括早期的Metasploit(专注漏洞利用)和AutoGPT衍生出的各类Agent框架。ARTEX的差异化在于其将大语言模型嵌入决策环节——面对侦察结果,模型可以动态调整下一步的攻击路径,而无需人工每步介入。这种"感知-决策-行动"的自动化闭环,是它与传统脚本化攻击工具最本质的区别。对防御方而言,传统基于攻击特征签名的检测逻辑面临更大挑战,因为AI生成的攻击变体很难被固定规则库覆盖。
多模型协同的意义
攻击者没有依赖单一模型,而是把DeepSeek、GLM、Grok和Claude Code组合使用。这种多模型策略背后有现实逻辑:不同模型在代码生成、推理分析、绕过安全限制等方面各有所长。Claude Code擅长代码任务,Grok与DeepSeek、GLM则可能被用于不同阶段的内容生成与辅助决策。通过分工调用,攻击者得以规避单一模型的内容安全限制,并提升整体攻击效率。
多模型协同策略在技术上被称为"模型路由"或"LLM编排",其核心逻辑是针对不同子任务选择最优模型,类似于企业软件中的微服务架构。在安全攻防场景下,这种策略还有一个更现实的动机:规避单一模型的内容安全审查。各大模型厂商对拒绝服务(Refusal)的训练侧重不同,某个模型会拒绝的请求,换一个模型可能顺利执行。攻击者通过将敏感任务拆分并分配给不同模型,可以系统性地绕过单点拦截。这也解释了为何同时出现了来自中国的开源模型(DeepSeek、GLM)与西方商用模型(Grok、Claude Code)的组合——这并非技术偏好,而是一种有意为之的安全壁垒规避策略。
社区讨论中的分歧与关注点
在Reddit及X平台上,这则消息引发了大量讨论。安全研究者Andrew Curran和Jukan等人在X上转发并分析了CrowdStrike的报告,推动话题进一步扩散。
讨论中存在明显分歧。一部分观点认为,这标志着AI已经实质性地改变了网络攻击的游戏规则,单人即可发动过去需要团队才能完成的攻击,防御方必须重新评估威胁模型。另一部分声音则相对谨慎,指出"AI辅助"与"AI自主完成"之间仍有巨大差距——工具链再强大,背后依然需要具备专业知识的人来驾驭和决策,不应过度渲染。
需要说明的是,"整场攻击可能由单人完成"目前仍是基于CrowdStrike报告的推断,而非完全确证的结论。这一点在原始信息中也以"may have been"的措辞保留了余地。
对金融行业安全的现实启示
无论攻击者是单人还是小团队,这起事件对金融行业的安全防御都提出了尖锐的问题。
传统的防御体系大多假设攻击者的资源和技能存在上限,而AI工具链正在抬高单个攻击者的能力天花板。这意味着:
- 攻击的频率和规模可能上升,因为门槛降低会吸引更多参与者;
- 攻击的变化速度加快,AI生成的攻击代码和策略可以快速迭代,削弱基于特征的防御手段;
- 防御方同样需要用AI来对抗AI,自动化的检测与响应将从可选项变为必需品。
对于银行这类高价值目标而言,仅靠边界防护已远远不够。持续的行为监控、异常检测、以及对AI滥用模式的识别,正成为新的安全建设重点。
金融行业面临的威胁升级有其特殊背景。银行系统通常依赖"纵深防御"体系,即在网络边界、身份验证、交易监控等多个层级设置检测点。然而,AI辅助攻击可以加速"停留时间"(Dwell Time)压缩——即从初始入侵到横向移动完成之间的时间窗口。传统上,攻击者在内网潜伏数周甚至数月才完成侦察;AI工具链可以将这一过程压缩至数小时,令依赖人工分析日志的安全运营中心(SOC)来不及响应。MITRE ATT&CK框架在近年的更新中已专门新增了针对AI辅助攻击技术的分类条目,反映出行业对这一趋势的正式确认。防御方引入AI的核心价值正在于此:用机器速度对抗机器速度。
开源AI工具的双刃剑困境
ARTEX事件再次把开源AI工具的治理难题摆上台面。开源推动了安全研究的进步,让防御方得以研究攻击技术并提前布防。但同样的工具落入恶意攻击者手中,就成了现成的武器。
这不是一个能靠单纯"禁止开源"解决的问题。更现实的方向在于:模型厂商加强对高风险用途的检测与拦截,安全社区建立对AI驱动攻击的快速情报共享机制,以及监管层面对AI渗透工具的使用建立更清晰的边界。
这起针对韩国银行的攻击或许只是开始。当AI成为攻击栈的标准配置,整个安全行业都需要以更快的速度完成防御范式的升级。
开源安全工具的治理问题在学术界被称为"双重用途研究困境"(Dual-Use Research of Concern,DURC),最早在生物安全领域被系统讨论,近年延伸至网络安全与AI领域。目前主流的缓解思路分为三个层次:一是工具层,在开源代码仓库中引入行为检测,识别明显的恶意用途模式;二是模型层,通过RLHF(基于人类反馈的强化学习)和红队测试降低模型被滥用于攻击性任务的可能性,但如本次事件所示,多模型协同可以绕过这一机制;三是法律与监管层,部分国家已将未经授权使用渗透测试工具列为刑事犯罪,但跨境执法依然困难。如何在不扼杀安全研究创新的前提下建立有效的护栏,目前仍是一个没有定论的开放性问题。
相关推荐

《Braid》的时间旅行机制:游戏设计中的时间魔法
深入解析独立游戏《Braid》的时间旅行机制:全局倒流、时间与空间绑定、影子分身等玩法设计,以及背后的状态记录与回放工程挑战,探讨机制即叙事的游戏设计理念。

Codex零基础入门教程:安装、模型选择与实战全解析
Codex零基础完整教程:涵盖安装方式、模型与推理等级选择、电脑控制与浏览器自动化插件、国际象棋实战项目、Compact/Fork/Plan/Shopping命令、AGENTS.md记忆机制及定时任务,手把手带你上手OpenAI的全能AI编程工具。

OpenSwarm:让智能体接管整台机器的AI优先操作系统
OpenSwarm是一款AI优先的操作系统,让智能体群接管整台机器——应用自生成、浏览器自驱动、多智能体协同作业。本文解析其核心理念、三大能力与现实挑战。