当自托管应用开始用AI写代码:一位隐私爱好者的困惑

当AI成为开源项目代码贡献者,自托管社区的隐私理想与现实工具链之间产生了深层价值张力。
一位自托管用户发现笔记应用TriliumNext的贡献者排行榜中Claude位列第二,由此引发了关于AI参与开源开发的广泛讨论。这一现象触及了一个结构性悖论:自托管群体以对抗科技巨头数据采集为初心,却日益依赖这些巨头提供的AI工具来维持所使用软件的生命力。文章进一步探讨了开源捐赠资金流向AI算力的伦理灰色地带,以及AI介入是否稀释了开源软件"人的温度"这一情感命题。最终,作者将讨论引向更务实的框架:真正值得追问的不是"代码是谁写的",而是项目是否透明披露AI参与程度、是否有严格的人工审查,以及自托管的核心价值——数据掌控权——是否仍然得到保障。
一条Reddit帖子引发的思考
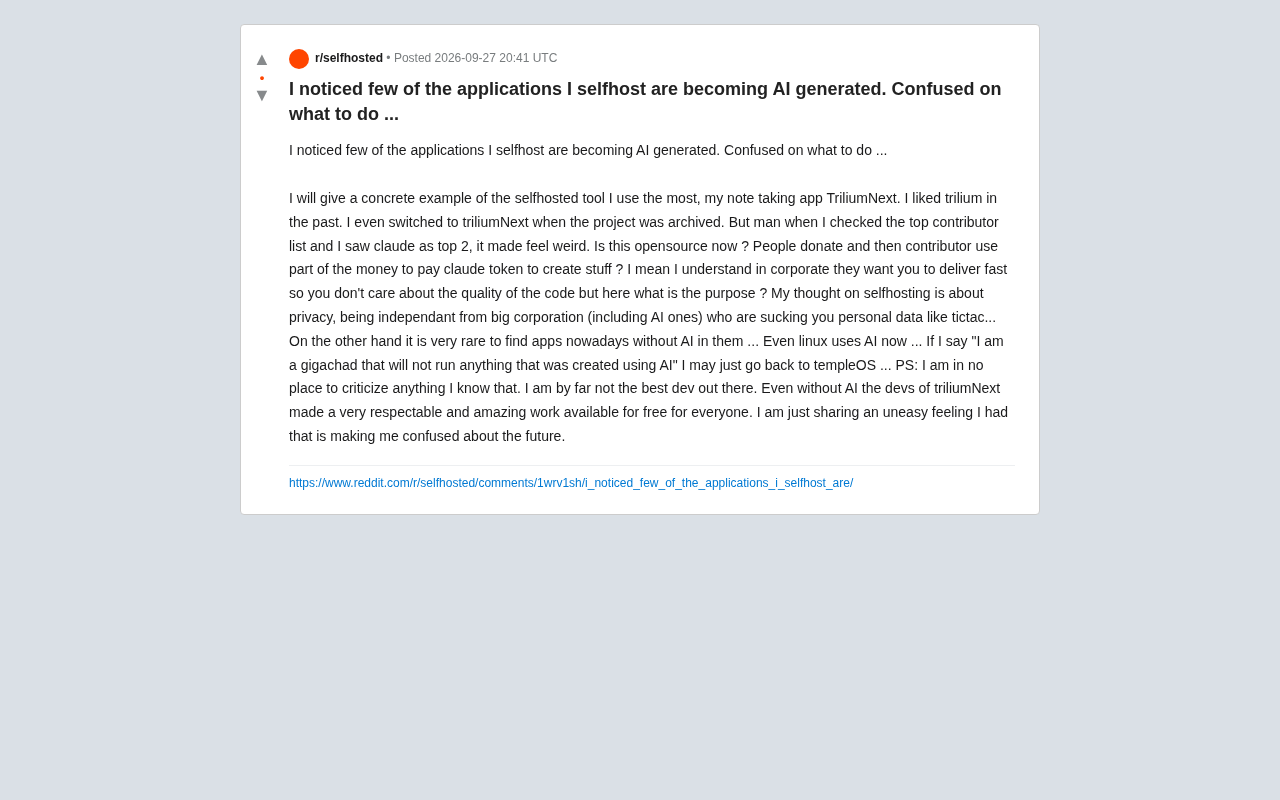
自托管(self-hosting)社区里,一位用户分享了他的困惑:他发现自己日常使用的开源工具,正在越来越多地由AI生成代码。他举了一个具体例子——笔记应用 TriliumNext。
"我以前很喜欢 Trilium,原项目被归档后我还专门切换到了 TriliumNext。"这位用户写道,"但当我查看贡献者排行榜,发现 Claude 排在第二名时,感觉很奇怪。这还算开源吗?大家捐款,然后维护者拿一部分钱去付 Claude 的 token 费用来生成代码?"
这段朴素的自白,触及了一个正在整个技术社区蔓延的深层焦虑:当AI深度参与开源软件的开发,我们熟悉的"自托管"和"独立于大公司"的理想,是否正在被悄悄改写?
自托管的初心与AI的悖论
理解这份不安,需要先理解自托管群体的核心诉求。发帖者说得很直接:"我做自托管,是为了隐私,为了独立于那些像吸TicTac一样吸走你个人数据的大公司——包括AI公司。"
这里存在一个耐人寻味的悖论。自托管者选择远离云服务、远离数据采集,本质上是对科技巨头的一种"用脚投票"。而如今主流的AI编程工具——无论是 Claude、GitHub Copilot 还是其他——恰恰由这些巨头掌控。当一个以"对抗大公司"为精神底色的开源项目,开始依赖大公司的AI来生产代码,理想主义者会感到某种价值上的错位。
更微妙的是资金流向问题。发帖者敏锐地指出:捐款是否被用来支付AI的token费用?这触及了开源捐赠伦理的灰色地带——捐赠者的钱,究竟应该支持人的劳动,还是可以用于购买AI算力?目前社区对此并无共识。
商业代码与开源代码的动机差异
发帖者还提出了一个关键区分:"在公司里,他们要你快速交付,所以你不在乎代码质量,可以理解。但在开源项目里,图什么呢?"
这个问题点破了两种开发场景的本质不同。企业环境中,AI辅助编程的价值是效率和交付速度,代码质量的取舍有明确的商业逻辑。而开源软件长期以来被视为"匠心"与"热爱"的产物,用户信任它,某种程度上是信任背后那些愿意无偿投入时间打磨的人。当AI介入,这份"人的温度"是否会被稀释,成了情感层面的隐忧。
自托管(self-hosting)指个人或组织在自己控制的服务器上部署和运行软件,而非依赖第三方云服务。典型的自托管场景包括:在家用NAS上运行Nextcloud代替Google Drive,用Jellyfin替代Netflix,用Bitwarden私有部署替代LastPass。这一实践的核心动力是数据主权——用户希望敏感信息(照片、文档、密码、日历)物理上留在自己可控的硬件中,而不是散落在他人的数据中心。Reddit上的r/selfhosted社区目前拥有超过30万成员,折射出这一群体的规模与活跃程度。这类用户往往对隐私政策、数据采集条款高度敏感,他们愿意花费远超普通用户的精力维护服务器,正是为了换取这份"不被监控"的安全感。
开源软件的信任基础,历史上建立在"可审计性"而非"来源纯洁性"上——任何人都可以阅读源代码并验证其行为,这是开源相对于闭源软件的核心安全优势。然而AI生成代码的大量涌入,正在给这一机制带来新的压力。研究表明,大语言模型生成的代码存在特定的漏洞模式,例如对边界条件处理不当、引入已知CVE对应的不安全函数调用等。斯坦福大学2022年的一项研究发现,GitHub Copilot生成的代码中约40%包含安全漏洞。如果维护者将AI输出直接合并而未经细致审查,"可审计性"的承诺就变成了形式——代码虽然开放,但其实际审查密度已大打折扣。这正是质量把关问题比"AI是否参与"本身更值得关注的原因。
"到处都是AI"的现实
发帖者随后承认了一个几乎无法回避的现实:"如今很难找到不含AI的应用了,连Linux现在都用AI……如果我说'我是个绝不运行任何AI生成代码的硬汉',那我可能只能回去用 TempleOS 了。"
TempleOS 是已故程序员 Terry Davis 独自开发的操作系统,常被社区当作"纯手工、极致独立"的象征。用它来自嘲,恰恰说明了当下的困境:拒绝AI的纯粹立场,在实践中几乎等同于与现代软件生态脱节。
AI辅助编程已经从边缘走向主流。它不再是某个前卫团队的实验,而是渗透进了从操作系统到桌面应用的各个层级。对普通用户而言,"用不用AI"早已不是可以自由勾选的选项,而是一个既成事实。
TempleOS由程序员Terry A. Davis(1969-2018)历时约十年独自开发完成,是一个64位单用户操作系统,全部代码约10万行,包括自制的HolyC编程语言、编译器、内核和图形系统。Davis生前饱受精神疾病困扰,却以一人之力构建了一个完整的计算机软件栈,这在软件工程史上极为罕见。它在技术社区中既是"极致个人主义编程"的象征,也因其特殊的历史背景而带有一丝悲剧色彩。将其作为"拒绝一切AI代码"立场的终点参照,暗示了一个残酷的现实:现代软件的复杂度早已超越单人手工维护的极限,某种程度上的工具依赖从一开始就是不可避免的。
一种更成熟的态度:从抵触到审视
值得称道的是,这位发帖者并没有陷入非黑即白的批判。他特意补充:"我没有资格批评任何人,我远不是最好的开发者。即便没有AI,TriliumNext 的开发者们也做出了非常值得尊敬的、免费提供给所有人的杰出作品。我只是在分享一种让我对未来感到困惑的不安。"
这种自省提供了一个更健康的讨论框架。问题或许不该是"AI生成代码是不是原罪",而应该是几个更务实的追问:
- 透明度:项目是否应当公开披露AI在开发中的参与程度?
- 质量把关:AI生成的代码是否经过了人类维护者的严格审查,而非直接合并?
- 可持续性:一个高度依赖AI的开源项目,其长期维护质量和安全性如何保证?
对于自托管用户来说,真正需要评估的从来不是"这行代码是谁写的",而是"这个软件是否值得信任、是否安全、是否仍在被负责任地维护"。AI只是改变了代码的生产方式,并没有免除人类维护者对最终产品的责任。
写在最后
这条帖子之所以引发共鸣,是因为它道出了一种普遍的时代情绪——当技术变革的速度超过了我们价值观调整的速度,困惑是自然的反应。
自托管的核心价值,从来不是"绝对手工",而是"掌控权":你掌控自己的数据,掌控软件运行在哪里,掌控是否要升级或迁移。AI是否参与了代码编写,并不直接剥夺这种掌控权。真正重要的,是社区能否建立起关于AI使用的透明规范,让用户在知情的前提下做出选择。
与其纠结于"是否要做一个拒绝AI的硬汉",不如把精力放在推动开源项目更透明、更负责地使用AI上。这或许才是应对这份不安更建设性的方式。
相关推荐

一句提示词引发的全球PHP安全风暴:AI是救星还是隐患?
一句AI提示词竟引发全球PHP安全危机,维基百科、互联网档案馆受波及。本文梳理事件脉络,解析OpenAI与亚马逊的争议,探讨AI时代漏洞发现门槛降低带来的安全悖论与开发者应对策略。

当AI被拿走:依赖捷径如何削弱你的解题韧性
一项涉及1,222人的研究发现:使用AI答题后,一旦AI被移除,人们放弃解题的比例高于从未使用AI的对照组。文章分析AI依赖对学习韧性和元认知的影响,并探讨AI学习工具的设计启示。

Carta联手NewView:让创业公司员工提前套现股权
Carta 与 NewView Capital 合作推出新计划,简化创业公司 tender offer 流程,帮助员工提前出售股权套现。本文分析该合作的核心机制、员工股权流动性痛点及对创业公司股权激励的影响。