德国莱茵金属开源Battlesuite武器互联协议:军工软件走向开放
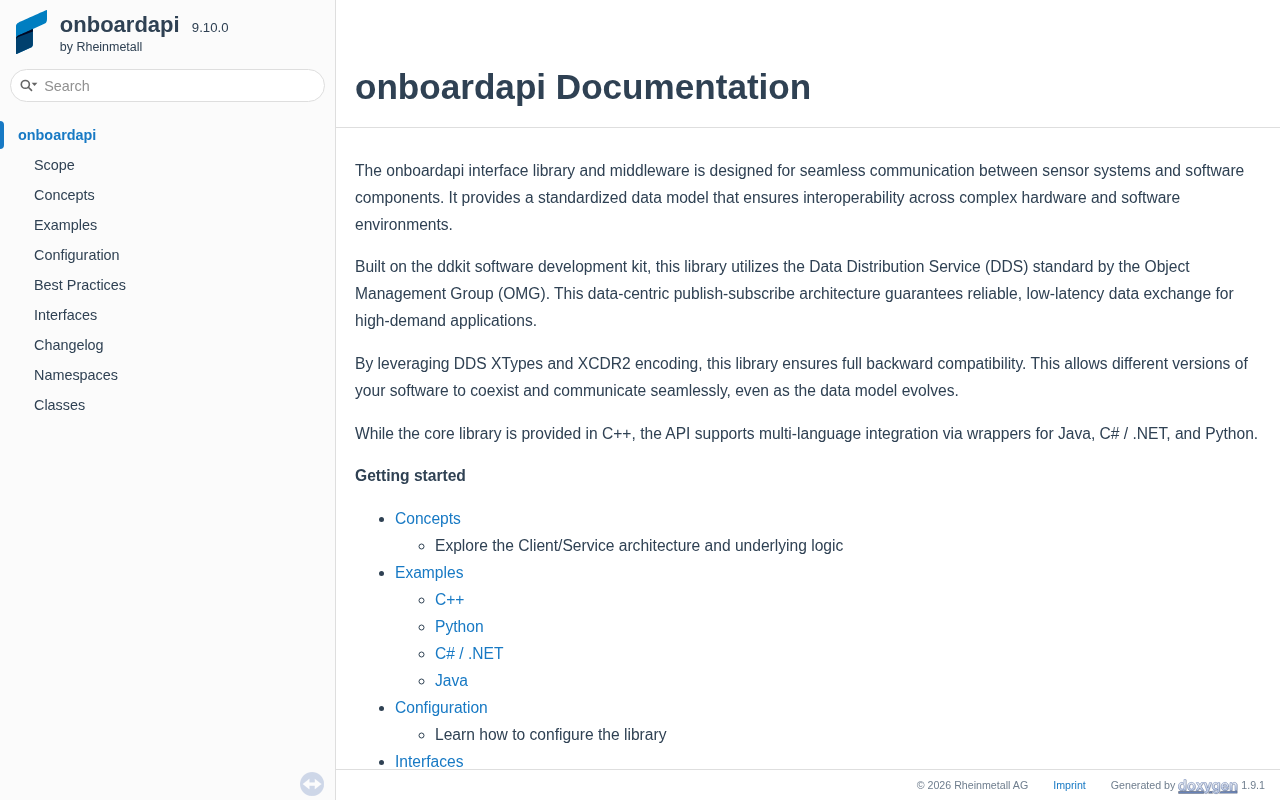
莱茵金属公开Battlesuite武器系统API文档,以软件生态思路争夺军工互操作性标准话语权。
德国军工巨头莱茵金属近日在GitHub Pages上公开了其Battlesuite互联武器系统的OnBoard API协议文档(9.10.0版本),引发技术社区广泛关注。此举的本质是公开"如何与系统对话"的接口规范,而非源代码或武器设计,目的是吸引第三方集成商和盟友国家接入其平台生态,以商业软件行业惯用的开放API策略争夺军工互操作性标准的话语权。现代战场对多国装备快速协同的刚需是这一转变的核心驱动力,但武器系统联网在提升协同能力的同时,也显著放大了网络安全与武器可控性风险。这一事件折射出军工装备软件化转型加速的深层趋势——采用语义化版本号、GitHub托管等典型软件工程实践,正在成为传统国防企业的新常态。
德国军工巨头莱茵金属(Rheinmetall)近日公开了其 Battlesuite 互联武器系统的 OnBoard API 协议文档,这一动作在 Hacker News 上引发热议,获得了 264 个赞和近百条讨论。军工领域的核心通信协议以开放文档形式公布,本身就是一件值得关注的事件。
Battlesuite 与 OnBoard API 是什么
从莱茵金属公布的文档来看,OnBoard API 是其 Battlesuite 生态中用于连接武器平台、传感器与作战管理系统的通信接口规范。文档以 9.10.0 版本形式托管在 GitHub Pages 上,采用了现代软件工程中常见的 API 文档组织方式,说明莱茵金属正在把军工装备当作一个可编程、可集成的软件平台来对待。
所谓"互联武器系统"(connected weapon system),其核心思路是让分散的火控、探测、指挥单元通过统一协议实现数据互通。过去这类接口往往是各厂商私有、彼此割裂的,导致不同装备之间难以协同。一个公开的 API 规范意味着第三方系统集成商、盟友国家的装备乃至软件开发者都可以按照文档对接。
为什么军工厂商要开放协议
军工领域历来以保密著称,公开协议文档的做法乍看反常,但背后有清晰的商业与战略逻辑。
开放接口规范并不等于开放源代码或武器设计。莱茵金属公开的是"如何与系统对话"的规则,而非系统内部实现。这种做法在软件行业早有先例——公开 API 是为了吸引生态参与者,让更多设备和系统愿意接入自家平台,从而巩固平台地位。
对现代战场而言,互操作性(interoperability)正成为刚需。北约框架下的多国联合作战要求不同国家、不同厂商的装备能够快速对接。一个文档化、标准化的协议能显著降低集成成本,也让莱茵金属的平台更容易被采购方选中。从这个角度看,开放协议是一种争夺行业标准话语权的举措。
互操作性(interoperability)在北约体系中有专门的标准化框架支撑。北约制定了STANAG(北约标准化协议)系列规范,要求成员国装备在通信、数据链路和战术数据交换层面达到最低兼容标准。历史上,各国装备各自为政导致的协同失败有深刻教训——例如多国联合行动中因数据格式不兼容而无法共享态势感知图。莱茵金属选择公开API规范,可以视为在STANAG框架之外,以商业生态方式进一步降低集成门槛,让潜在采购国无需漫长的定制集成周期即可评估对接可行性。这种"先开放文档,再谈合同"的路径,与科技行业的开发者生态策略高度相似。
社区讨论中的关注点
Hacker News 上的讨论呈现出技术社区特有的复杂心态。近百条评论既包含对军工系统采用现代软件工程实践的好奇,也涉及对武器系统联网所带来安全与伦理问题的争论。
一部分技术人员关注的是工程层面:一个武器系统的 API 长什么样、采用了怎样的认证与数据格式、与民用 IoT 协议有何异同。将战场装备纳入软件定义的范式,本身就是一个耐人寻味的技术观察对象。
另一部分讨论则触及更深层的议题。武器系统联网意味着更强的协同能力,但也意味着更大的攻击面——网络安全在这一语境下不再是数据泄露那么简单,而是直接关系到武器可控性。这也是为何军工联网系统的开放会引发格外谨慎的审视。
武器系统的网络攻击面问题在业界已有具体案例可循。2015年美国安全研究人员演示了通过车载网络远程控制吉普车的漏洞,而军用网络化装备面临的威胁烈度远超民用场景——对手拥有国家级资源,可发动定向干扰、协议欺骗或供应链植入攻击。联网武器系统一旦被入侵,后果不仅是数据泄露,还可能涉及指令伪造、传感器数据篡改乃至武器误动作。正因如此,军用通信协议通常会在物理层和协议层均引入加密与认证机制,且往往在隔离网络(air-gapped或专用战术网)中运行,而非接入公共互联网。
军工软件化的趋势信号
莱茵金属此举可以放在更大的背景中理解:现代国防装备正在经历深刻的软件化转型。从软件定义无线电到软件定义武器平台,硬件的差异化优势正逐步让位于软件与生态的竞争。
公开 API 文档、采用 GitHub 托管、按语义化版本号迭代——这些都是典型的软件产品运作方式,出现在传统军工企业身上,标志着军工与商业软件工程实践的融合正在加速。对于关注科技与国防交叉领域的观察者而言,这份文档提供了一个难得的窗口,去审视军工系统如何借鉴开放生态的思路。
需要说明的是,公开文档不代表任何人都能实际接入或使用这些系统——真正的部署仍受严格管控。但协议的公开本身,已经反映出军工行业在互操作性和生态构建上的战略转向。
软件定义武器平台(Software-Defined Weapon Platform)的概念近年来在国防工业界获得广泛讨论,其核心是将原本固化在硬件或固件中的能力抽象为可升级、可重配置的软件模块。美国国防部的"联合全域指挥与控制"(JADC2)项目和欧洲的"多域作战"框架都强调跨平台、跨军种的实时数据融合,这要求底层通信协议必须标准化。莱茵金属的Battlesuite正是在这一需求背景下诞生的产品——通过统一API将坦克、无人机、炮兵系统和指挥中心纳入同一数字生态,使指挥官能够在单一界面中调度异构装备。这种架构思路与云计算中的微服务架构有明显的同源性。
相关推荐
西伯利亚冰雪公主与斯基泰世界的考古之谜
西伯利亚冰雪公主是阿尔泰乌科克高原冰封墓葬中出土的斯基泰女性木乃伊,其纹身、丝绸与随葬品揭示了古代游牧文明的艺术、社会结构与跨区域交流。本文梳理其考古价值与相关争议。
SQL 行模式匹配:用 MATCH_RECOGNIZE 实现"行级正则"
MATCH_RECOGNIZE 让 SQL 拥有"行级正则"能力,用类正则语法匹配连续行序列,轻松检测暴力破解、交易异常、用户行为路径等顺序模式,告别繁琐的自连接与窗口函数。
黑客攻入Flock监控摄像头,暴露车牌识别系统内幕
黑客成功入侵Flock Safety的车牌识别监控摄像头,暴露了ALPR系统的内部运作机制。本文解析事件经过、系统工作原理及其引发的隐私与数据安全争议。