DeepAgents实战:揭秘Claude Code中Skills脚本的执行机制

Claude Code越来越好用的核心在于Skills技能生态的膨胀,而安全执行Skills脚本的沙箱机制是其底层基石。
本文梳理了B站UP主肖斌在DeepAgents实战分享中提出的三层递进逻辑:Claude Code体验飞跃的根本原因不只是模型更聪明,而是可调用的Skills技能包越来越丰富,形成了「即插即用」的能力扩展生态。Skills本质上是封装了大模型指令、元数据与可执行脚本的模块化技能包,智能体可以按需挂载数百个,能力随之几何级增长。然而脚本的执行引出了安全问题:若与主进程共享资源,一个有缺陷的外部脚本就可能危及整个系统,因此沙箱隔离执行是必选架构。对于有数据安全合规诉求的企业而言,要自研可控的内部智能体,必须同时吃透Skills机制与沙箱后端这两大基石。
Claude Code为什么越来越好用?
最近Claude Code(以及Open Code类工具)在开发者圈子里火得一塌糊涂。很多人把原因归结为模型能力的提升——底层模型更聪明了,这确实是一部分因素。但B站UP主肖斌在这场DeepAgents实战分享中提出了一个更关键的判断:Claude Code之所以越来越好用,最核心的原因是它能够使用的Skills(技能库)越来越多,而且功能越来越强大。
换句话说,模型本身的进步是基础,但真正让工具从「能用」跨越到「好用」的,是围绕它构建的技能生态。原本大模型自己搞不定的数据分析报告,现在只要加载一个对应的Skill库就能完成。这种「即插即用」的能力扩展,正是当前AI编程工具体验飞跃的直接来源。
Skills到底是什么?
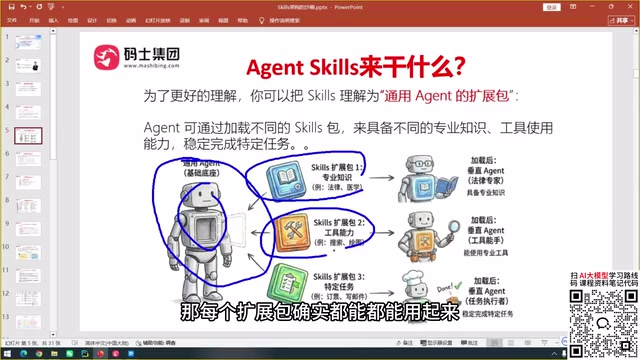
按照分享中的定义,Skills本质上就是技能库、技能包,是一种在近期被提出的能力扩展机制。它最大的特点是模块化——每一个Skill包都封装了三类内容:给大模型的指令、元数据,以及配套的脚本资源。而这些脚本资源,正是本次讨论的重点。
这些Skill包五花八门:有提示词,有可执行脚本,有各种代码片段;功能上则覆盖了数据分析、数据获取、代码生成,甚至还有专门用于测试和执行代码的技能。智能体会在需要的时候,自动去调用和执行对应的Skill包。
可以把智能体想象成一个机器人,你不断给它挂载各种扩展包。挂十个、二十个、一百个乃至三百个Skill包,每一个都能正常工作,那么这个智能体的整体能力自然会呈几何级增长。
这也解释了一个现象:为什么同样的底层框架,随着时间推移体验会越来越好。生态越丰富,智能体的边界就越广。
从技术形态上看,Skills与MCP(Model Context Protocol)协议有一定的相似性——二者都试图以标准化方式向大模型提供外部能力。MCP由Anthropic提出,定义了一套让模型安全调用工具、读取资源的协议规范;而Skills则更偏向「打包发行」的生态视角,强调开箱即用和社区共享。两者并不互斥,成熟的智能体框架往往会同时支持两种扩展方式,MCP负责标准接口,Skills负责能力市场。
值得一提的是,Skills的设计理念与VS Code插件市场有几分神似:核心宿主程序保持精简,能力通过插件/扩展包按需叠加。这种架构的好处是主程序迭代节奏与能力扩展节奏解耦——社区开发者可以独立发布新的Skill包,用户无需等待主程序更新就能获得新能力,形成正向的生态飞轮。
核心问题:Skills脚本在哪里执行?
提示词好办,它直接传给大模型就行。真正值得深究的是——Skills里的脚本代码究竟是怎么执行的?
要理解这个问题,先要明确一点:Claude Code和Open Code本质上都是通用的智能体程序。这个程序运行时会有独立的进程。那么自然的疑问来了:Skills脚本是不是也和智能体跑在同一个进程、同一个线程里?
答案几乎可以肯定是否定的。原因很直接:安全性。如果Skill里的脚本代码和智能体主体运行在同一进程中,一旦脚本存在恶意或缺陷,整个系统的安全就会出大问题。想象一下,一个从外部加载的脚本能直接访问智能体主进程的内存和权限,这在企业环境中是无法接受的风险。
所以合理的架构必然是隔离执行——脚本不在智能体的主进程里跑,而是被放到一个受控的沙箱(Sandbox)环境中运行。这正是「沙箱后端实战」这一主题的价值所在:单独讲沙箱没有意义,必须结合Skills的执行场景来理解,二者是一体两面的关系。
为什么沙箱是必选项
沙箱后端解决的核心矛盾是:既要让智能体能够灵活调用越来越多的第三方脚本,又不能让这些脚本危及主系统的安全。通过将脚本执行隔离到独立的沙箱进程中,即便某个Skill脚本出问题,影响也被限制在沙箱内部,不会波及智能体主体乃至宿主环境。这套机制,是技能生态能够安全膨胀的前提。
沙箱(Sandbox)在技术实现上有多个层次可供选择,常见方案包括:操作系统级的容器隔离(如Docker),每次执行Skill脚本时启动一个临时容器,执行完毕后销毁;语言运行时级别的沙箱,例如在受限的Python解释器环境中屏蔽危险系统调用;以及基于WebAssembly(Wasm)的沙箱,将脚本编译为Wasm字节码在受控运行时中执行。不同方案在隔离强度、冷启动延迟、资源开销之间各有取舍。
对于企业自研智能体场景,容器方案通常是优先选择:隔离彻底、行为可审计、资源限制灵活,且与现有DevOps基础设施兼容。沙箱后端还需要解决通信协议问题——智能体主进程如何向沙箱传递输入、如何取回执行结果,通常通过本地IPC(进程间通信)或轻量级HTTP接口完成,同时要设置超时和资源配额,防止恶意或失控脚本耗尽宿主资源。
企业自定义智能体:真实的落地痛点
分享中抛出的第三个问题极具现实意义:如果一家对安全有要求的企业,想开发自己内部的、类Open Code的定制化智能体,该怎么做?
这个问题的背后是很多团队都会遇到的困境。对于大型企业——不限于国企央企,任何有数据安全合规诉求的公司——直接在生产服务器上安装外部的Claude Code,领导往往并不放心。数据流向、脚本执行的可控性、代码留痕,都是绕不过去的顾虑。
于是「自研一套内部智能体」成了很多企业的现实选择。而要自研,就必须搞清楚两件事:一是Skills这种技能扩展机制如何设计,二是脚本的安全执行(也就是沙箱后端)如何实现。理解了主流工具好用的底层逻辑,才能在自己的环境里复刻并可控地落地。
小结
这场DeepAgents实战分享用三个层层递进的问题,串起了当下AI编程工具的核心脉络:Claude Code变好用的根源在于Skills生态的繁荣;Skills脚本出于安全考量必须隔离在沙箱中执行;而企业若想自研可控的智能体,就要吃透Skills与沙箱后端这两块基石。对于关注AI编程和智能体架构的开发者来说,这条从「为什么好用」到「怎么自己造」的思路,提供了一个清晰的切入视角。
相关推荐

零成本搭建AI超级员工系统:智能体自动工作流全解析
深度拆解B站演示的AI超级员工系统:Agent智能体编排、数字人口播、地图与企业获客、24小时智能客服及法务模块全覆盖。分析零成本开户背后的商业逻辑与合规风险,帮助创业者判断这套AI数字员工系统的真实投产比。

Chatbot与AI Agent的本质区别:从对话到执行的跨越
Chatbot和AI Agent有什么区别?本文基于Learn Tech频道的MCP系列讲解,用订机票、笔记摘要等实例说明:Chatbot只给答案,Agent通过思考-行动-观察循环真正完成任务,并拆解模型、工具、记忆、目标四大部件及MCP的桥梁作用,同时讨论Agent的适用边界与权限风险。

免费GitHub仓库:342小时AI课程,从数学到MCP服务器
一个免费GitHub仓库提供342小时AI课程,包含523节课、20个阶段,覆盖数学基础到Agent构建和MCP服务器。支持目标驱动学习,每节课产出可留存的prompt、skill或agent,已有近10万人开始学习。