DeepSeek Harness渗透模式:AI Agent自动化漏洞挖掘实战指南

拆解如何用DeepSeek Harness挂载渗透模式,零基础搭建AI自动化漏洞挖掘流程。
文章以B站UP主的实操演示为基础,介绍如何用DeepSeek Harness(DSH)搭建自动化漏洞挖掘流水线。核心架构是Agent负责分析决策、Trigger负责执行、本地Skill库提供攻击套路。选型上因DeepSeek对安全内容限制较低、便于“破甲”而胜出。安装部分给出挂载渗透模式的三种路径(NPM、Release URL、本地文件),强调桌面端与Web端命令不通用且必须重启。实战环节展示主Agent派出两个子Agent并行执行端口扫描与Web枚举,并指出授权过窄会导致漏洞为零。文章最后总结新手需跨越的三道坎:环境匹配、授权边界拿捏、报告质量,并强调SRC场景必须在指令中约束测试范围、动作类型与终止条件。
为什么AI Agent正在重塑SRC漏洞挖掘
AI挖漏洞已经过了“能不能学”的阶段,现在拼的是谁先把流程跑通。这套自动化方案的核心逻辑很简单:Agent当大脑,负责读取技能、分析任务、输出方案;Trigger当手,真正去执行命令、抓取数据;本地漏洞Skill库则为AI提供攻击套路的“秘籍”。把这条流水线跑通之后,每天抽出一小时让AI在后台自动扫描分析,人只需要做最后验证,赏金和排名就会逐步累积。
但现实中大量新手卡在第一步——教程含糊、只给工具不给方法,报告重复提交还老被驳回。本文基于B站UP主的完整实操演示,从环境部署、技能库挂载到渗透模式配置与实战验证,拆解如何零基础搭建自己的自动化漏洞工厂。
AI Agent工具选型:为什么是DeepSeek Harness
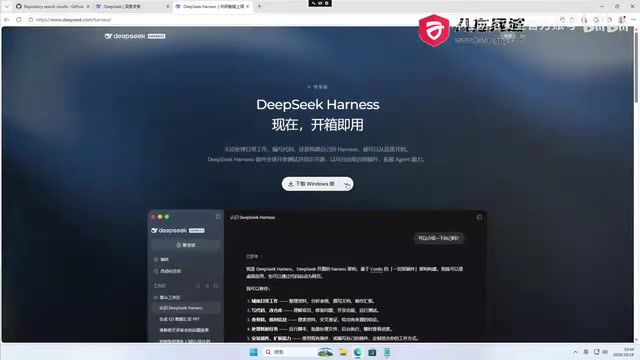
当前通用型Agent工具已经非常丰富,海外有Cloud推出的Cloud Code、Codex、Hermes Agent(爱马仕)、Muse、Doll等个人智能助理,国产阵营则有WorkBuddy广告、Trey工作、阿里千问办公以及DeepSeek广告 Harness。它们本质上都是通用Agent,但网络安全从业者面临一个现实约束:大模型本身和Agent的安全限制,使得它们无法直接用于渗透测试。
要突破这层限制,需要“破甲”——通过提示词工程技巧绕过或击穿大模型内置的安全护栏,使其生成常规情况下会被拒绝的攻击性安全测试内容。选择DeepSeek Harness的关键原因在于,DeepSeek对网络安全内容的限制相对较低,能更好地配合渗透测试场景。这并不意味着可以无视授权边界,恰恰相反,后续实战环节会看到安全边界约束的重要性。
“破甲”(又称“越狱”)是提示词工程中的一个术语,指通过特定的提示词结构、角色设定或上下文引导,使大语言模型绕过出厂时内置的安全对齐(safety alignment)策略,输出原本会触发拒绝回复的内容。模型厂商通常通过RLHF、拒答训练等方式在模型层面设置护栏,而破甲利用的是这些护栏在语义边界上的模糊性——例如将攻击性请求包装为“虚构场景”“安全研究”“授权测试”等语境。需要强调的是,破甲在渗透测试中的正当性完全取决于授权前提:脱离授权范围的破甲测试可能触犯法律,这也是后文反复强调指令中必须写明测试范围与终止条件的原因。
DeepSeek Harness安装与初始配置
Harness桌面端(简称DSH)提供Windows版本和macOS版本。下载后双击安装包即可开始安装,过程中可选择安装位置,磁盘空间充足的话建议调整到非系统盘。安装完成后桌面会生成图标,启动后进入登录页面。
首次使用会赠送一定额度的赠金余额(演示中显示为6.00元),手机号验证码登录即可。登录后进入设置向导,可以跳过不必要的配置直接进入主界面。在设置中值得关注的几个选项:
- 权限设定:可在“仅可查看工作区内的修改”和“完全权限”之间切换,渗透测试场景通常需要较高权限
- 模型选择:新会话默认使用DeepSeek V4.1 Flash,可按需切换
- Agent预设:内置标准模式、PTC模式、极简模式和创造模式,日常任务用标准模式,扩展能力用创造模式
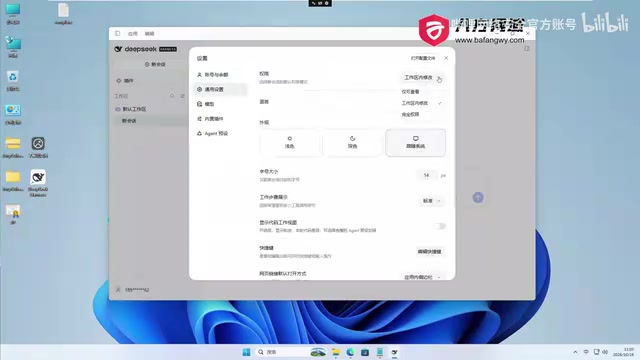
这些内置预设都不是为渗透测试设计的,所以下一步需要手动挂载专门的渗透模式。
挂载渗透测试模式:三种安装路径
在GitHub上可以搜索到面向DeepSeek Harness的渗透测试模式项目。该模式的核心能力是:在授权范围内记录目标探索线索、验证结果、资产与漏洞,并在Web界面中以探索链路、漏洞视图和资产视图的形式直观展示。
安装方式有三种,可根据本地环境选择:
- NPM安装:本地有Node环境时直接通过DSH plugin命令安装
- Release URL安装:把GitHub链接交给DSH,让它自动下载并安装(本文演示采用此方式)
- 本地文件安装:下载后从本地文件路径安装
演示中采用的是Release URL方式,直接把路径复制给DSH并提交任务。执行过程中会弹出权限申请,点击允许即可;如果不想反复授权,可以提前把权限改为完全权限。需要特别注意:安装命令要匹配桌面端(desktop)而非Web端,否则两者无法共用。
安装完成后必须重启DSH才能生效。重启后在设置页面的Agent预设中会出现“渗透模式”选项,选中它即可进入下一步。
NPM(Node Package Manager)是JavaScript/Node.js生态的官方包管理工具,开发者通过npm install从公共仓库拉取并安装依赖包,DSH plugin一类命令本质上是调用该机制把插件代码下载到本地并注册到宿主程序。Release URL则指向GitHub仓库的“Releases”页面,那里通常托管了打包好的可执行文件或压缩包,交给Agent后它会自动完成下载、解压、放置到插件目录的流程。本地文件安装适合网络受限或需要固定版本的场景:先手动下载产物,再把本地路径提供给DSH。三种方式安装的最终结果一致,区别只在于依赖来源与自动化程度。
实战演练:对教学靶场执行自动化渗透
演示使用一个在线教育靶场作为目标,通过内网地址访问。新建会话后,输入指令让DSH检查服务器并找出漏洞。这里有一个关键细节值得所有SRC从业者警惕:如果指令中不做安全边界约束,Agent可能会创建用户、修改权限,对目标系统造成实际影响。演示中的指令特意限定“找出第一个漏洞后就结束”,正是为了控制影响面。
发送指令后,渗透模式启动,DSH会先记录目标与授权信息,创建侦查意图,然后派出两个子Agent并行工作:一个负责主机端口扫描和服务指纹识别,另一个负责Web枚举和漏洞点验证。这体现了DeepSeek的Deep Agent架构——以多线程方式运行,用户可以在后台任务面板查看每个子Agent的执行状态。
两个子Agent收尾后,系统提交最终报告,包含渗透视图(主机、目的、意图、事实、漏洞、资产)、探索链路、漏洞视图和资产视图。演示中因为授权范围设置得较小,报告显示漏洞发现为零——这不是工具能力问题,而是约束条件过紧。UP主明确建议,实际使用时应当给予充分授权,才能让Agent挖掘出更多漏洞。
Deep Agent架构指Agent系统采用分层调度:主Agent(Orchestrator)负责理解任务、拆解目标并分配子任务,多个子Agent(Sub-Agent)各自持有独立的上下文与工具权限并行执行。这种设计的优势在于并行提速与上下文隔离——端口扫描和Web枚举互不干扰,各自的结果再汇总回主Agent进行关联分析。代价是资源消耗更高、子Agent之间的结果一致性需要主Agent协调。文中的“探索链路”视图正是这种架构的产物:它按时间顺序记录主Agent的每一次意图派发、子Agent的执行动作与产出事实,便于事后回溯每一步判断的依据。
从工具到收益:新手需要跨过的三道坎
第一道坎是环境与模式的正确匹配。 桌面端和Web端的安装命令不通用,渗透模式装错位置等于白装。重启生效这一步也容易被忽略。
第二道坎是授权边界的拿捏。 授权太窄,Agent挖不出东西;授权太宽,可能对目标系统造成破坏性改动。SRC场景下必须在指令中明确约束——限定测试范围、限定动作类型、限定终止条件,这三项缺一不可。
第三道坎是报告质量。 原文提到的“写个报告重复提交还老被驳回”是新手常见痛点。AI生成的报告需要人工补充验证过程和影响说明,单纯复述扫描结果难以通过审核。
把这三道坎跨过去,整套流程的价值才真正显现:AI在后台自动扫描分析,人专注于最后的人工验证和报告打磨,赏金收益形成正反馈循环。这套方法论的门槛不在技术深度,而在流程的完整跑通。
常见问题
Q:DeepSeek Harness的渗透模式需要付费吗? A:首次使用赠送6.00元赠金余额,用完后需充值。演示中提及“一周稳定2000加”的收益说法来自UP主,实际收益取决于个人技术水平和目标质量,不宜作为预期基准。
Q:为什么Agent报告显示漏洞为零? A:演示中是因为授权范围设置过小、指令限定了“找出第一个漏洞后就结束”。放宽授权约束后结果会不同,但需同步做好安全边界控制。
Q:其他Agent工具能用同样的渗透模式吗? A:该渗透模式项目是专门面向DeepSeek Harness开发的,其他工具的兼容性需自行验证。
相关推荐

Cognition SWE-2 实战:一个提示词搞定产品发布全流程
解析 YouTube 创作者用 Cognition SWE-2 发布产品的完整提示词:落地页、七封邮件序列与未购买用户跟进工具三段式结构,以及"测试并汇报"这一约束如何改变 AI 的交付质量。
AWS AgentCore Gateway:用MCP打通AI Agent与企…
AWS AgentCore Gateway:用MCP打通AI Agent与企业后端
AWS AgentCore Gateway如何作为主MCP服务器聚合REST API、Lambda与已有MCP服务?解析其AST实时映射、零冷启动、语义搜索治工具过载、会话隔离与密钥注入安全设计,以及企业AI Agent解耦后端的架构思路。

一个链接给Figma AI装上新技能:MCP连接器实战
通过粘贴一个MCP服务器链接,Figma中的AI Agent就能获得新工具能力。本文拆解配置流程、超过20个一键接入应用、读写权限与执行策略设置,以及公开HTTPS链接这一关键限制。