DeepSeek V4等第三方模型在Codex中启用官方插件教程

通过分离认证层与请求层,让第三方模型在Codex中正常使用官方插件
第三方模型通过CCX桥接接入Codex后无法使用官方插件,因为插件系统依赖ChatGPT的OAuth认证。解决方法是用ChatGPT账号登录激活插件权限,然后在CCSwitch配置文件中添加experimental_variable_token字段填入第三方API Key,覆盖默认Bearer Token,使实际请求仍走第三方模型。该方法适用于所有通过API代理接入Codex的场景。
问题背景:第三方模型无法使用Codex插件
许多开发者已经成功将DeepSeek广告 V4等第三方模型通过CCX桥接方式接入了OpenAI的Codex桌面应用。CCX(Codex Connection eXtension)是社区开发的一种中间件桥接方案,它通过在本地搭建一个代理服务器,将OpenAI Codex桌面应用的API请求拦截并转发到第三方模型服务商的端点。这种方式本质上是一个HTTP反向代理,它模拟OpenAI的API响应格式,使得Codex客户端无法区分响应来源。CCSwitch则是配合CCX使用的配置管理工具,允许用户在多个模型提供商之间快速切换,并管理认证信息和路由规则。
然而在实际使用过程中,大家会发现一个棘手的问题:左上角的插件功能无法正常使用。
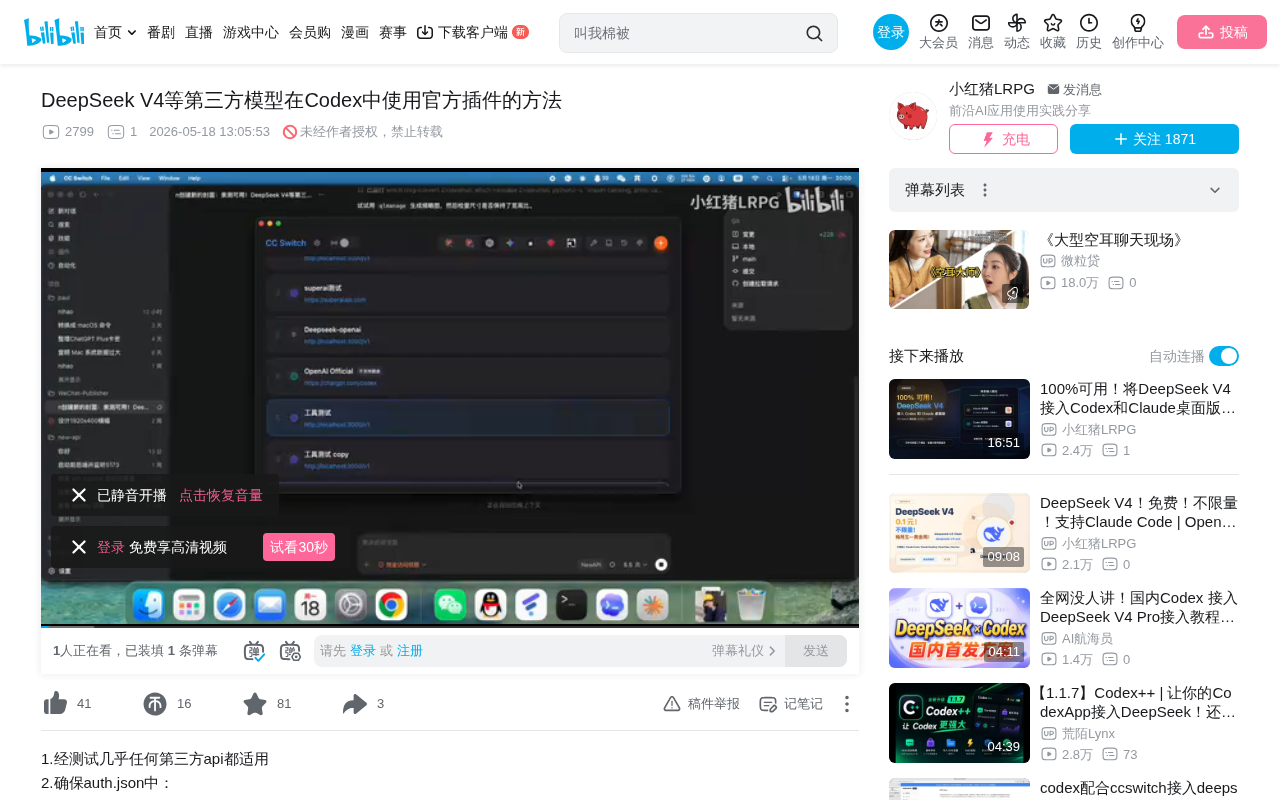
这是因为Codex的插件系统要求用户通过ChatGPT账号登录才能调用。具体来说,Codex的插件系统采用OAuth 2.0认证流程,与ChatGPT的用户会话绑定。当用户登录ChatGPT账号时,客户端会获取一个会话令牌(session token),该令牌不仅用于模型调用,还作为插件市场的访问凭证。插件的权限验证发生在客户端层面而非API请求层面,这意味着只要客户端认为当前用户已通过ChatGPT认证,就会解锁插件UI和调用能力。
当你使用第三方API(无论是DeepSeek V4还是其他模型)时,登录方式并非ChatGPT原生方式,因此插件功能会被锁定。这个限制不仅针对DeepSeek V4,所有通过非GPT方式登录的第三方模型都会遇到同样的问题。
解决方案:一行代码搞定插件调用
好消息是,这个问题有一个相对简单的解决方法。核心思路是:在保持第三方API正常工作的同时,通过ChatGPT账号登录来激活插件权限,然后通过修改配置文件让请求继续走第三方模型。
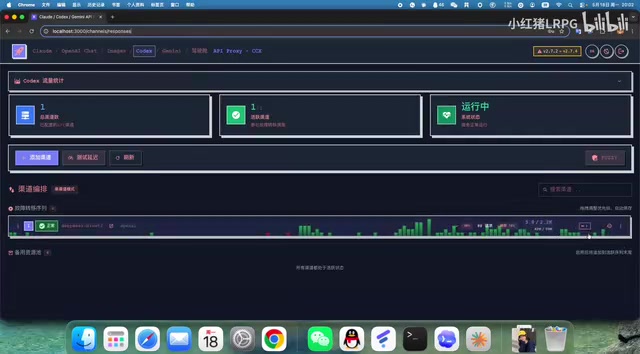
具体操作步骤
第一步:退出当前登录
在Codex桌面应用中,先点击退出登录。注意此时你的CCX桥接服务应保持运行状态,不要关闭。
第二步:使用ChatGPT账号重新登录
使用任意一个ChatGPT账号登录Codex。登录成功后,你会发现插件功能已经可以看到了——所有OpenAI提供的官方插件都会显示出来。但此时由于URL配置仍指向原来的第三方地址,请求无法正确发送到OpenAI。

第三步:修改CCSwitch配置文件
打开CCSwitch的界面,点击「编辑」,找到aux.json配置文件。你会看到:
- 前面两个OpenAI的Key值为空(NULL)
- AUX MODE显示为ChatGPT授权方式
- 下方是OpenAI ChatGPT认证的JSON信息
这些内容都不需要修改。
第四步:添加关键代码
在VCRURL下面增加一行代码:
experimental_variable_token: 你的CCX登录密码
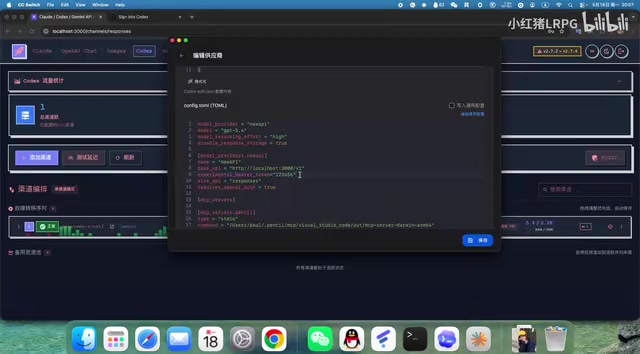
例如,如果你之前设置的CCX登录密码是123456,那就写:
experimental_variable_token: 123456
这里的token值实际上就是你的第三方API Key。experimental_variable_token字段的作用是覆盖默认的Bearer Token,使得在HTTP请求的Authorization头中携带的是第三方API Key而非ChatGPT的会话令牌。填写完成后保存配置。
第五步:重启Codex
保存配置后,退出Codex桌面应用,然后重新打开。

重新打开后你会发现,插件功能已经可以正常使用了,同时后台的请求仍然走的是DeepSeek等第三方模型,而非你GPT账号中的模型额度。
原理解析与适用范围
为什么这样做有效?
这个方法的核心原理是分离认证层和请求层:
- 认证层:通过ChatGPT账号登录,获取插件系统的访问权限
- 请求层:通过配置文件中的token,将实际的模型调用请求重定向到第三方API
在现代软件架构中,认证(Authentication)和授权(Authorization)往往是独立的层次。Codex桌面应用的架构中,插件权限的校验依赖于ChatGPT的OAuth会话状态,而模型推理请求则依赖于配置文件中指定的API端点和密钥。由于这两个系统在代码层面是解耦的,因此可以同时满足插件认证和第三方模型调用两个需求。
这样Codex认为你是合法的ChatGPT用户(因此开放插件权限),但实际的AI推理请求则发送到了你指定的第三方模型服务。
关于DeepSeek V4
DeepSeek V4是深度求索(DeepSeek)公司推出的大语言模型,以其出色的代码生成能力和极具竞争力的API定价在开发者社区中广受欢迎。相比OpenAI的GPT系列模型,DeepSeek V4在中文编程场景和长上下文代码理解方面表现突出,且API调用成本通常只有GPT-4的几分之一。这使得许多开发者倾向于在日常编码工作中使用DeepSeek V4,同时又希望保留Codex插件生态提供的工具链集成能力——而本文介绍的方法正好满足了这一需求。
适用场景
这个方法不仅适用于通过CCX+CCSwitch桥接方式接入的模型,同样适用于:
- 使用第三方中转站接入的场景
- 其他通过API代理方式接入Codex的第三方模型
只要你的接入方式是替换了原始API地址,都可以用这个方法来恢复插件功能。
操作要点总结
整个流程可以精简为以下几步:
- 确保第三方API桥接服务保持启用状态
- 在Codex中退出当前登录
- 用ChatGPT账号重新登录
- 在CCSwitch配置中的VCRURL下方添加
experimental_variable_token及对应的API Key - 保存配置并重启Codex
完成以上步骤后,你就可以在使用DeepSeek V4等第三方模型的同时,享受Codex官方插件生态带来的便利了。这对于需要同时利用第三方模型的性价比优势和OpenAI插件生态的开发者来说,是一个非常实用的技巧。
核心要点
- 第三方模型接入Codex后无法使用官方插件,原因是插件系统要求ChatGPT账号的OAuth认证会话
- 解决方法是用ChatGPT账号登录后在CCSwitch配置文件中添加experimental_variable_token字段
- 该方法通过分离认证层和请求层实现:ChatGPT的OAuth会话激活插件权限,token配置覆盖Authorization头保证请求走第三方模型
- 适用于所有通过API代理方式接入Codex的第三方模型,不限于CCX桥接方式
相关推荐
 教程攻略
ChatGPT Plus订阅指南:GPT-5.5、image-2与Codex值得升级吗
详解ChatGPT Plus核心功能GPT-5.5、image-2图像生成和Codex编程助手的实际体验,对比Plus与Pro方案差异,并提供国内用户安全订阅的完整操作流程与避坑建议。
 教程攻略
Cursor+Codex双IDE协同:开源项目二开实战方法论
基于实战经验总结的开源项目二次开发完整方法论,详解Cursor+Codex双IDE协同工作流,涵盖二开七环节、MVP验证、AI读源码技巧,帮助开发者三天跑通项目、两周完成业务集成。
 教程攻略
Cursor多Agent实战:50分钟搭建Next.js全栈博客
使用Cursor IDE多Agent协作模式,50分钟内从零搭建全栈博客。涵盖Next.js、Clerk认证、Supabase数据库集成,详解4个AI Agent分阶段开发流程与关键避坑经验。