Desktop Commander MCP:让AI智能体安全接管你的桌面

Desktop Commander MCP以MCP标准协议为中间层,解决本地AI智能体集成的胶水代码与安全沙箱两大核心痛点。
让AI智能体操作本地文件和系统命令,长期以来依赖大量脆弱的胶水代码,一旦上下文丢失整个流程就会崩溃。Desktop Commander MCP以"解耦中间层"的思路切入:基于Anthropic推出的MCP(Model Context Protocol)标准,将路由、状态管理等复杂逻辑收敛到一个专门设计的组件中,开发者无需反复造轮子。与此同时,能执行系统命令的智能体天然具备高权限,该工具通过严格受限的隔离沙箱约束执行范围,在赋予能力的同时防止失控行为。整体来看,它展示了本地智能体集成"应有的样子"——标准化协议替代临时脚本,沙箱机制兜住安全风险。
当AI智能体需要操作本地系统时,问题出在哪里
让AI智能体读取文件、执行系统命令听起来很简单,但真正落地时的痛点往往被低估。按照这期YouTube Shorts中介绍的开源项目Desktop Commander MCP的说法,核心矛盾在于:没有人愿意为了让智能体读取一个文件而去调试500行胶水代码。
更麻烦的是过程中的可观测性缺失——你被迫手动追踪智能体正在做什么,而一旦上下文(context)发生丢失,整个脚本就会直接崩溃。这类问题在本地智能体工作流中反复出现,是自己手搓集成方案时最容易踩的坑。
为什么不干脆自己造一个
「我自己写一个不就好了?」这是面对任何工具时最自然的反应。但自建集成意味着你要承担所有的边界情况处理:路由逻辑、错误恢复、上下文管理。视频中给出的回答很直接——一次上下文丢失就能让脚本崩溃,这种脆弱性正是自建方案难以回避的代价。
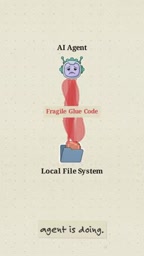
Desktop Commander MCP 的解法:解耦的中间层
Desktop Commander MCP的定位是一个解耦的中间层(decoupled middle layer)。它不要求你把集成逻辑硬塞进智能体本身,而是专门负责处理本地智能体工作流中复杂的路由(routing),让开发者不必重复造轮子。
这种架构思路符合MCP(Model Context Protocol)的设计初衷:通过标准化的协议层,把「智能体」和「它要操作的本地资源」解耦开来。智能体只需按协议发出请求,具体怎么路由、怎么执行、怎么维护状态,交给中间层处理。这样一来,上下文管理和命令调度的复杂度被收敛到一个经过设计的组件里,而不是散落在一堆临时脚本中。
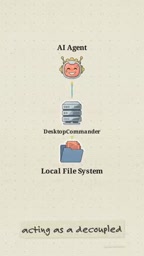
省下的不只是代码量
把路由和集成逻辑交给成熟的中间层,省下的不仅是那500行胶水代码,更重要的是减少了维护负担和出错面。对于想快速搭建本地智能体工作流的开发者来说,这意味着可以把精力放在业务逻辑上,而不是反复处理底层的文件读写与命令执行细节。
MCP(Model Context Protocol)是由 Anthropic 于2024年末推出的开放协议标准,目标是为 AI 模型与外部工具、数据源之间的交互定义统一接口。在此之前,每个 AI 应用若想调用本地文件系统、数据库或第三方服务,都需要开发者自行编写专属的集成代码,标准不一、难以复用。MCP 将这一过程标准化:工具提供方实现一个 MCP Server,AI 模型(或其宿主应用)作为 MCP Client 按协议发出请求,双方通过规范化的消息格式通信。这种设计使得同一个 MCP Server 可以被任何兼容 MCP 的 AI 客户端调用,Desktop Commander MCP 即是这类 Server 的一个具体实现,专门负责桌面与本地系统操作。
高权限意味着高风险:安全沙箱不可或缺
能够执行系统命令的智能体,天然具备高权限(high privileges),这也带来了严肃的安全问题。视频中明确提出:你需要为智能体准备一个严格受限的虚拟牢笼(tightly restricted virtual cage)。
Desktop Commander MCP给出的答案是——在隔离环境内安全地执行系统命令。换句话说,智能体确实拥有操作系统的能力,但这些能力被约束在一个受控的沙箱里。这是任何让AI接管桌面的工具都必须正面回答的问题:如何在赋予能力的同时,防止失控行为造成实际损害。
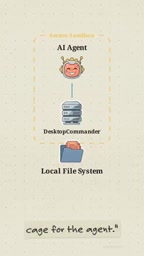
能力与约束的平衡
让AI智能体控制桌面,本质上是在「能力」和「约束」之间寻找平衡。权限太低则工具无用,权限太高则风险失控。隔离沙箱的意义就在于:对外提供足够的操作能力,对内把执行范围锁死在安全边界内。这也是评估任何本地智能体工具时值得优先考察的维度。
沙箱(Sandbox)是一种将程序执行限制在隔离环境中的安全机制,使被隔离的进程无法直接访问宿主系统的敏感资源或执行越权操作。在本地 AI 智能体的场景下,沙箱的实现方式可以包括操作系统级别的进程权限限制(如 Linux 的 seccomp/namespace 隔离)、容器化方案(如 Docker)、或应用层面的路径白名单与命令黑名单。不同实现方式在隔离强度与易用性之间存在取舍——容器方案隔离彻底但部署成本较高,应用层白名单配置灵活但依赖实现质量。评估 Desktop Commander MCP 等工具时,了解其沙箱具体采用哪种机制,是判断其安全边界是否可信的关键依据。
小结
作为一期开源AI工具的快速推荐,Desktop Commander MCP展示了本地智能体集成「应该有的样子」:用标准化的MCP中间层替代脆弱的自建胶水代码,用隔离沙箱兜住高权限带来的安全风险。对于正在探索本地AI智能体工作流的开发者,这是一个值得关注的开源方向。
需要提醒的是,本文信息来源为一期短视频介绍,关于项目的具体实现细节、性能表现与实际沙箱隔离强度,仍建议查阅其GitHub仓库原始文档后再做评估。
相关推荐

零成本搭建AI超级员工系统:智能体自动工作流全解析
深度拆解B站演示的AI超级员工系统:Agent智能体编排、数字人口播、地图与企业获客、24小时智能客服及法务模块全覆盖。分析零成本开户背后的商业逻辑与合规风险,帮助创业者判断这套AI数字员工系统的真实投产比。

Chatbot与AI Agent的本质区别:从对话到执行的跨越
Chatbot和AI Agent有什么区别?本文基于Learn Tech频道的MCP系列讲解,用订机票、笔记摘要等实例说明:Chatbot只给答案,Agent通过思考-行动-观察循环真正完成任务,并拆解模型、工具、记忆、目标四大部件及MCP的桥梁作用,同时讨论Agent的适用边界与权限风险。

免费GitHub仓库:342小时AI课程,从数学到MCP服务器
一个免费GitHub仓库提供342小时AI课程,包含523节课、20个阶段,覆盖数学基础到Agent构建和MCP服务器。支持目标驱动学习,每节课产出可留存的prompt、skill或agent,已有近10万人开始学习。