Docker 迈入智能体时代:可信供应链、沙箱与治理
Docker 转向智能体时代,以沙箱与治理构建信任基础设施。
Docker 在 Product Hunt 发布新口号「Built to run on trust, for the agentic era」,标志其定位从工作负载容器转向承载智能体的信任基础设施。文章指出,Docker 认为智能体不是被动的负载而是需要隔离、安全与治理的「行动者」,因此提出三层信任架构:面向智能体构建的可信供应链、以 Docker Sandboxes 实现的运行时隔离,以及跨团队的 Docker AI Governance 治理层。同步发布的还有新品牌形象与 Moby 鲸鱼标志。Product Hunt 数据显示 90 票、1 条评论、当日第 4,分类横跨开发工具、AI 与安全。文章认为 Docker 选择守住运行环境与信任基础设施的位置,而非切入智能体框架赛道,这一克制押注能否成立取决于沙箱与治理产品的实际落地。
Docker 在 Product Hunt 发布的新口号是「Built to run on trust, for the agentic era」。这句话背后是一次明确的定位转向:容器不再只是打包和隔离工作负载的工具,而是要承载一类新的实体——智能体(Agent)。
从工作负载到行动者:Docker 对智能体的重新理解
Docker 官方在发布说明中给出了一个关键判断:「Containers isolate workloads, but agents aren't workloads: they're actors that need isolation, security and governance.」
这句话点出了传统容器模型的局限。工作负载是被动的、可预期的,启动后按既定逻辑执行;而智能体具备自主决策和调用工具的能力,它的行为边界更难事先穷举。用管工作负载的方式管智能体,等于假设智能体不会做出意料之外的事——这显然不成立。
Docker 的回应是把智能体当作「行动者」来对待,围绕三个层面重建信任:构建来源可信、运行环境隔离、跨团队治理。
三层信任架构:供应链、沙箱与治理
可信供应链:让智能体有据可依
Docker 提出为智能体提供「a trusted supply chain for agents to build from」。智能体在运行中往往需要拉取镜像、调用工具、依赖外部组件,这些环节一旦被污染,风险会沿着调用链传导。把供应链的可信性前置到智能体构建阶段,是 Docker 在容器镜像签名与来源验证能力上的一次延伸。
容器镜像签名与来源验证通常依赖 Sigstore/Cosign 这类工具:镜像在构建时生成数字签名,运行时通过策略校验签名者身份与完整性,从而拒绝来源不明或被篡改的镜像。SLSA(Supply-chain Levels for Software Artifacts)框架则进一步定义了从构建平台加固到来源证明(provenance)的分级标准。对智能体而言,供应链风险不仅包括基础镜像,还包括其调用的 MCP 服务器、工具插件与模型权重,任一环节被投毒都可能让智能体执行恶意指令。因此「可信供应链」的实质是把签名、证明与准入策略从单一镜像扩展到智能体依赖的整棵依赖树。
Docker Sandboxes:把隔离做到运行时
第二层是「a trusted runtime to isolate them (Docker Sandboxes)」。沙箱并不是新概念,但把它作为智能体运行时的默认隔离手段,意味着 Docker 认为智能体的执行环境需要比普通容器更强的边界。智能体可能执行生成的代码、访问网络、操作文件系统,沙箱提供的隔离层可以在行为越界时限制影响范围。
沙箱隔离的技术谱系包括 Linux 命名空间与 cgroups(普通容器)、gVisor(用户态内核拦截系统调用)、Firecracker 等 microVM(硬件虚拟化级隔离),以及 seccomp/AppArmor 等系统调用过滤机制。普通容器共享宿主内核,隔离强度有限;智能体若执行自动生成的代码,逃逸风险更高,因此更强边界的沙箱成为合理选择。此外,沙箱通常配合网络出口白名单、只读文件系统与临时凭证注入,把智能体的「最小必要权限」落到实处。这类设计与 IDE 或 CI 中的临时执行环境思路相通,区别在于智能体的行为序列不可预先枚举,对运行时可观测性提出了更高要求。
Docker AI Governance:跨团队的治理层
第三层是「governance for agents across every team (Docker AI Governance)」。当智能体从个人实验走向团队协作,谁来审批、谁来审计、权限如何分配就成了绕不开的问题。Docker 把治理作为独立产品线提出,说明它判断企业采用智能体的瓶颈不在模型能力,而在可控性。
AI 治理层在企业语境下通常需要覆盖几类能力:身份与权限(谁可以部署、调用哪个智能体)、策略即代码(用声明式规则约束可用的工具、数据范围与外部服务)、审计日志(记录智能体的每次工具调用与决策输入输出)、以及审批与生命周期管理。它与模型层面的护栏(guardrails)不同,治理层关注的是组织级可控性,而非单次推理的安全性。当智能体数量增长、跨团队复用时,缺乏统一治理会导致权限蔓延和审计盲区,这正是 Docker 将其单列为产品线的背景。
品牌焕新与 Moby 鲸鱼
与产品方向同步,Docker 还发布了重新设计的品牌形象和新的 Moby 鲸鱼标志。对一个基础设施品牌来说,视觉更新通常不是孤立动作——它往往配合定位调整,向外界传递「我们在服务一类新用户/新场景」的信号。这次的新场景就是智能体。
这次发布意味着什么
从 Product Hunt 的数据看,该产品获得 90 票、1 条评论,排名当日第 4,分类落在 Developer Tools、Artificial Intelligence 与 Security 的交叉地带。投票规模不算爆发式,但分类组合本身说明了 Docker 的意图:把安全能力作为进入 AI 开发者工具市场的切入点。
值得留意的是,Docker 并没有选择做智能体框架或编排平台,而是继续守住自己最熟悉的位置——运行环境与信任基础设施。在智能体工具链日益拥挤的当下,这个选择相对克制。它押注的是:无论智能体框架如何更迭,隔离与治理的需求会长期存在。
这一判断是否成立,取决于沙箱和治理产品能否在真实团队工作流中落地。发布说明给出了方向,但具体的接入方式、与现有容器工作流的兼容程度,还有待产品细节披露。
相关推荐
AI写代码越来越便宜,真正难的是验证
生成代码越来越便宜,软件团队的瓶颈转向验证。结合萨提亚·纳德拉访谈,解析编程智能体的规格说明、多模型审查、权限分离与组织调整,以及工程师如何把一次修复沉淀为团队可复用的能力。
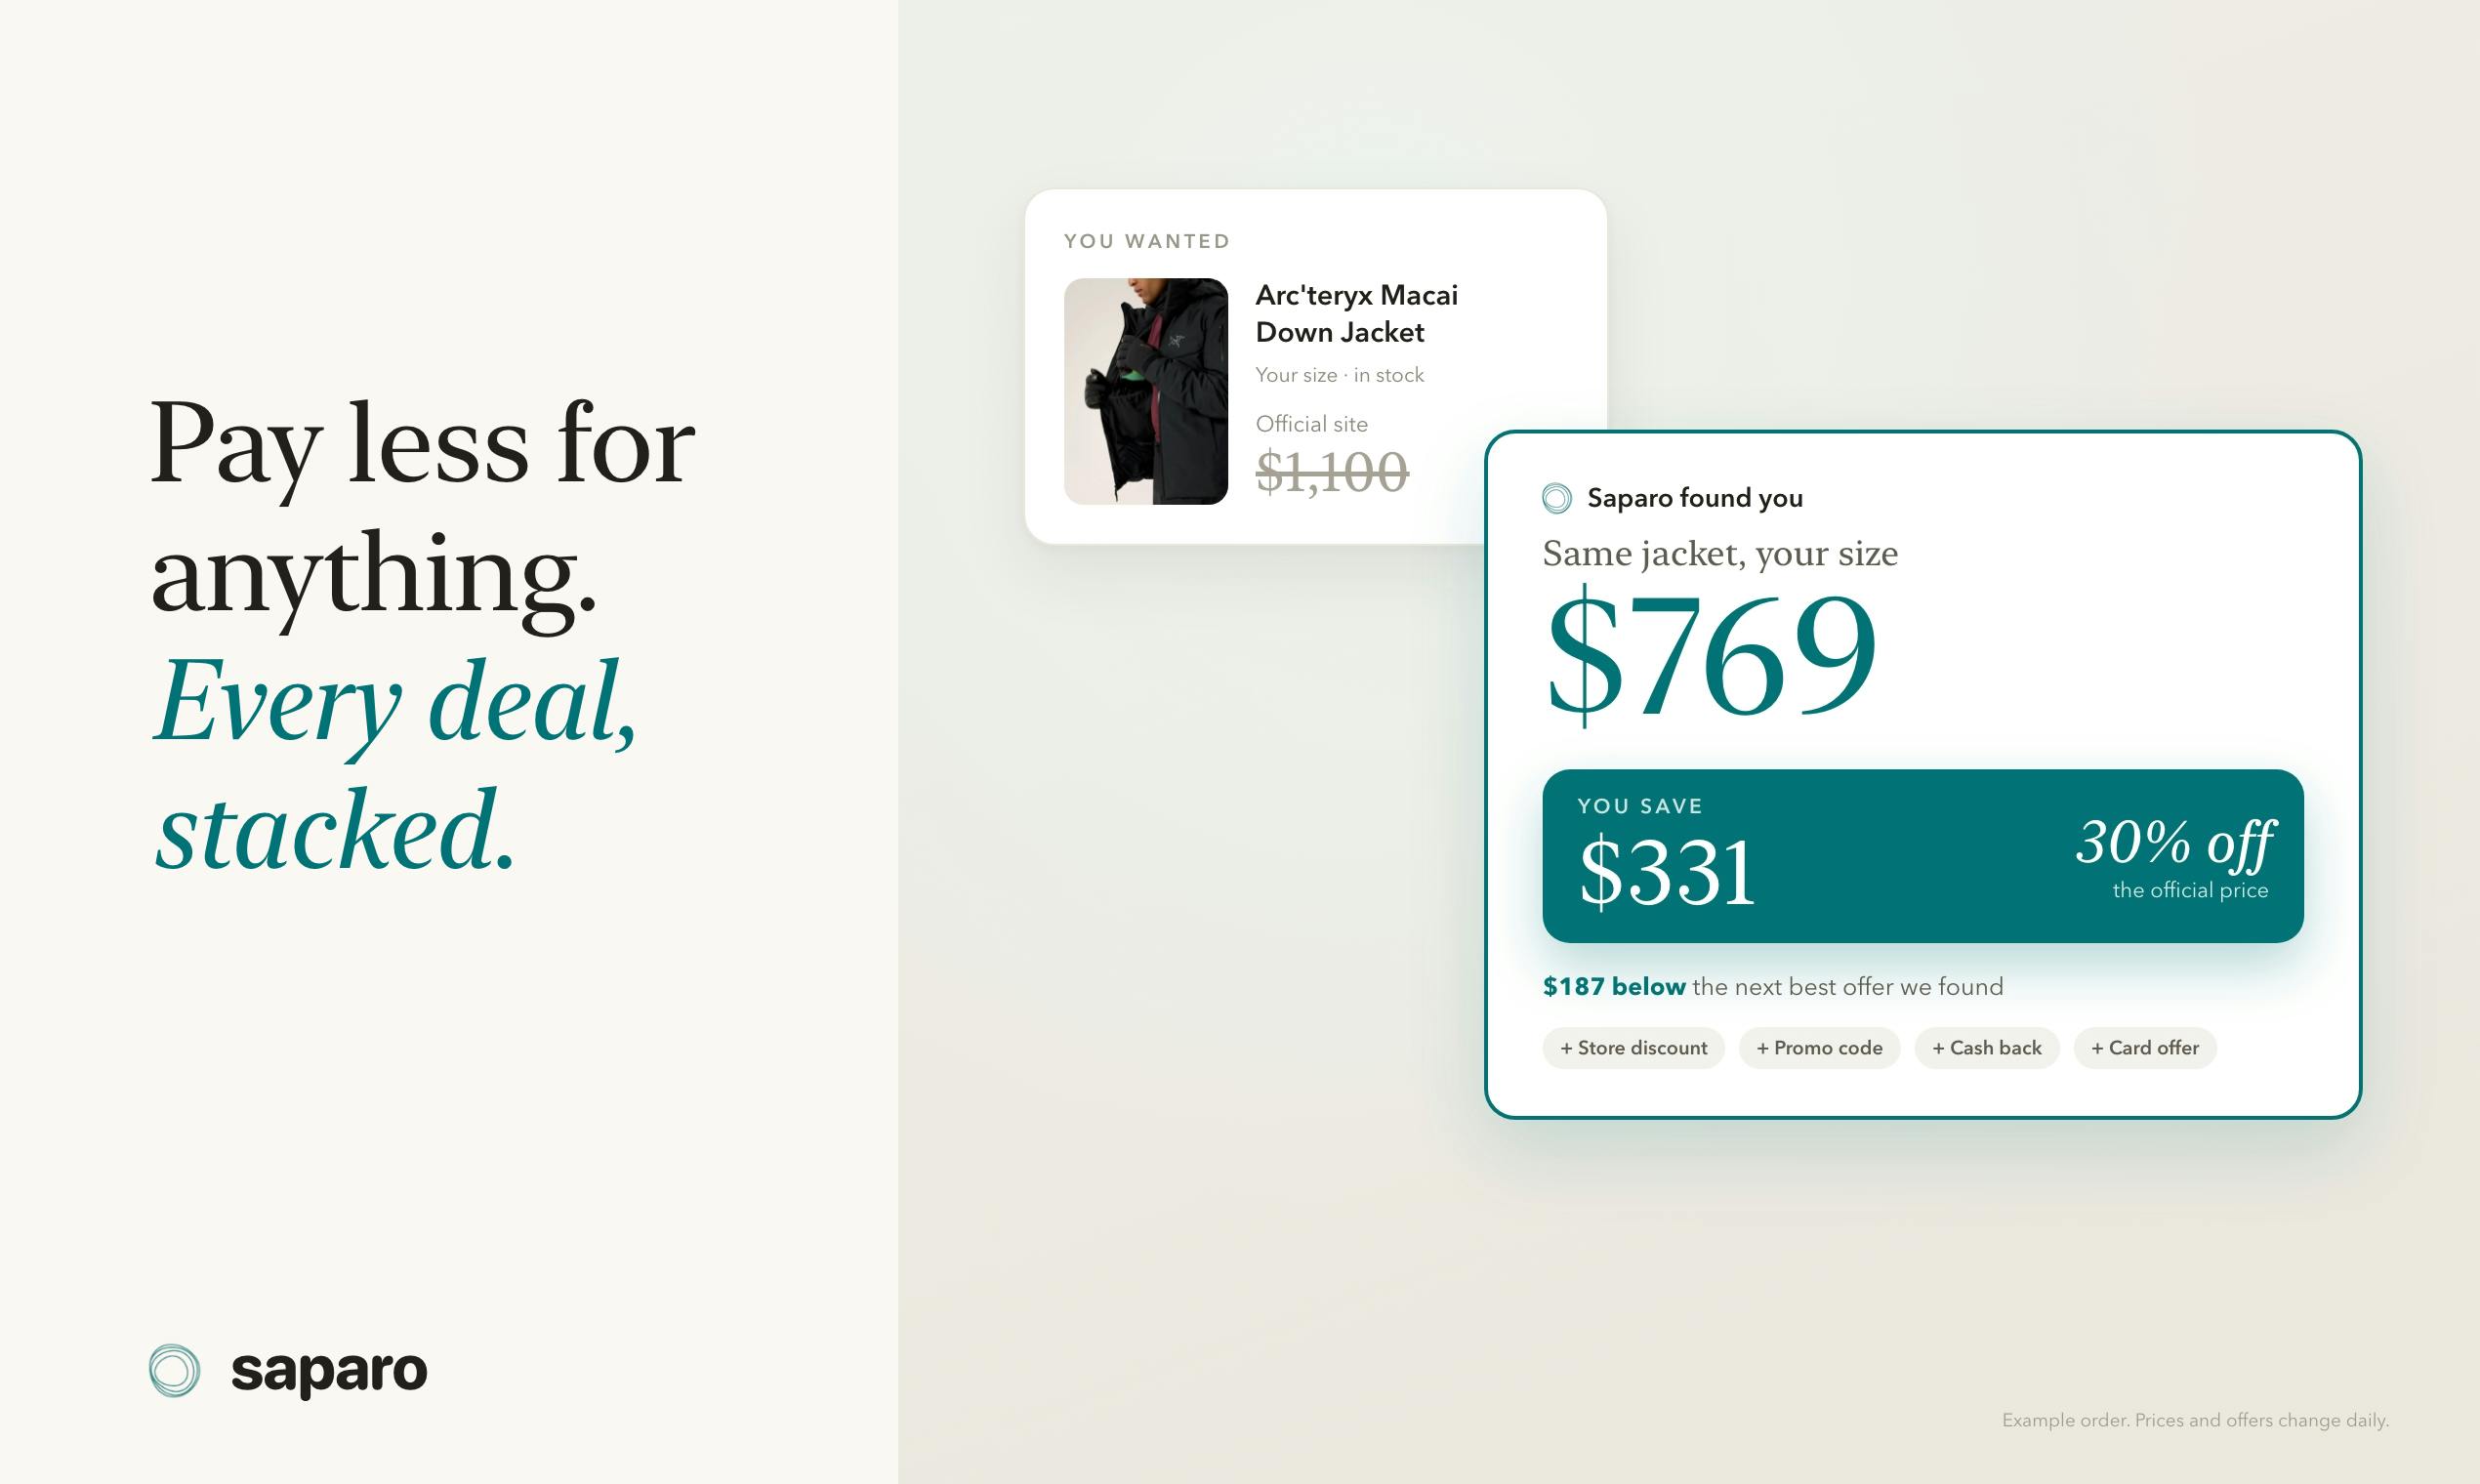
Saparo:自动叠加优惠的购物AI代理,登顶Product Hunt
Saparo 是一款自动叠加优惠的购物 AI 代理,登顶 Product Hunt。它能搜索同款、匹配尺码、组合促销码与返现,按含运费税费的总成本排序,最终支付由用户完成。
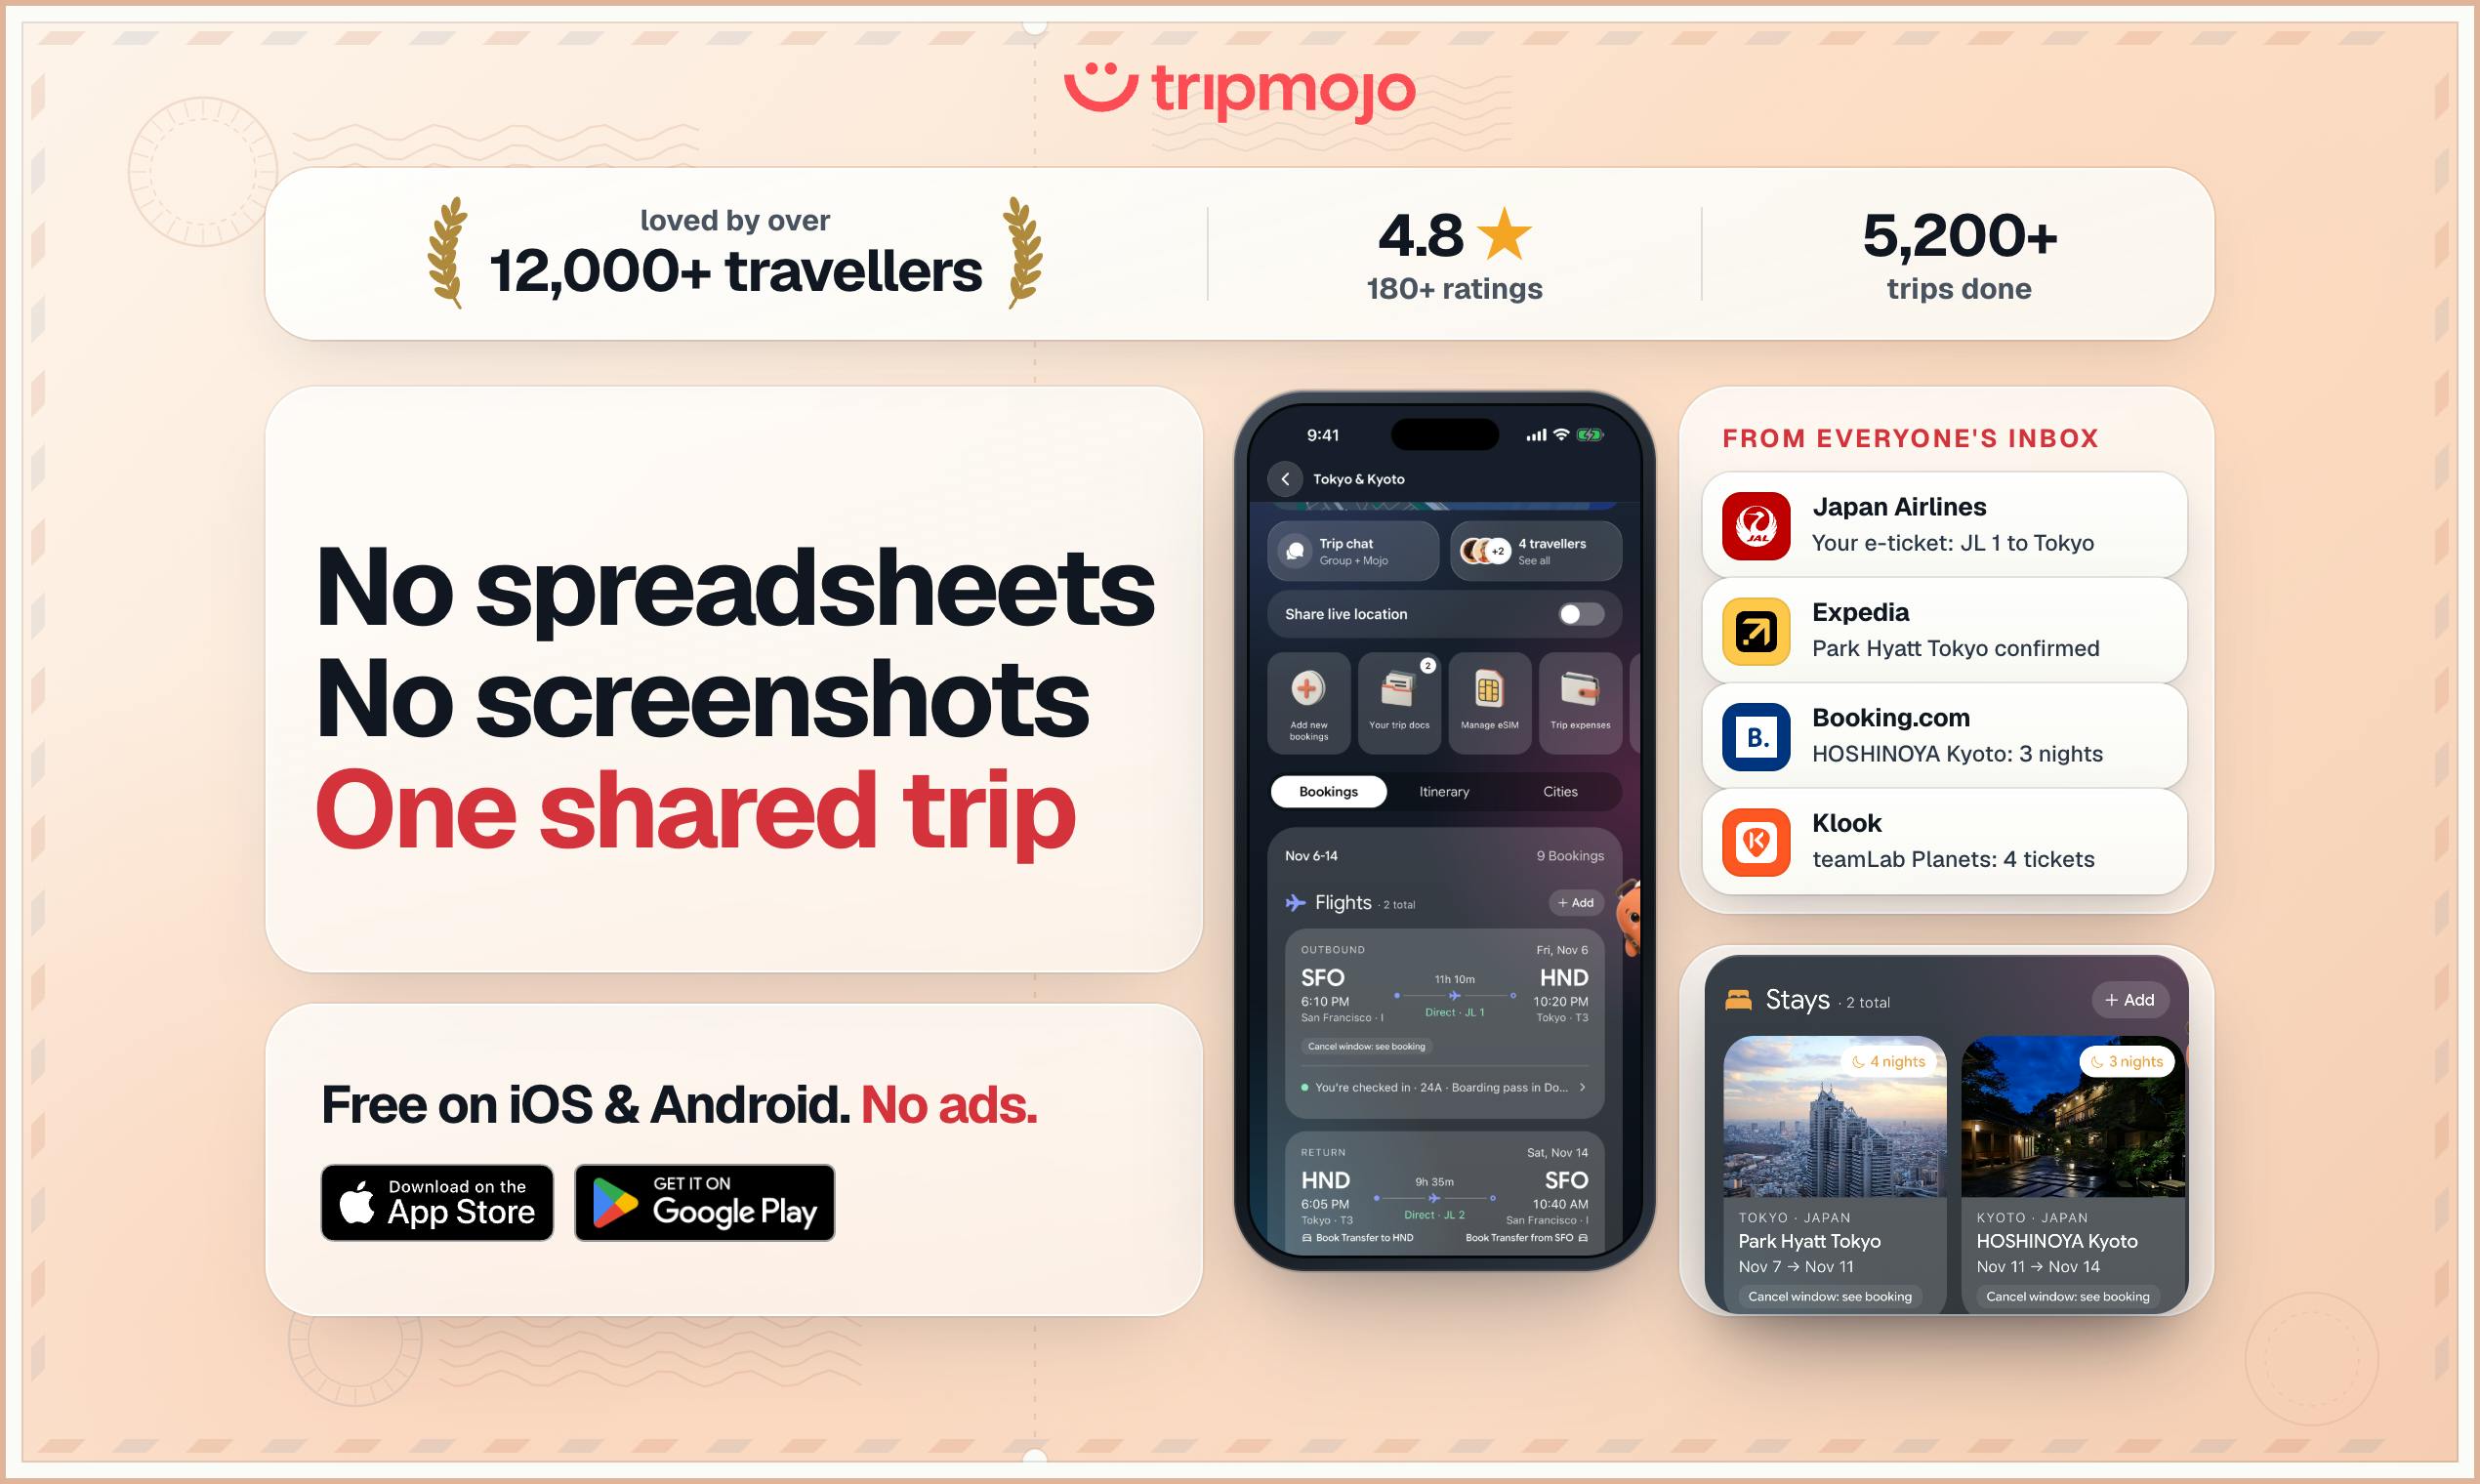
Tripmojo:会帮你值机的AI旅行Agent
Tripmojo是Product Hunt上排名第2的AI旅行Agent应用,能同步预订邮件生成共享行程,并由AI助手Mojo在出行当天尝试值机、保存登机牌、提醒延误与登机口变更,行程中维护计划并分摊费用,iOS与Android免费。