多AI智能体邮件身份管理:别名、独立收件箱还是API方案?
多AI智能体邮件身份管理需按角色分层,在隔离性与运维成本间取舍。
文章探讨了多AI智能体部署中邮件身份管理的挑战,指出邮件身份既是安全边界也是协作入口。作者分析了三种方案:邮件别名配置成本低但安全隔离弱,适合内部低风险智能体;独立收件箱隔离彻底但运维负担重且分散域名信誉;API按需创建收件箱适合动态和多租户场景,但需配套命名规范、访问控制和审计。文章建议按智能体角色和风险等级分层管理:对外智能体用独立或API创建,对内用别名,临时实验用API动态创建,并强调发信与收信身份分离、统一清单管理和最小权限三条底线。
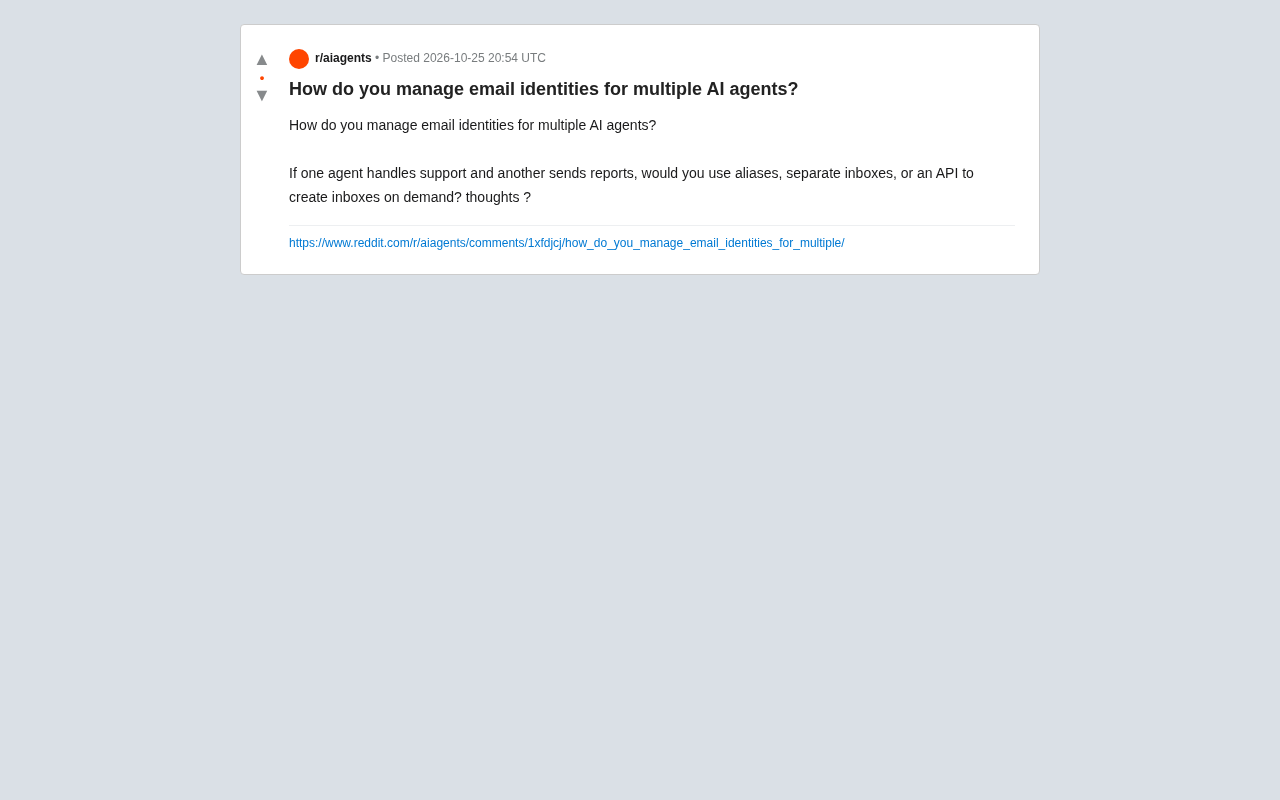
当企业部署多个AI智能体时,一个看似不起眼却直接影响运维效率的问题浮出水面:每个智能体是否需要独立的邮件身份?又该如何管理这些身份?Reddit上一位开发者的提问引发了讨论:一个智能体处理客服,另一个发送报告,是应该用邮件别名、独立收件箱,还是通过API按需创建收件箱?
这个问题背后,是AI智能体从单点实验走向规模化部署时必然遇到的"身份基础设施"挑战。邮件作为最通用的异步通信协议,往往成为智能体与人类、智能体与外部系统交互的第一入口。
为什么邮件身份管理成为智能体运维的新痛点
单个AI智能体使用一个专用邮箱,管理起来并不复杂。但当智能体数量增加到三五个甚至数十个,且各自承担客服、报表、告警、审批等不同职责时,邮件身份就变成了需要系统设计的基础设施。
核心矛盾在于:邮件身份既是安全边界,也是协作入口。客服智能体的邮箱需要对外公开、接收陌生用户来信;报表智能体的邮箱则主要对内发送,不应暴露给外部。如果所有智能体共用一个邮箱,权限无法隔离,一封误发的邮件就可能让客服智能体读到本应只给管理层的财务报告。反之,如果每个智能体都开一个全新邮箱,账号数量膨胀,凭据管理、监控和归档都会变得繁琐。
Reddit提问者列出的三种方案——别名、独立收件箱、API按需创建——恰好对应了从轻量到重量、从静态到动态的三种管理哲学。
方案一:邮件别名——轻量但边界模糊
邮件别名(alias)是最容易上手的做法。在同一个主邮箱下配置 support@、reports@、alerts@ 等别名,所有邮件最终落入同一个收件箱,智能体通过收件人地址来区分任务。
这种方式的好处是配置成本极低,一个域名、一个邮箱服务商账户就能覆盖多个智能体身份。对于小型团队或早期验证阶段,别名足够用。但它的缺陷也很明显:所有智能体共享同一个底层邮箱凭据,安全隔离形同虚设。一旦某个智能体的处理逻辑出现漏洞,或者需要将某个智能体外包给第三方,共享收件箱就会成为数据泄露的隐患。
此外,别名方案在邮件路由上缺乏灵活性。如果客服智能体需要自动回复并触发工单系统,而报表智能体需要将附件存入云存储,共享收件箱意味着所有自动化逻辑都要挤在同一个入口里做分流,复杂度会随智能体数量线性上升。
邮件别名(Email Alias)是邮件系统中一种基础的路由机制:在同一个底层邮箱账户下注册多个收件地址,邮件服务器根据收件人地址将邮件投递到同一个收件箱。别名并不创建新的存储空间或独立凭据,因此所有别名共享同一套认证信息和配额。
在自建邮件系统中,别名通常通过 Postfix 的 virtual_alias_maps 或 Dovecot 的别名配置实现;在云邮件服务中,则通过管理控制台或 API 添加别名记录。理解别名的关键点在于:它改变的是“地址”而非“身份”——收件人看到的是 support@ 或 reports@,但底层仍是同一个邮箱。这意味着别名可以低成本地提供多个对外地址,却无法提供真正的权限隔离或独立审计轨迹。
方案二:独立收件箱——隔离彻底但运维成本高
为每个智能体创建独立的邮箱账户,是安全隔离最彻底的做法。每个智能体拥有自己的地址、凭据和存储空间,权限边界清晰,审计日志也更容易按智能体维度拆分。
但独立收件箱的代价是运维负担。每个邮箱都需要单独配置、监控、续费和轮换密码。当智能体需要临时扩容或下线时,手动创建和清理邮箱的速度跟不上智能体生命周期的变化。对于需要快速试验新智能体场景的团队来说,这种静态的邮箱分配方式会拖慢迭代节奏。
另一个容易被忽视的问题是邮件信誉。新创建的独立邮箱往往没有发信历史,发送报表或通知时容易进入收件人的垃圾邮件文件夹。如果每个智能体都用一个全新邮箱对外发信,域名信誉的积累会被分散,整体送达率反而下降。
邮件信誉(Email Reputation)是邮件服务商和收件方用来评估发信源可信度的机制,主要依据域名的 SPF、DKIM、DMARC 配置以及历史发信行为(投诉率、退信率、垃圾邮件陷阱命中率等)。新域名或新邮箱没有发信历史,收件方缺乏判断依据,往往先将其投入垃圾邮件文件夹或进行更严格的过滤。
域名信誉的积累需要时间和稳定的发信模式。如果多个智能体各自使用独立邮箱但共享同一域名,任一智能体的不当发信行为(如高频发送、收件人投诉)都可能拖累整个域名的信誉,波及所有智能体。因此,独立收件箱方案在提升隔离性的同时,也需要注意发信行为的统一治理,必要时可为不同风险等级的发信场景配置子域名或独立发信 IP 池。
方案三:API按需创建收件箱——动态但需治理
API按需创建收件箱的方案,适合智能体数量动态变化、或采用多租户架构的场景。通过邮件服务商提供的API,在智能体启动时自动创建专属收件箱,在智能体下线时自动回收,实现身份与生命周期的绑定。
这种方案在灵活性和隔离性之间取得了较好的平衡。每个智能体仍然拥有独立身份,但创建和销毁过程自动化,不需要人工介入。对于需要为每个客户会话临时分配邮件身份的客服场景,API方案几乎是唯一可行的选择。
不过,API方案引入了新的治理问题。自动创建的收件箱需要纳入统一的命名规范和元数据管理,否则很快就会变成一堆无法追溯归属的"孤儿邮箱"。同时,API凭据本身成为高价值目标,一旦泄露,攻击者可以批量创建邮箱用于垃圾邮件或钓鱼。因此,API方案必须配合严格的访问控制、速率限制和创建审计。
多租户架构(Multi-tenancy)是指一套系统实例为多个相互隔离的租户(客户或业务单元)提供服务,每个租户只能访问自己的数据和配置。在邮件身份管理中,多租户意味着为每个租户或每个会话动态分配独立的邮件身份,避免跨租户的数据串扰。
API 按需创建收件箱正是支撑多租户邮件隔离的常见手段:智能体在服务某个租户时,通过邮件服务商 API 即时创建该租户专属的收件箱,会话结束后回收。这要求邮件服务商的 API 支持程序化创建、配置和删除邮箱,并提供租户维度的元数据标记,以便后续审计和计费。多租户场景下,邮件身份的命名空间设计、配额隔离和跨租户访问控制是必须提前规划的核心问题。
如何选择:按智能体的角色和风险等级分层
三种方案并非互斥。更务实的做法是按智能体的角色和风险等级分层管理。
面向外部的智能体,如客服和销售,建议使用独立收件箱或API动态创建,确保与内部系统隔离,并便于对外展示专业形象。面向内部的智能体,如报表和告警,可以使用别名或共享收件箱,通过收件人地址分流,降低运维成本。对于临时性、实验性的智能体,API按需创建最为合适,用完即弃,不留下长期负担。
无论选择哪种方案,有三条底线值得坚守:第一,发信身份与收信身份分离,避免智能体用同一个邮箱既接收用户输入又对外发信,降低被伪造和滥用的风险;第二,所有邮件身份纳入统一清单管理,记录归属智能体、用途和生命周期;第三,为邮件身份配置最小权限,智能体只能读取和处理自己职责范围内的邮件。
邮件身份管理看似是智能体架构中的边缘细节,但它直接关系到智能体之间的信任边界和对外交互的专业性。随着智能体数量增长,尽早把邮件身份当作一项基础设施来设计,比事后补救要省力得多。