多LLM供应商API整合:标准化难题与合规挑战

多LLM供应商架构技术可行但合规合同负担重,无标准化API可一揽子解决。
文章围绕一位开发者在Reddit上的提问展开:其帮助台平台使用四家LLM供应商分别处理分类、草稿、摘要和嵌入任务,技术集成尚可,但每家企业客户都要求说明数据流向、存储位置和保留策略,导致四份合同、四套策略和重复安全审查难以承受。文章指出,多供应商架构虽能提升任务效果,却显著放大了合规负担;现有标准化API和路由器(如trustedrouter)主要解决技术集成,无法绕过数据仍流向各供应商的事实。社区实践包括缩减供应商数量、数据脱敏与令牌化、自托管敏感模型、利用DPA和SOC 2认证简化审查。结论是没有银弹,路由器应视为技术抽象层,透明沟通和主动数据治理比寻找万能API更关键。
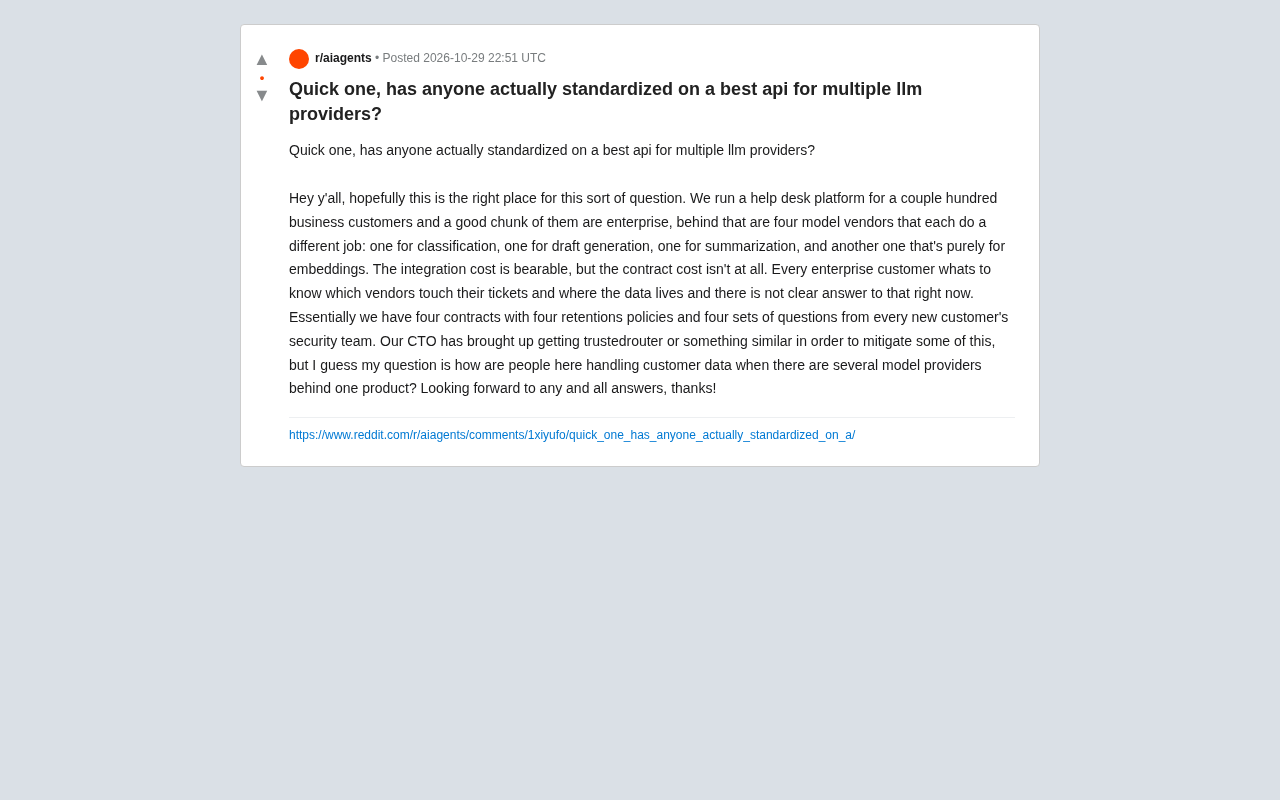
在构建AI驱动的产品时,集成多家大语言模型(LLM)供应商并不罕见。但如果你的产品面向企业客户,合规与合同问题可能比技术集成更棘手。最近Reddit上一位开发者的提问就揭示了这一痛点:他们为数百家企业客户提供帮助台平台,后台使用了四家模型供应商分别处理分类、草稿生成、摘要和嵌入任务。技术集成成本尚可接受,但合同成本却难以承受——每个企业客户都想知道哪些供应商会接触他们的数据、数据存储在哪里,而目前没有明确答案。他们不得不管理四份合同、四套数据保留策略,并应对每个新客户安全团队的重复提问。CTO提议引入类似trustedrouter的中间层来缓解问题,但核心疑问依然存在:在单一产品背后有多家模型供应商时,大家如何处理客户数据?
多供应商架构的兴起与合规痛点
使用多个LLM供应商通常出于功能专精的考虑:不同模型在分类、生成、摘要和嵌入任务上表现各异,组合使用能提升效果。然而,这种架构带来了显著的合规负担。企业客户尤其关注数据隐私和供应链透明度,他们需要明确知道自己的数据流向了哪些第三方,以及这些第三方如何存储和处理数据。每增加一个供应商,就多一份合同、多一套数据保留策略,也意味着安全团队需要重复审核。这种重复性工作不仅消耗法务和安全资源,还可能拖慢销售周期。
数据处理协议(DPA)是企业客户与LLM供应商之间常见的合同工具,用于明确供应商在处理客户数据时的责任边界。一份标准的DPA通常涵盖数据使用目的限制、保留期限、子处理商披露、安全措施以及数据主体权利响应机制。当产品背后有多家模型供应商时,企业客户往往要求逐一审查每家供应商的DPA,甚至要求产品方承担“数据控制者”责任,而非仅仅作为“数据处理者”。这直接放大了合同管理的复杂度:四家供应商意味着四份DPA、四套子处理商清单,以及四组不同的跨境数据传输条款。理解DPA的层级关系,有助于解释为什么单纯的技术路由无法替代合同层面的合规安排。
标准化API的现状:理想与现实
开发者希望找到一种标准化的API来统一接入多家LLM供应商,但目前并没有行业公认的最佳方案。虽然存在一些开源库和商业路由器(如trustedrouter)试图抽象不同供应商的接口,但它们主要解决技术集成问题,而非合同与合规的复杂性。路由器可以在请求层面进行统一,但数据仍然会流向各个供应商,企业客户的安全审查无法绕过。因此,仅靠技术中间层无法完全消除多供应商带来的合规负担。
SOC 2(System and Organization Controls 2)是由美国注册会计师协会(AICPA)制定的安全与合规审计框架,围绕安全性、可用性、处理完整性、保密性和隐私性五个信任服务标准展开。企业客户的安全团队常以SOC 2 Type II报告作为供应商准入的前置条件,因为它能证明供应商在较长周期内持续执行了既定控制措施。在多LLM供应商场景下,每家供应商的SOC 2报告覆盖范围不同,客户需要逐一核对其中的子处理商列表、数据加密方式和事件响应流程。这意味着即使技术层完成了统一接入,合规审查仍然需要逐供应商进行,SOC 2报告的差异本身就是重复劳动的重要来源。
社区实践:如何应对多供应商数据合规
在Reddit讨论中,开发者们分享了多种应对策略。一种常见做法是尽量缩减供应商数量,选择一家能够覆盖多数任务的供应商,或者使用同一供应商的不同模型。另一种做法是采用数据脱敏和令牌化,在发送给模型前移除敏感信息,但这可能影响模型效果。还有团队使用自托管模型处理敏感数据,仅将非敏感任务交给第三方API。此外,一些企业选择与供应商签订统一的数据处理协议(DPA),并利用供应商的合规认证(如SOC2)来简化客户审查。不过,这些方案各有取舍,需要根据业务需求权衡。
数据脱敏与令牌化是两种常被混淆但机制不同的隐私增强技术。脱敏通常指在发送给模型前移除或替换敏感字段(如姓名、邮箱、账号),使数据不再可直接识别个人;令牌化则是用无意义的令牌替换敏感值,并在受控环境中保留映射关系,以便后续还原。前者实现简单但可能损失上下文,影响模型输出质量;后者保留了一定的可逆性,但引入了令牌保管和访问控制的新风险。在多供应商架构下,这两种技术只能降低单次请求的暴露面,无法改变数据实际流向多家供应商的事实,因此需要与合同条款和数据最小化原则配合使用,而非单独作为合规方案。
路由器方案的局限与可能
像trustedrouter这样的路由器产品承诺简化多供应商管理,提供统一API、路由策略和日志监控。它们确实能降低技术复杂度,并可能提供一些合规辅助功能,例如数据流映射或访问控制。但路由器本身也是第三方服务,企业客户可能同样需要审查它。因此,路由器更适合作为技术整合工具,而非合规解决方案。在合同层面,企业仍需与各供应商直接签约或通过路由器提供商间接管理,透明度和责任划分需要明确。
结论:没有银弹,但可优化
目前并没有标准化的最佳API能同时解决多LLM供应商的技术与合规问题。对于受监管行业的企业,缩减供应商数量、采用数据最小化原则、结合自托管模型可能是更务实的路径。如果使用路由器,应将其视为技术抽象层,并确保合同和合规责任清晰。最终,透明沟通和主动的数据治理策略比寻找万能API更为重要。
相关推荐

Cognition SWE-2 实战:一个提示词搞定产品发布全流程
解析 YouTube 创作者用 Cognition SWE-2 发布产品的完整提示词:落地页、七封邮件序列与未购买用户跟进工具三段式结构,以及"测试并汇报"这一约束如何改变 AI 的交付质量。
AWS AgentCore Gateway:用MCP打通AI Agent与企…
AWS AgentCore Gateway:用MCP打通AI Agent与企业后端
AWS AgentCore Gateway如何作为主MCP服务器聚合REST API、Lambda与已有MCP服务?解析其AST实时映射、零冷启动、语义搜索治工具过载、会话隔离与密钥注入安全设计,以及企业AI Agent解耦后端的架构思路。

一个链接给Figma AI装上新技能:MCP连接器实战
通过粘贴一个MCP服务器链接,Figma中的AI Agent就能获得新工具能力。本文拆解配置流程、超过20个一键接入应用、读写权限与执行策略设置,以及公开HTTPS链接这一关键限制。