Ephemora-cell:为AI智能体打造受限执行层

Ephemora-cell用WebAssembly沙箱为AI智能体生成的代码提供运行时强制隔离,填补"提示词约束"与"执行层约束"之间的安全盲区。
随着AI自主智能体和MCP工具生态的快速扩张,"提示词层面的限制不等于运行时的强制约束"这一安全盲区日益凸显。开源项目Ephemora-cell以WebAssembly为技术底座,构建了一个可通过Python访问的受限执行层,专门用于隔离运行智能体生成的不可信代码。它放弃了传统的"环境级访问权限",转而采用显式能力授予与多维资源预算(Fuel计算量、内存、时间、输出规模)的模型,每次执行均返回可审计的资源核算与策略元数据。项目同时提供MCP集成能力,可将WASM工具安全暴露给智能体。在架构选型上,文章对比了框架层、容器层与专用执行服务三种路径的权衡,指出WASM方案在隔离强度与执行开销之间取得了相对平衡,但也存在运行时漏洞与能力配置疏漏等失效风险。项目已发布v1.1.0,采用BUSL-1.1许可证。
当AI智能体执行代码,谁来守住边界?
随着自主智能体(autonomous agents)和MCP(Model Context Protocol)工具的普及,一个被长期低估的安全问题正浮出水面:AI生成的代码该如何安全运行?开发者社区正在讨论的开源项目 Ephemora-cell 给出了一种工程化答案——用一个基于 WebAssembly 的受限执行层,隔离并约束智能体产生的不可信工作负载。
核心矛盾在于:一个AI智能体可能只被授权执行某项狭窄的操作,但它实际生成的代码却可能表现出意料之外的行为。正如项目作者所强调的,"提示词层面的指令,并不等同于运行时的强制约束"(Prompt-level instructions aren't the same thing as runtime enforcement)。这句话点出了当前智能体安全架构中的一个关键盲区——我们往往在意图层做了限制,却在执行层留下了敞开的大门。
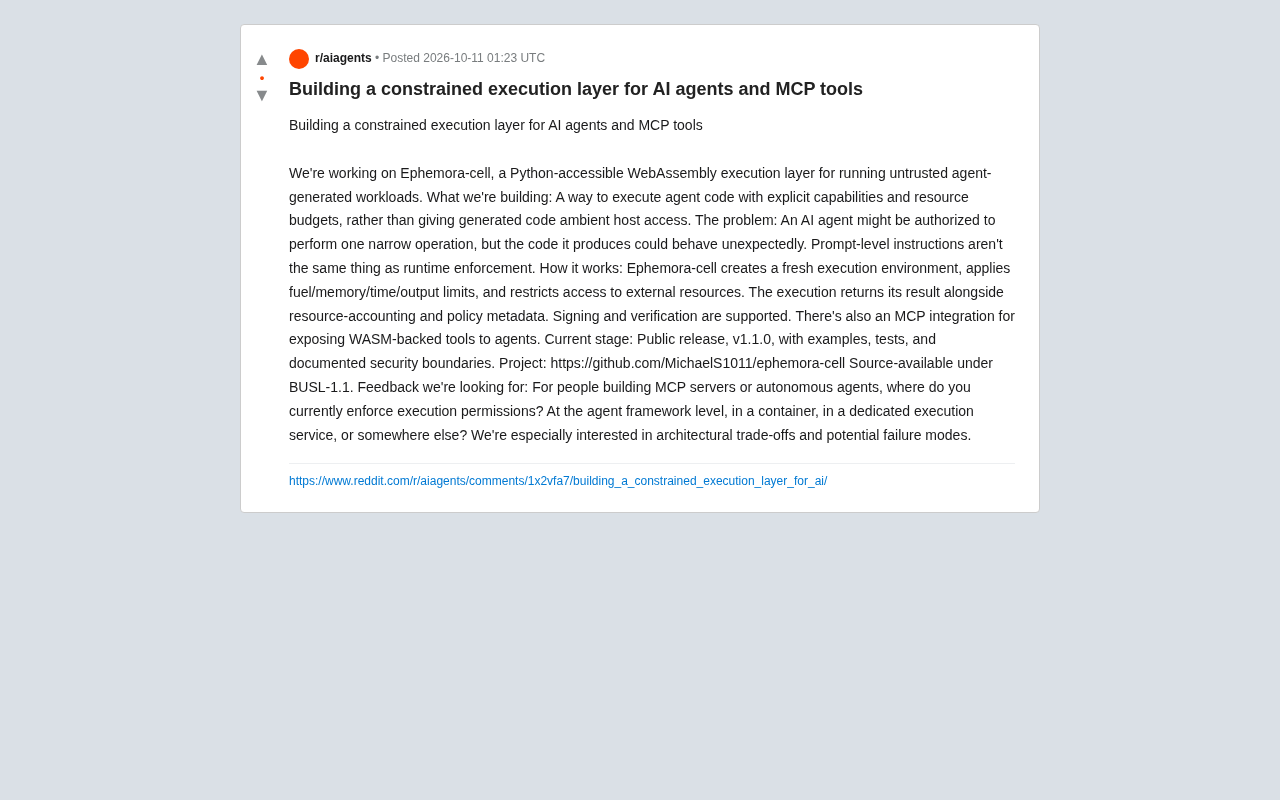
Ephemora-cell 做了什么
Ephemora-cell 是一个可通过 Python 访问的 WebAssembly 执行层,专门用于运行智能体生成的不可信代码。它的设计思路与传统做法形成鲜明对比:不再赋予生成代码对宿主机的"环境级访问权限"(ambient host access),而是采用**显式能力(explicit capabilities)与资源预算(resource budgets)**的模型。
具体机制上,Ephemora-cell 会为每次执行创建一个全新的执行环境,并施加多维度限制:
- Fuel(计算量)限制:控制代码可消耗的指令数量
- 内存限制:约束运行时内存占用
- 时间限制:防止长时间挂起或死循环
- 输出限制:约束返回数据规模
- 外部资源访问限制:切断对宿主环境的隐式访问
执行完成后,系统返回的不只是结果本身,还包括资源核算(resource-accounting)与策略元数据(policy metadata)。这意味着每一次执行都是可审计、可追溯的,而非黑箱操作。此外,项目还支持签名与验证机制,为代码来源的可信度提供保障。
WebAssembly(WASM)是一种以二进制格式运行的低级指令集,最初为浏览器设计,但其核心特性——内存隔离、能力显式声明、与宿主环境严格分离——使它逐渐成为服务端沙箱的热门选择。WASM 模块运行在一个线性内存空间中,无法直接访问宿主机的文件系统、网络或系统调用,任何外部交互都必须通过宿主明确暴露的接口("imports")进行。这与传统进程模型形成对比:传统进程默认继承父进程的大量环境权限,需要主动收紧;而 WASM 模块则默认零权限,需要主动授予。Wasmtime、Wasmer 等运行时还引入了"Fuel"计量机制,允许宿主对 WASM 模块消耗的指令数设置上限,从而在语言级别实现计算量的强制约束——这正是 Ephemora-cell 实现 Fuel 限制的技术基础。
面向MCP生态的集成
值得关注的是 Ephemora-cell 提供了 MCP 集成能力,可以把基于 WASM 的工具暴露给智能体使用。这一点契合了当前 MCP 协议快速扩张的趋势——越来越多的工具与数据源通过 MCP 服务器接入智能体,而这些工具的执行安全性正成为架构设计的焦点。
把 WASM 沙箱作为 MCP 工具的运行底座,相当于在智能体与真实系统之间插入了一道可控的隔离层。智能体依然能调用工具完成任务,但工具的行为被约束在预设的能力与资源边界之内。对于构建 MCP 服务器的开发者来说,这提供了一种比"信任提示词"更可靠的落地方案。
MCP(Model Context Protocol)是由 Anthropic 主导推动的开放协议,旨在标准化 AI 模型与外部工具、数据源之间的交互方式。其设计类似于 LSP(Language Server Protocol)对编辑器生态的作用:通过统一的协议层,让智能体能够以一致的方式调用文件系统、数据库、API 或自定义业务逻辑等各类工具,而无需为每种工具单独编写集成代码。MCP 服务器负责暴露工具定义与执行能力,智能体(客户端)通过协议发起调用。随着 MCP 生态快速扩张,越来越多第三方开发者构建并发布 MCP 服务器,工具代码的可信度参差不齐,这使得"谁来保证 MCP 工具执行安全"成为架构层面的紧迫问题。
架构权衡:权限该在哪一层强制执行?
项目作者在社区中抛出的核心问题,恰恰是整个智能体安全领域尚无定论的议题:执行权限究竟应该在哪一层强制执行?
目前业界存在几种典型做法:
智能体框架层
在框架内部做权限控制,开发集成简单,但隔离强度弱——一旦生成代码突破框架逻辑,约束便形同虚设。
容器层
用 Docker 等容器做隔离,成熟且通用,但启动开销较大,资源核算粒度粗,难以做到每次调用的细粒度计费与审计。
专用执行服务
独立的执行服务(如 Ephemora-cell 所代表的方向)能提供细粒度的能力控制与资源预算,隔离边界清晰。代价是引入额外的架构组件和运维复杂度。
WebAssembly 方案的独特价值在于:它天然具备轻量级沙箱特性、启动速度快、能力模型显式,这使它在"隔离强度"与"执行开销"之间取得了相对平衡的位置。但这类方案也存在潜在失效模式,比如 WASM 运行时自身的漏洞、能力配置的疏漏,以及宿主桥接接口可能带来的逃逸风险。
当前进展与定位
Ephemora-cell 目前已公开发布 v1.1.0 版本,附带示例、测试以及明确记录的安全边界文档。项目托管于 GitHub(MichaelS1011/ephemora-cell),采用 BUSL-1.1 的 source-available 许可证——即源码可见但商用受限的授权模式。
对于正在构建 MCP 服务器或自主智能体的工程团队来说,Ephemora-cell 不一定是最终答案,但它清晰地提出了一个必须正视的工程命题:在智能体可以自主编写并执行代码的时代,运行时的强制约束,远比提示词层面的"叮嘱"更值得投入。 随着智能体自主性不断提升,受限执行层很可能从"可选项"演变为智能体基础设施的"必选项"。
BUSL-1.1(Business Source License 1.1)是由 MariaDB 最初提出的一种"源码可见但商用受限"的许可证模式,被 HashiCorp、Sentry 等知名项目采用过。其核心条款是:源代码公开可读、可用于非生产或非商业目的,但在特定时间窗口内(通常为四年)禁止在生产环境中商业使用,到期后自动转为指定的开源许可证(通常是 GPL 或 Apache)。对于评估 Ephemera-cell 的工程团队来说,这意味着可以自由阅读代码、在测试环境中集成验证,但若要在商业产品中部署,需要关注许可证的具体限制条款或与作者协商商业授权。
相关推荐

iPhone Duo续航实测:一天一充跑不掉,大屏是耗电元凶
iPhone Duo续航实测:重度使用一天需至少充电一次,6.5小时亮屏约剩30%电量。大屏展开频率是耗电关键,MagSafe电池背夹可救场,长期衰减同样值得关注。

Kimi K3.1 Pro开源发布:2.8万亿参数逼近Opus
Moonshot发布开源MoE模型Kimi K3.1 Pro,2.8万亿总参数、1040亿激活参数,Terminal Bench 4.0仅落后Opus 5.5不到1分,单任务成本约三分之一,API价格减半,开源权重11月4日开放。

Costco科技产品价格竞猜:显示器、键鼠、Bose音响值不值?
YouTube博主在Costco竞猜科技产品价格:2K 180Hz显示器、罗技键鼠、Bose音响和CyberPower UPS实测估价,揭示仓储会员店的选品定价逻辑与品牌溢价真相。