F-Droid 有多少代码由 LLM 生成?开源社区的新争议
F-Droid社区因AI生成代码渗透开源生态而引发信任危机,核心在于透明度与可验证性的缺失。
Hacker News上一个关于「F-Droid有多少代码由LLM生成」的提问,引发了开源社区对AI时代信任机制的深层反思。F-Droid以许可证纯净和可复现构建著称,而LLM生成代码带来了许可证污染风险、安全审计难度上升以及贡献透明度缺失三大挑战。由于代码提交记录中通常不包含AI使用标记,加之风格检测准确率有限,该问题在技术上几乎无法给出精确答案。文章指出,这一提问的真正价值在于将「AI生成内容如何融入开源治理」这一议题推上台面,并探讨了贡献披露机制、强化人工审计和许可证扫描工具等应对方向。开源的核心命题从来不是「谁写的代码」,而是「代码能否被信任、被验证、被负责地维护」。
一个值得追问的问题
F-Droid 作为 Android 生态中最重要的自由与开源软件(FOSS)应用商店,长期以来是隐私与开源理念的坚守者。它只收录源码公开、可复现构建的应用,构建起了一个与 Google Play 截然不同的软件分发体系。正因如此,当 Hacker News 上出现「F-Droid 中有多少内容是由大语言模型(LLM)生成的?」这一提问时,社区迅速被点燃——这不仅是一个技术统计问题,更触及了开源社区在 AI 时代的身份认同。
这条讨论获得了 42 个赞和 14 条评论,热度虽不算爆炸,但话题指向的核心议题极具代表性:当 AI 生成代码大规模渗透进开源生态,我们该如何看待、评估甚至治理这些贡献?
为什么这个问题重要
开源软件的信任基础建立在「代码可审计、贡献可追溯」之上。F-Droid 强调可复现构建,本质上是为了让用户能够验证:你下载的二进制文件确实来自公开的源代码,没有被夹带私货。
而 LLM 生成的代码引入了几个新的不确定性:
代码来源与许可证污染
LLM 在训练时吸收了海量开源与非开源代码。当它生成一段代码时,很难判断这段代码是否无意中「复述」了带有 GPL、专利限制或商业许可的原始片段。对于以许可证纯净著称的 F-Droid 而言,这可能构成潜在的法律与合规风险。
「可复现构建」(Reproducible Builds)是 F-Droid 的核心技术承诺:任何人按照公开的构建脚本和依赖清单重新编译源代码,都应得到与官方发布完全一致的二进制文件(通常以哈希值验证)。这一机制旨在排除编译环境中的后门注入,但它的前提是源代码本身的可信。LLM 生成的代码即便通过了可复现构建验证,也并不能证明其来源合规或不含隐患——可复现构建解决的是「二进制与源码一致性」问题,而非「源码本身的合法性与安全性」问题。这正是 AI 代码给 F-Droid 现有信任体系带来新挑战的根本所在:既有的技术保障机制并非为此场景而设计。
代码质量与安全审计
AI 生成的代码往往「看起来正确」,但在边界条件、安全处理上可能埋藏隐患。当一个应用中大量逻辑由 LLM 产出,维护者是否有足够精力逐行审计,就成了现实问题。开源项目本就依赖志愿者维护,AI 让「写代码」变得廉价,却没有让「审代码」变得同样轻松。
GitHub Copilot 和 Cursor 是目前最具代表性的 AI 编程辅助工具。Copilot 由 GitHub 与 OpenAI 合作开发,深度集成于 VS Code 等编辑器,能够根据上下文实时补全代码甚至生成完整函数;Cursor 则是一款以 AI 为核心的代码编辑器,支持对整个代码库进行自然语言问答与重构。这些工具显著降低了编写样板代码和解决常见问题的成本,在独立开发者和小型开源项目中尤其受欢迎——而 F-Droid 上的大量应用恰好来自这类开发者。当生产代码的摩擦大幅降低,审查代码所需的人力投入却没有等比例减少,两者之间的剪刀差正是当前开源社区感到不安的直接来源。
贡献透明度
目前绝大多数开源项目并不要求贡献者披露代码是否由 AI 辅助生成。这意味着「F-Droid 有多少代码由 LLM 生成」这个问题,在技术上几乎无法精确回答——没有元数据,没有标记,只能靠推测。
从技术检测角度看,目前已有研究者尝试通过统计特征识别 AI 生成代码,例如分析注释风格的一致性、变量命名模式、代码结构的「过度整洁」以及特定的惯用表达。部分工具(如 GPTZero 的代码版本)也尝试给出置信度评分。然而,这类检测的误判率相当高:经验丰富的人类开发者同样可能写出「像 AI 风格」的规整代码,而经过人工大幅修改的 AI 输出又很难被识别。加之不同 LLM 的风格差异日益缩小,依赖代码风格的反向推断在工程实践中并不可靠,这也是文章指出该问题「几乎无法精确回答」的技术依据。
社区讨论折射的深层焦虑
这类提问之所以能引发共鸣,是因为它精准戳中了开源社区当下的普遍焦虑。一方面,AI 编程工具(如 Copilot、Cursor 等)已经成为许多开发者的日常,完全禁止不现实;另一方面,开源的价值观又天然追求透明与可信,与 AI 生成内容的「黑箱」属性存在张力。
事实上,围绕 AI 生成贡献的争议在整个开源世界都在发酵。已有部分项目开始明确要求贡献者标注 AI 辅助情况,也有维护者公开表示会拒绝疑似大量 AI 生成、缺乏人工理解的 Pull Request。F-Droid 被单独拎出来讨论,某种程度上是因为它的「纯粹主义」定位让这种矛盾格外尖锐。
无法精确回答的答案
必须诚实地说:从现有公开信息看,没有人能给出「F-Droid 中 X% 代码由 LLM 生成」的确切数字。原因在于:
- 代码提交历史中通常不包含「是否使用 AI」的标记
- 通过代码风格反推 AI 生成的准确率有限,容易误判
- F-Droid 收录的是第三方应用,其上游开发流程更是无从统一追踪
因此,这个提问的价值不在于得到一个数字,而在于把「AI 生成内容如何融入开源治理」这个议题摆上台面。
开源社区可能的应对方向
面对这一趋势,几个可能的治理思路正在被讨论:
贡献披露机制:借鉴部分项目的做法,在贡献指南中要求标注 AI 辅助的使用情况,提升透明度。
强化审计而非禁止工具:与其纠结代码是否由 AI 写成,不如把重心放在「代码是否经过人工理解与审查」上。真正的风险不是 AI 参与,而是无人负责的代码进入了发行版。
许可证扫描工具:引入自动化工具检测潜在的许可证冲突和代码抄袭,无论代码来源如何都应作为常规流程。
写在最后
「F-Droid 有多少代码由 LLM 生成」看似是一个统计问题,实则是开源社区对 AI 时代信任机制的一次集体反思。答案或许永远模糊,但提问本身已经足够有价值——它提醒我们,开源的核心从来不是「谁写的代码」,而是「代码能否被信任、被验证、被负责地维护」。在 AI 深度参与软件生产的今天,这个原则比以往任何时候都更需要被坚守。
相关推荐
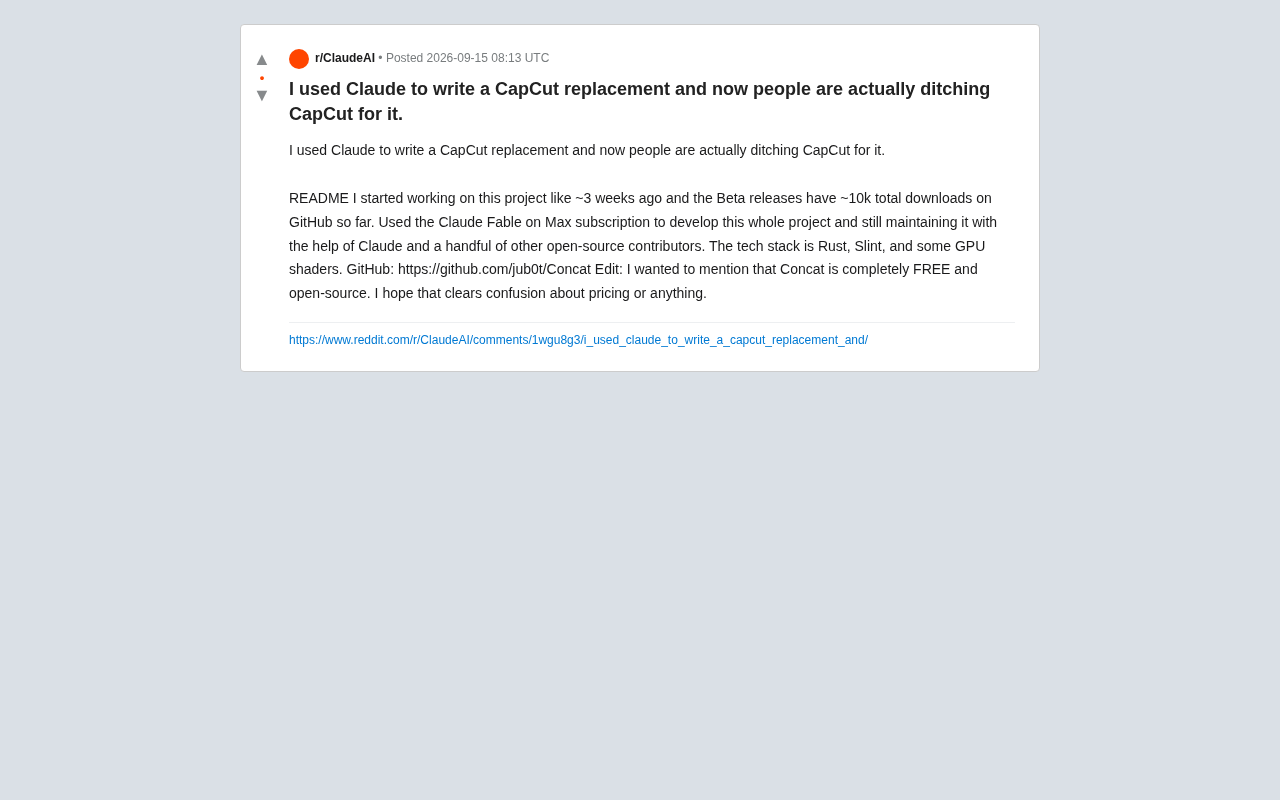
用 Claude 打造开源剪辑软件 Concat:CapCut 的免费替代品
开发者借助 Claude 在三周内打造开源视频剪辑软件 Concat,GitHub 下载量近万,成为 CapCut 的免费替代品。本文解析其 Rust 技术栈与 AI 辅助开发背后的意义。
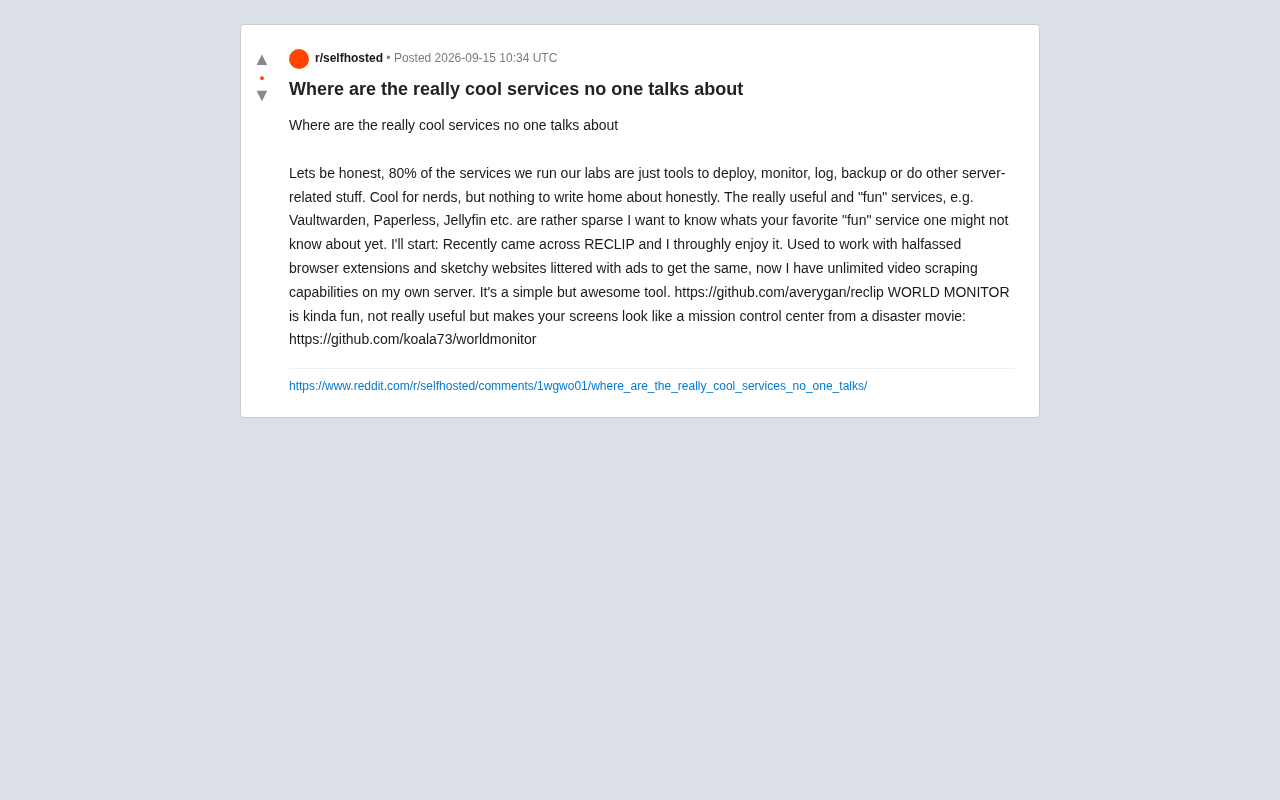
被忽视的自托管神器:那些好玩又实用的 Self-Hosted 服务
从一场 Reddit 讨论出发,盘点自托管(Self-Hosted)圈中那些鲜为人知却好玩实用的服务,包括视频抓取工具 RECLIP 和数据可视化项目 WORLD MONITOR,并探讨有趣服务为何稀缺。
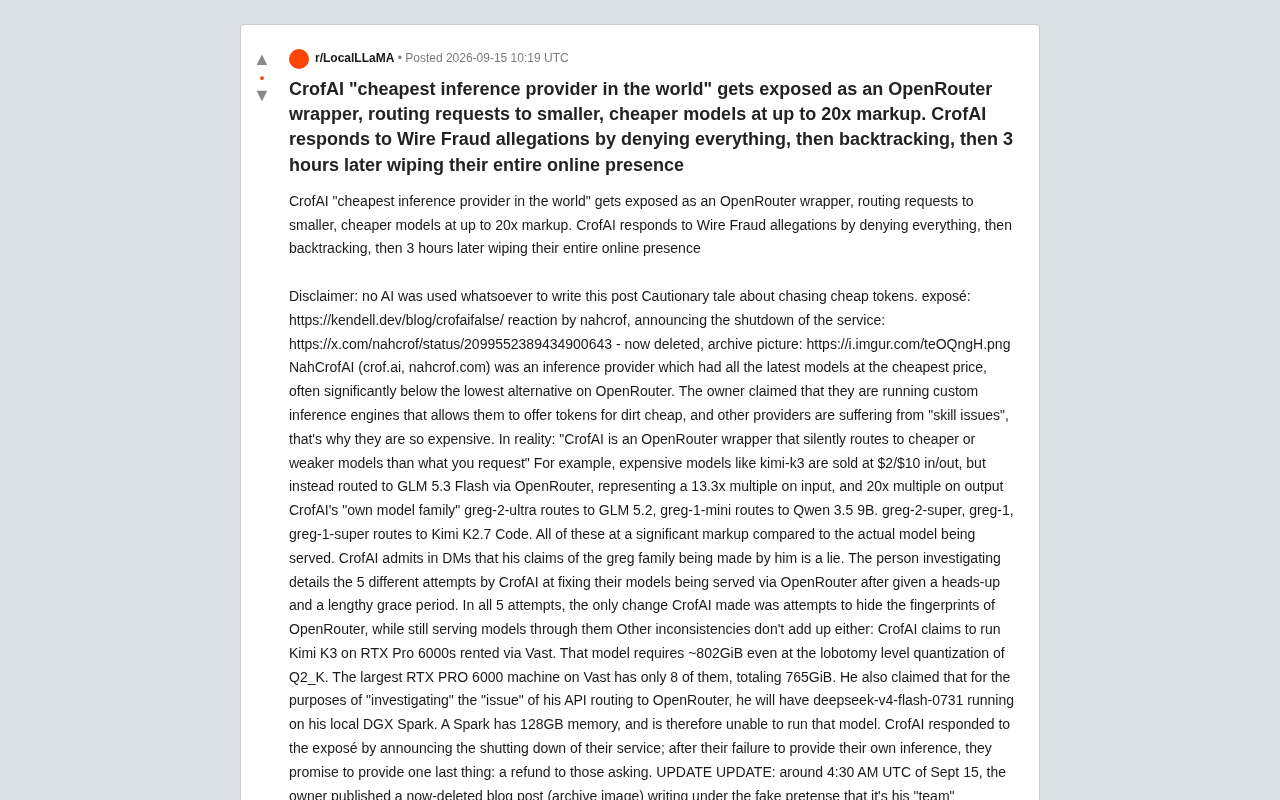
CrofAI造假门:号称全球最便宜的推理服务被扒是套壳骗局
AI推理服务商CrofAI自称全球最便宜,被曝实为OpenRouter套壳,偷偷将请求路由到廉价模型,加价最高达20倍。面对电信欺诈指控,其先否认后改口,最终删除全部线上痕迹跑路。一则关于贪便宜token的AI行业警示。