法国超市遭史无前例网络攻击,冷藏系统被远程关停
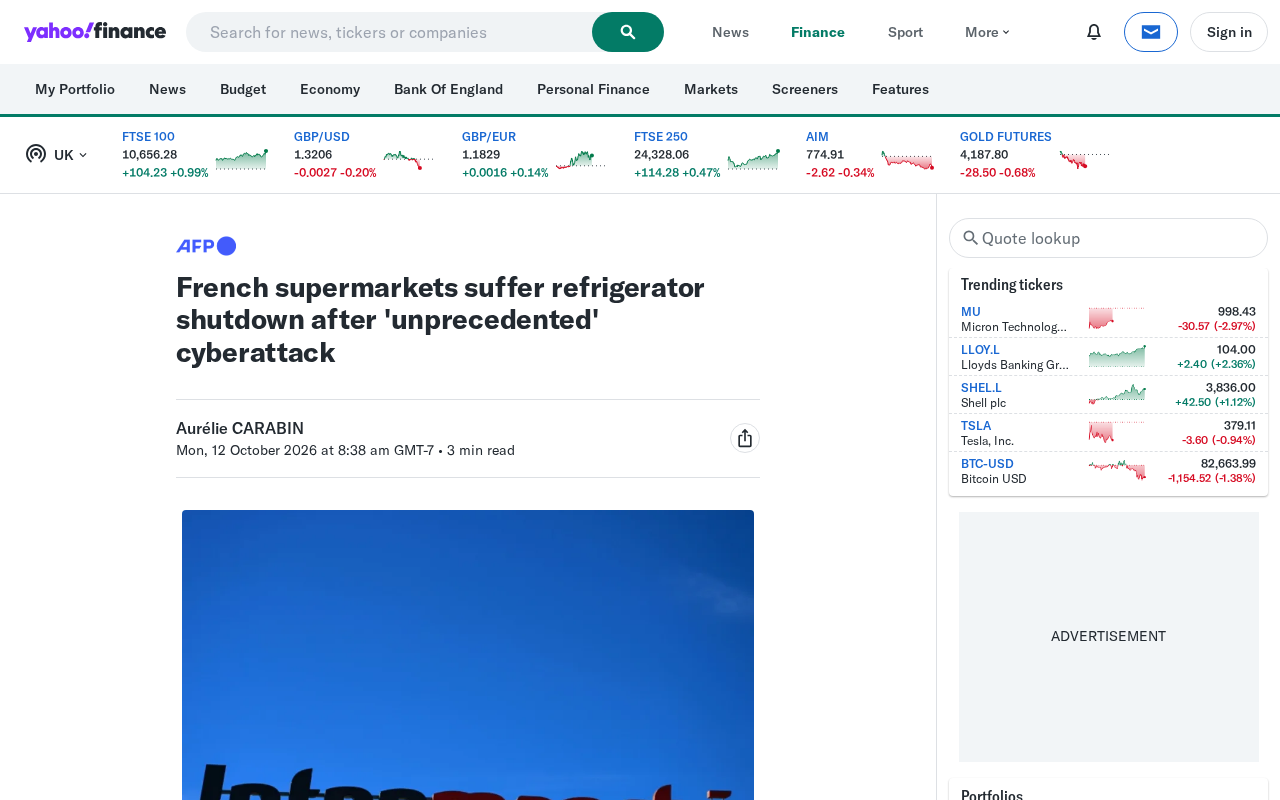
法国超市冷藏系统遭远程关停,暴露工业物联网安全短板与OT治理盲区。
法国多家超市的冷藏系统被远程关停,导致食品变质风险,这起被安全专家称为“史无前例”的攻击将工业物联网(IIoT)的安全脆弱性推向焦点。攻击者未针对支付系统或数据,而是直接操控制冷基础设施,制造物理层面的运营中断。核心原因在于制冷设备多由第三方物联网平台管理,固件更新慢、默认密码普遍、网络分段缺失,一旦供应商被攻破,便可“单点突破、多点瘫痪”。事件揭示供应链安全连锁效应、OT安全紧迫性以及应急响应的物理维度,警示零售业安全边界已延伸至每台联网制冷设备。
法国多家超市近日遭遇一起被安全专家称为"史无前例"的网络攻击,攻击者远程关闭了门店的冷藏系统,导致大量冷冻和生鲜食品面临变质风险。这一事件将工业物联网(IIoT)的安全脆弱性推到了聚光灯下。
事件概况:冷藏柜为何成了攻击靶点
据 Hacker News 社区讨论引述的报道,此次攻击并非针对超市的收银系统或客户数据库,而是直接瞄准了门店的制冷基础设施。冷藏和冷冻设备被远程关停后,超市方面不得不紧急转移或处理受影响的食品库存。
这并非传统意义上的数据泄露事件。攻击者的目标不是窃取信息,而是制造物理层面的运营中断——这种模式在网络安全领域被称为"物理后果攻击"(cyber-physical attack)。与勒索软件加密文件不同,关停制冷系统直接威胁到食品供应链的实体环节,其经济影响可能在短时间内迅速放大。
说个细节,法国超市此前也曾经历过类似攻击。据报道,一家法国连锁超市在更早的网络事件中据称损失了数亿欧元。这说明针对零售基础设施的攻击正在从偶发事件演变为一种持续威胁。
IT与OT的区别:IT(Information Technology,信息技术)指企业用于数据处理、通信和办公的系统,如服务器、数据库、收银终端;OT(Operational Technology,运营技术)则指直接监控和操控物理设备的硬件与软件,例如可编程逻辑控制器(PLC)、监控与数据采集系统(SCADA)以及制冷机组的温控模块。传统上,IT网络侧重信息安全(保密、完整、可用),OT网络侧重功能安全与物理过程的连续性。当IT与OT融合(如用云端平台远程管理冷柜),原本隔离的OT设备被暴露在互联网威胁下,形成了文章所强调的“IT与OT交汇处”风险。
物联网设备:被忽视的安全短板
为什么冷藏系统会成为攻击目标?核心原因在于这类设备的联网方式。
现代超市的制冷设备通常接入物联网管理系统,用于远程监控温度、调节能耗和自动报警。这些系统往往由第三方供应商部署和维护,设备本身的固件更新周期长,安全防护能力远不如企业级IT系统。许多工业控制设备甚至在设计之初就没有考虑互联网暴露场景,默认密码、未修补漏洞、缺乏网络分段等问题普遍存在。
一旦攻击者通过供应商的管理后台、不安全的API接口或弱口令获得访问权限,就能批量控制门店的制冷设备。这种"单点突破、多点瘫痪"的攻击模式,使得一家供应商的安全漏洞可能同时影响数十甚至数百家门店。
网络分段(Network Segmentation):指将大型网络划分成多个逻辑子网,使一个子网中的设备无法直接访问其他子网,从而限制攻击者的横向移动。在工业物联网场景中,若将制冷设备的管理网络与超市办公网络、支付网络混在一起,攻击者攻破一个弱口令冷柜后,就可能以此为跳板渗透到收银系统或核心数据库。合理的分段策略要求OT设备只能与必要的管理服务器通信,并禁止来自互联网的主动访问。然而,许多超市在部署物联网制冷系统时并未实施分段,导致“单点突破、多点瘫痪”成为可能。
零售基础设施安全:为何这次"史无前例"
称此次攻击"史无前例",并非因为攻击手段本身多么复杂,而在于攻击目标的选择和影响范围。
过往针对零售业的网络攻击主要集中在支付系统、会员数据和电商平台,攻击者的动机以经济获利为主。而直接操控物理设备制造运营中断,意味着攻击者的动机可能更加多元——从勒索到破坏,甚至可能是供应链级别的施压。
从攻击面来看,超市制冷系统处于"IT与OT(运营技术)交汇处",这个区域长期以来是安全治理的灰色地带。IT团队负责网络安全,但制冷设备归工程或设施部门管理,两方在安全责任上容易出现真空。
对行业的警示
此次事件至少揭示了三个层面的问题:
供应链安全的连锁效应。 超市的制冷系统通常依赖外部供应商提供物联网平台,供应商的安全水平直接决定了门店的安全水平。攻击者不需要逐个攻破超市,只需找到供应商这一环。
OT安全的紧迫性。 长期以来,安全投入集中在IT侧,OT设备的安全更新和监控往往滞后。随着越来越多的物理设备联网,OT安全需要被纳入企业整体安全战略。
应急响应的物理维度。 当攻击造成的是物理设备停机而非数据丢失时,传统的应急响应流程可能不适用。超市需要预置食品库存紧急处置方案,以降低攻击造成的直接经济损失。
供应链攻击(Supply Chain Attack):指攻击者不直接瞄准最终目标,而是入侵其信任的第三方供应商、服务商或软件更新渠道,借助信任关系“合法”地渗透进目标网络。在此次事件中,超市的制冷物联网平台由外部供应商提供,攻击者一旦攻破该平台,就能利用供应商与各门店之间的管理通道,批量下发关机指令。这种攻击模式隐蔽性强、影响面广,因为超市很难审查供应商的全部安全实践。缓解措施包括:要求供应商提供安全审计报告、在合同中明确安全责任、对远程管理接口实施多因素认证与访问控制。
结语
法国超市冷藏系统被攻击事件,是一个关于"万物互联"代价的典型案例。当冰箱、冷柜这些看似与网络无关的设备接入互联网,它们就成为了攻击面的一部分。对于零售行业而言,安全边界已经从服务器机房延伸到了每一台联网的制冷设备。
背景补充
工业控制系统(ICS)安全与纵深防御:ICS泛指用于工业生产的控制系统,包括SCADA、分布式控制系统(DCS)和PLC等。传统ICS设计优先考虑可靠性和实时性,而非网络安全,因此常存在协议无加密、无身份验证等先天缺陷。针对ICS的纵深防御(Defense in Depth)策略建议:在OT网络边界部署防火墙和入侵检测系统,对关键控制指令进行白名单过滤,并定期进行漏洞扫描与固件更新。此外,应建立OT资产清单,明确每台联网设备的责任人,避免安全责任真空。对于零售企业,这意味着需要将设施部门、IT安全团队和外部供应商纳入统一的安全治理框架,并制定针对物理设备被远程操控的专项应急预案。
相关推荐
打开n8n之前,先用Claude定义你的AI智能体
在打开n8n搭建AI智能体之前,先用Claude定义智能体的处理范围、数据需求和人工升级机制。本文以电商客服场景为例,解析先定义后构建的AI工作流方法论。
n8n + GoHighLevel + AI:自动化销售线索分发实战
用n8n、GoHighLevel和AI搭建自动化线索分发系统:表单提交后自动查重联系人、AI分类路由到销售或合作伙伴团队、创建机会并发送Slack通知,全程1.5秒内完成。
n8n内容自动化工作流:一次创作全平台分发
n8n内容自动化工作流可在一下午搭建完成,自动完成跨平台改写、配图生成与整周排期,每周节省约六小时运营时间,适合小型企业以工具优势对冲团队规模劣势。