法国指控伊朗黑客攻击冷柜:杂货店与血库成目标

法国指控伊朗两波攻击欧洲工业制冷与血库设备,暴露冷链物联网安全盲区。
法国外交部长公开指控伊朗对法国及更广泛欧洲地区的工业冷藏与冷冻设备发动至少两波网络攻击,目标包括杂货店冷柜和血库低温存储设施。工业制冷设备普遍联网以支持远程运维,设计时优先考虑可用性,默认口令、未修补固件、公网暴露接口等问题常见,却长期处于安全监管盲区。由外交层面出面归因,说明法国将事件定性为安全与外交议题,而非单纯技术事件,可能推动欧盟加强关键基础设施保护协调。文章指出,在归因争议之外,使用此类设备的机构应立即评估联网状态、远程接口暴露情况与固件更新机制。
法国外交部长公开指控伊朗对法国及更广泛欧洲地区的工业冷藏与冷冻设备发动了至少两波网络攻击,目标包括杂货店冷柜和血库存储设施。这一事件将关键民用基础设施的物联网安全问题推到了聚光灯下。
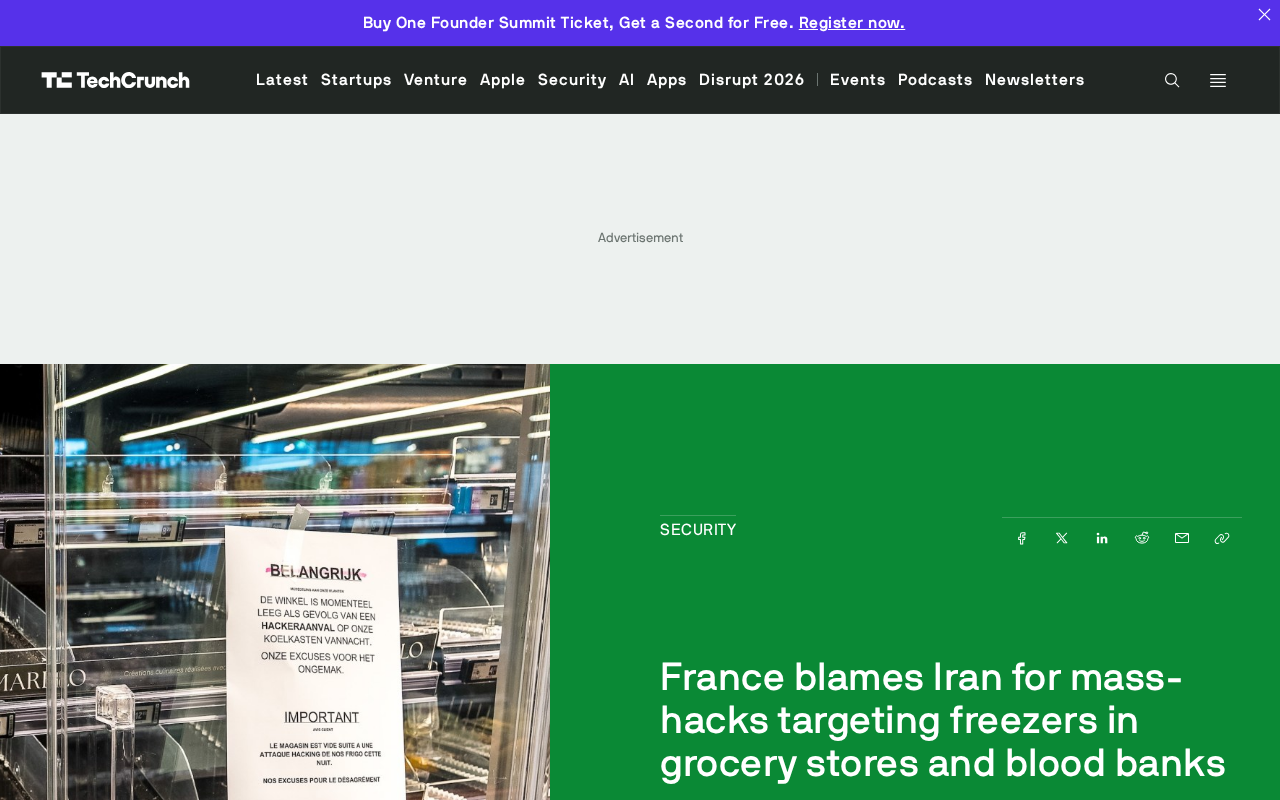
攻击目标:从超市冷柜到血库
据法国外交部长表态,这些网络攻击针对的是工业级制冷与冷冻单元,波及范围不限于法国境内,还延伸至更广泛的欧洲地区。被点名的场景包括杂货店的冷冻陈列柜和血库的低温存储设备——前者关系食品供应链,后者直接涉及医疗用血安全。
攻击至少分两波进行,说明这不是一次偶发的试探,而是具有持续性的行动。工业制冷设备通常由联网的温控系统管理,这类系统在设计时往往优先考虑可用性和远程运维便利,安全防护并非首要考量。一旦被攻破,攻击者可能操纵温度设定或让设备离线,后果从食品损耗一直延伸到医疗物资失效。
为何制冷设备成为攻击面
冷链基础设施的安全问题在于其"沉默"属性。冷柜和血库设备不像电网或交通系统那样受到严格的安全监管,却同样承载着社会运转的关键功能。大量此类设备接入公网以便远程监控和故障诊断,默认口令、未修补的固件漏洞、缺乏网络分段等问题在这一领域并不罕见。
法国此次将矛头指向国家行为体,意味着攻击的门槛和动机都超出了普通网络犯罪的范畴。地缘政治博弈延伸到民用冷链设备,暴露出一个被长期忽视的现实:物联网设备的攻击面早已从个人路由器扩展到支撑社会基础服务的工业终端。
**网络分段(Network Segmentation)**是指将企业网络划分为多个相互隔离的子网,使某个子网被攻陷后攻击者难以横向移动到其他关键系统。在工业制冷场景中,理想的架构是把温控设备放在独立的运维 VLAN 中,与办公网、财务系统乃至血库管理系统彼此隔离,只允许经过白名单过滤的监控流量通过。现实中很多机构为图省事,把冷柜控制器直接挂在扁平化的内网上,一旦设备被攻破,攻击者就能以此为跳板向内网渗透。对冷链运营方而言,网络分段属于成本相对可控、见效较快的加固手段,配合最小权限访问控制,能显著降低单点失守演变为系统性事故的概率。
官方定性背后的信号
由外交部长而非技术部门出面指控,说明法国将此事视为外交与安全议题,而非单纯的技术事件。这种公开归因通常伴随外交动作,也可能推动欧盟层面加强对关键基础设施网络安全的协调。
对运营方而言,这一事件提出的问题很直接:冷柜和血库设备的联网状态是否经过安全评估?远程管理接口是否暴露在公网?固件更新机制是否可靠?在归因争议之外,这些是任何使用工业制冷设备的机构都能立即着手的环节。
**网络攻击的公开归因(Attribution)**是指一国政府正式指认某一国家或组织对特定网络事件负责。技术层面的溯源往往存在不确定性,因此公开归因本质上是政治与法律判断,而非纯粹的技术结论。法国由外交部长出面指控,通常意味着已综合情报、技术取证与盟友协作形成判断,并准备承担相应的外交后果。公开归因常伴随制裁、召见大使、推动多边机制等动作,也是欧盟内部协调关键基础设施保护政策的重要推力。不过归因结论本身可能引发争议,被指控方通常予以否认,因此运营方不应把注意力停留在“谁干的”,而应聚焦自身可验证、可整改的安全短板。
关键要点
- 法国指控伊朗发动至少两波针对工业制冷与冷冻设备的网络攻击
- 攻击波及法国及更广泛欧洲地区,目标包括杂货店冷柜和血库设备
- 冷链物联网设备长期处于安全监管盲区,默认口令和暴露接口是常见风险
- 由国家外交层面公开归因,意味着事件被定性为安全与外交议题,可能推动欧盟关键基础设施保护协调
相关推荐

告别Copilot订阅费:三款免费本地AI编程工具推荐
GitHub Copilot每月20美元太贵?Workflows HQ推荐三款免费本地AI编程工具:Cursor离线补全、Clawed 3.7处理多文件架构、Make自动化测试部署,覆盖开发全流程。

AI编程代理如何工作?Codex、Claude Code与Cursor解析
深入解析AI编程代理的工作原理:从探索代码库、拆解任务、生成代码到运行测试与修复错误,揭秘Codex、Claude Code、Cursor等工具背后的代理循环机制,并探讨开发者如何审查与验证AI生成的代码。

Cursor AI 自动搜索:Python+Selenium 实战
用 Cursor AI 生成 Python + Selenium 脚本,一句话提示词实现 Google 自动搜索:定位搜索框、输入关键词、回车提交、打印页面标题,附关键 API 解析与实践注意事项。