Fabric IQ MCP Server:AI代理能从Power BI读到什么

Fabric IQ MCP Server 让 AI 代理以登录用户身份只读访问 Power BI 语义模型,但仅限有人值守场景。
FabCon Barcelona 之后,Microsoft 托管的 Fabric IQ MCP Server 正式可用,它通过 Streamable HTTP 把 AI 代理和 MCP 客户端连接到 Power BI 报表与语义模型。服务器沿用 Entra ID 委派权限,不支持服务主体和纯应用登录,因此每次调用背后都必须有真实登录用户,无人值守作业无法实现。它暴露六个只读工具,代理自行选择工具并编写 DAX 查询,行级与对象级安全继续生效。与负责资源管理的 Fabric Core MCP Server 形成明确分工。它适合业务定义已沉淀在受治理语义模型中的场景,不适合跨模型联结、高实时性需求以及主权云环境,且定价尚未公布。
FabCon Barcelona 之后,Power BI 语义模型多了一个面向 AI 代理的接入点。Microsoft 托管的 Fabric IQ MCP Server 已于 2026 年 9 月正式可用,它以远程服务器形态,把 AI 代理和 MCP 客户端连接到 Power BI 报表与语义模型。真正值得深究的问题是:一个外部代理到底能看到什么,又以什么身份看到?
过去的做法要么为每个客户端单独造集成,要么走仍在预览期的 Power BI consumption endpoint——后者需要管理员开启租户设置,并要求模型上的 build 权限。定义锁在语义模型里,而每个代理各走各的门。IQ MCP Server 试图把这扇门统一成一条 HTTP 通道。
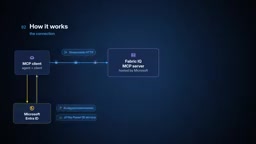
架构:Microsoft 托管,用户身份贯穿始终
服务器由 Microsoft 托管,MCP 客户端通过 Streamable HTTP 连接,并用 Microsoft Entra ID 登录,沿用 Power BI 服务的委派权限。服务主体(service principal)和纯应用登录(app-only sign-in)不被支持,因此每一次调用背后都有一个真实登录的人。
接入门槛比想象中低:不需要 workspace 角色,也不需要 build 权限,只要对某个报表或模型有访问权即可。相较之下,原先的 consumption endpoint 在权限和租户配置上都更重。<br>
这一点直接影响适用边界。企业里常见的“夜间无人值守代理”在这里行不通,因为没有服务主体支持。
委派权限与纯应用登录的区别:委派权限(delegated permissions)指应用代表某个已登录用户去调用资源,令牌中包含该用户身份,因此所有权限判定、行级安全(RLS)和对象级安全(OLS)都按该用户计算。纯应用登录(app-only)则使用服务主体自身的身份获取令牌,没有"背后的人",常用于无人值守批处理。IQ MCP Server 只接受前者,等于把"谁在问"和"能看什么"严格绑定,牺牲了自动化场景,换来了审计链和治理边界的清晰。
六个只读工具:代理自己写 DAX
服务器暴露六个只读工具:按名称查找报表或模型、解析链接、读取报表元数据、读取模型 schema、搜索已存储的值,以及执行 DAX 查询。没有“作答工具”——代理自己选工具、自己写 DAX、自己解释结果。
行级和对象级安全依然生效,所以两个人问同一个问题可能得到不同答案。也不存在能让管理员看到更多的后门路径。每个查询只针对一个语义模型,默认返回最多 250 行,除非客户端主动要求更多。当前版本尚不支持本体(ontologies)和数据代理(data agents),它们各自有独立的 MCP 端点。
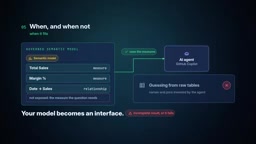
这种设计把“语义层即接口”推到前台:业务定义已经沉淀在受治理的语义模型中时,GitHub Copilot 这类工具里的代理就能直接使用这些度量值,而不是从原始表里猜。反过来说,如果模型没有暴露某个问题所需的度量值或关系,结果就可能不完整甚至失败。<br>
DAX 与"语义层即接口":DAX(Data Analysis Expressions)是 Power BI 语义模型中用于定义度量值、计算列和查询的表达式语言。代理要回答一个问题,需要先通过 schema 工具了解可用的表、关系和度量值,再自行拼出 DAX 查询。这意味着语义模型中的度量值定义本身成为了代理的"API 契约"——度量值写得越完备、命名越清晰,代理越可能给出正确结果;反之,代理没有"从原始表猜"的兜底能力,缺失的度量值往往直接表现为错误或不完整答案。
与 Fabric Core MCP Server 的边界
两者定位截然不同。Core 服务器管理资源、工作区、条目和角色;IQ 服务器只读——查询 Power BI 内容,不改变任何东西。
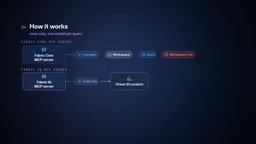
把这条线画清楚,有助于在做架构决策时避免把读写职责混在同一个代理通道里。
什么时候该用,什么时候不该用
适合的场景:业务定义已经存在于受治理的语义模型中,你希望 GitHub Copilot 等工具里的代理使用这些度量值而非猜测原始表。模型成为接口,代理成为消费者。
不适合的场景:需要无人值守作业;一个问题需要跨多个模型联结数据(单次查询无法 join);对数据新鲜度要求高于最近一次成功刷新;租户主区域仅支持 Power BI,或属于主权云(此时功能不可用);以及组织里根本没人运行自己的代理或 MCP 客户端。<br>
最后一点常被忽略:如果没有人真正在跑代理,这个服务器本身没有存在意义。
主权云与租户主区域:主权云(sovereign cloud)指为满足特定国家或行业的数据驻留、合规要求而独立运营的云环境,如 Azure 政府云或各地区的国家云。这类环境中的服务清单、网络端点和功能上线节奏通常落后于全球公有云,因此 IQ MCP Server 在其中可能根本不可用。租户主区域(home region)则是 Power BI 租户数据存储和处理的默认地理位置,若该区域只支持 Power BI 而未支持全部 Fabric 工作负载,依赖 Fabric 承载的该服务器同样无法启用。规划前应先确认自身租户落在哪一类环境。
上线要求与治理控制点
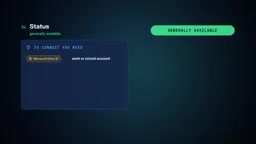
状态为正式可用。需要 Microsoft Entra 工作或学校账户、主区域支持全部 Fabric 工作负载的租户,以及对至少一个报表或语义模型的访问权。内容不必放在 Fabric 或 Premium 容量上。
客户端会请求三项委派 Power BI 权限,用户可自行同意,除非租户限制了用户同意。因此同意策略(consent policy)是管理员的实际控制点。Microsoft 建议将该服务器与 Fabric IQ skill 搭配使用——从实践角度讲,确实应该这么做,否则客户端会自行发明护栏。
服务器定价尚未公布。对于正在规划代理接入路径的团队,这意味着成本模型仍是空白,需要按试点方式推进。
同意策略与 Fabric IQ skill:同意策略(consent policy)是 Entra ID 中由管理员配置的规则,用来决定用户是否可以自行同意第三方应用请求的权限,还是必须由管理员审批。这里是防止代理随意获取 Power BI 委派权限的第一道闸门。Fabric IQ skill 则是 Microsoft 提供的配套能力,为 AI 代理预置了一组关于如何正确使用语义模型与工具的指导规则,相当于给代理一份"使用手册"。若不搭配使用,客户端需要自行定义这些约束,实践中容易出现代理越界调用或误用工具的情况。
相关推荐

前端转AI Agent开发:一线架构师解析职业路径与红利
一线AI架构师解析前端转AI Agent开发的行业变化与落地路径:纯前端岗位为何消失、Agent+全栈为何成为招聘主流,以及Agent开发工程师、FDE、远程接单三条转型路线和对应学习策略。

AI Agent开发课程怎么选?五条避坑指南
机械转行开发者踩坑两年总结的AI Agent开发课程筛选清单:完整交付链路、可写进简历的项目、真实开发视角、更新频率、陪跑反馈五个维度,附具体判断方法和避坑要点。

扣子(Coze)智能体搭建入门:零代码开发AI Agent实战指南
扣子(Coze)是字节跳动推出的一站式AI应用开发平台,支持零代码拖拽搭建AI智能体。本文基于B站教程梳理扣子的核心概念、三大优势、国内版与国际版差异,以及智能体与应用的区别,帮助初学者快速入门AI Agent开发。