反恐法封禁加密邮件服务:隐私权与国家安全的博弈
事件概述
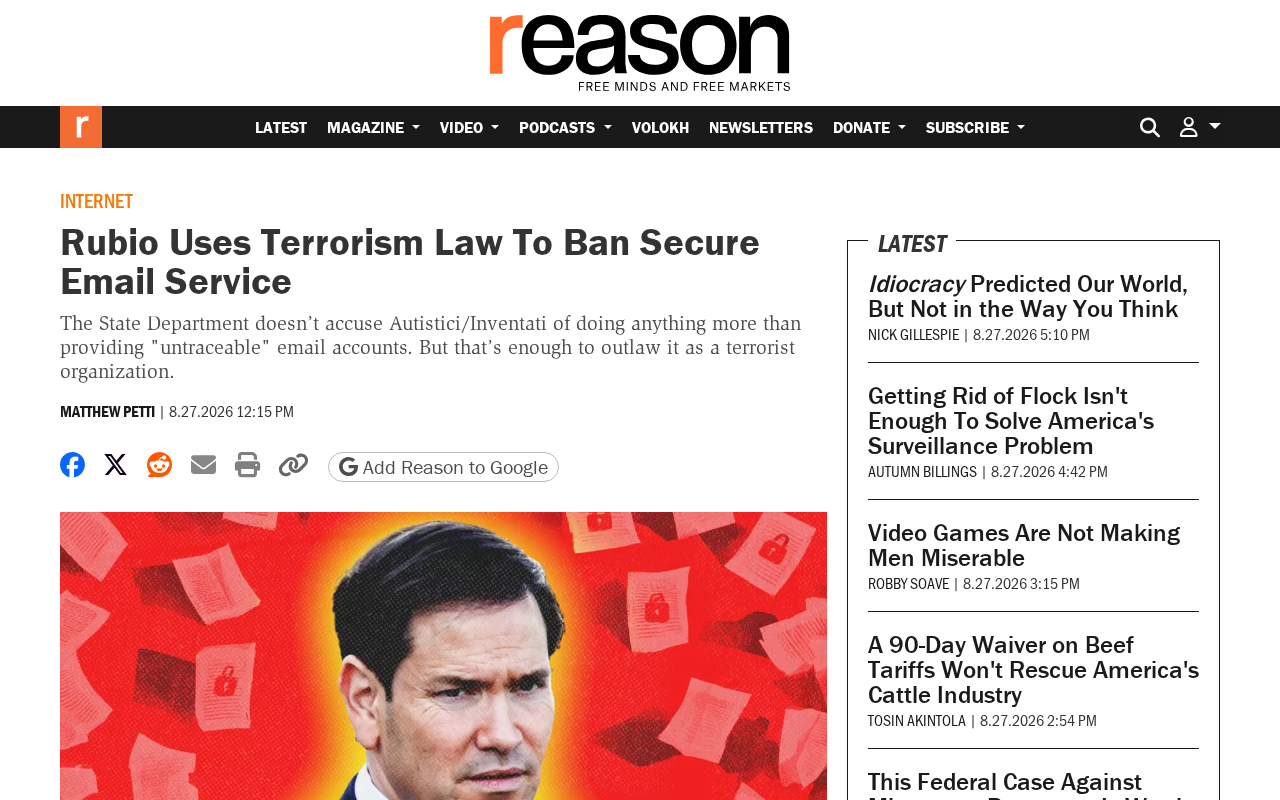
近日,美国国务卿卢比奥(Rubio)援引反恐法律封禁某加密邮件服务的消息在技术社区引发广泛关注。这一事件虽然目前讨论热度有限,但其背后涉及的隐私权、加密技术与国家安全之间的深层博弈,对整个加密通信行业具有深远影响。
由于原始素材信息有限,本文将基于事件核心事实展开分析,重点探讨加密邮件服务在监管环境下面临的普遍性挑战。
加密邮件服务的核心价值与监管争议
端到端加密为何不可或缺
加密邮件服务(如ProtonMail、Tutanota等)通过端到端加密技术,确保只有通信双方能够读取邮件内容,服务提供商本身也无法解密。这类服务在保护记者信源、政治异见人士、企业商业机密以及普通用户日常隐私方面发挥着不可替代的作用。
**端到端加密技术详解:**端到端加密(End-to-End Encryption, E2EE)是一种通信加密方式,消息在发送端设备上加密,只有在接收端设备上才能解密。这意味着传输过程中的所有中间节点——包括服务提供商的服务器、网络运营商、甚至政府监控系统——都只能看到无法解读的密文。技术实现上,E2EE通常采用非对称加密(如RSA、椭圆曲线加密)生成公私钥对:发送方用接收方的公钥加密消息,只有持有对应私钥的接收方才能解密。私钥永远不离开用户设备,这是E2EE安全性的根本保障。著名的E2EE实现包括Signal协议(被WhatsApp、Signal采用)、PGP(电子邮件加密标准)等。
端到端加密的核心理念是"零知识"(Zero Knowledge)架构——即使服务器被攻破或被政府要求交出数据,攻击者或监管方也只能获得无法解读的密文。这正是加密邮件服务被全球隐私倡导者高度推崇的根本原因。
**零知识架构原理:**零知识(Zero Knowledge)架构是一种服务设计理念,服务提供商在技术上无法获取用户的敏感数据。在加密邮件服务中,这意味着用户的加密密钥、邮件内容、甚至密码本身都不以明文形式存储在服务器上。具体实现方式包括:客户端加密(所有加密解密操作在用户设备本地完成)、密钥派生函数(用户密码经过多次哈希运算生成加密密钥,服务器只存储验证信息)、加密元数据(邮件主题、收发件人信息也进行加密)。即使服务器数据库被完全泄露或被政府征用,攻击者也无法还原出原始信息。ProtonMail、Tresorit等服务都采用了这种架构。
监管机构眼中的双刃剑
然而,"无法被第三方读取"的特性使得加密服务始终处于监管聚光灯下。执法部门担心恐怖分子、犯罪团伙利用加密通信逃避监控,"反恐"也因此成为各国限制加密技术最常见的法律依据。
这种张力可以追溯到上世纪90年代的"加密战争"(Crypto Wars)。从美国政府试图推行Clipper Chip到近年来澳大利亚、英国推动的"后门"立法,加密技术始终处于安全与自由的拉锯战中心。
**Crypto Wars历史背景:**加密战争(Crypto Wars)指1990年代至今,政府与隐私倡导者围绕加密技术管控的持续冲突。第一次加密战争始于1991年,美国政府试图推行Clipper Chip——一种内置政府后门的加密芯片,遭到技术社区强烈反对后最终放弃。2013年斯诺登事件揭露NSA大规模监控项目后,加密战争进入第二阶段。各国政府以反恐为由,要求科技公司提供加密后门:2016年FBI要求苹果解锁圣贝纳迪诺枪击案嫌犯iPhone、2018年澳大利亚通过《协助与访问法案》强制企业配合解密、2020年美国推出EARN IT法案试图削弱E2EE保护。这场战争本质上是隐私权与监控权的永恒博弈。
用反恐法封禁加密服务:法律扩张的危险先例
自由裁量权的边界问题
当反恐法律被用于封禁一项面向普通用户的加密通信服务时,最值得警惕的是法律工具的"扩张性使用"问题。反恐立法通常赋予行政机构极大的自由裁量权,且往往缺乏透明的司法审查程序。
技术社区的核心担忧在于:如果一项加密服务可以因"可能被恐怖分子使用"而被封禁,那么几乎所有强加密工具都面临类似风险。这种逻辑一旦成立,可能产生严重的寒蝉效应,使开发者不敢构建真正安全的通信产品。
去中心化与开源架构的战略意义
此类事件再次凸显了去中心化和开源加密工具的价值。中心化服务天然容易成为单点封禁目标,而基于开源协议、去中心化架构的通信方案则更具韧性:
- Signal协议的开源实现:任何人可以基于公开代码搭建独立实例
- 基于区块链的通信网络:无单一控制节点,难以被行政命令完全禁绝
- 联邦化架构(如Matrix协议):服务器分布式运行,抗单点审查能力强
**去中心化通信协议解析:**去中心化通信架构摆脱了对单一服务提供商的依赖,通过分布式网络实现抗审查能力。Matrix协议是典型代表:它是开源的联邦化通信标准,任何人都可以运行自己的Matrix服务器,这些服务器通过标准协议互联互通,形成类似电子邮件的联邦网络。基于区块链的通信方案如Status、Session则更进一步,消息路由通过去中心化节点网络完成,没有中央服务器可以被关闭。BitMessage、Briar等项目采用P2P(点对点)架构,消息直接在用户设备间传输。这些方案的共同特点是:单一政府或机构无法通过封禁某个实体来瘫痪整个网络,代价是通常牺牲部分用户体验和性能。
对于关注技术自由的开发者而言,这提供了一个明确方向:真正抗审查的通信基础设施,应当在架构层面就消除对单一实体的依赖。
加密服务行业面临的现实挑战
服务提供商的合规困境
加密邮件服务提供商长期面临一个根本性矛盾:既要坚守隐私保护的产品承诺,又必须在不同司法管辖区遵守当地法律。当法律要求与产品理念直接冲突时,企业往往只能选择退出市场或将运营实体迁移到隐私法律更为完善的司法管辖区。
这也解释了为什么ProtonMail选择瑞士、Tutanota选择德国作为总部所在地——地理位置与法律环境的选择,本身就是产品安全策略的核心组成部分。
**司法管辖区选择策略:**加密服务提供商的注册地直接影响其面临的法律义务。瑞士因其强大的隐私保护法律(联邦数据保护法)和不属于欧盟/五眼联盟的独立地位,成为ProtonMail、Threema等服务的首选。德国虽属欧盟,但宪法法院对隐私权的强保护传统使其成为Tutanota、Posteo等服务所在地。相比之下,五眼联盟国家(美国、英国、加拿大、澳大利亚、新西兰)之间共享情报,这些国家的服务提供商面临更强的政府数据获取压力。冰岛、荷兰等北欧国家也因其数字权利保护记录而受青睐。值得注意的是,无论选择哪个司法管辖区,技术架构(如零知识加密)才是真正的最后防线——即使面临法律强制,提供商也无数据可交。
用户层面的应对策略
对于普通用户和企业而言,这一事件带来以下实践性启示:
- 分散通信渠道:不要将所有敏感通信集中在单一加密服务上,降低单点失效风险
- 评估司法管辖区风险:了解服务提供商所在国家的法律环境和政府数据获取历史
- 优先选择开源方案:经过独立安全审计、代码完全开源的工具,其安全承诺更可验证
- 掌握自托管能力:对于高敏感场景,考虑自行搭建加密通信基础设施
结语:在安全与自由之间寻找平衡
反恐法被用于封禁加密邮件服务这一事件,触及了数字时代最核心的矛盾之一:国家安全需求与个人隐私权利之间如何取得平衡。
加密技术本身是中立的工具,它既保护无辜者的通信自由,也可能被少数人滥用。但历史经验反复表明,以安全之名系统性削弱加密基础设施,最终损害的是所有人的数字权利。技术社区、政策制定者和公众需要持续、深入的对话,才能找到既保障公共安全、又不牺牲基本自由的可持续方案。
核心要点
- 端到端加密确保通信内容只有收发双方可读,零知识架构使服务提供商也无法访问用户数据
- 加密战争自1990年代延续至今,反映了隐私权与国家监控权的持续博弈
- 以反恐名义封禁加密服务可能产生寒蝉效应,威胁所有强加密工具的生存空间
- 去中心化和开源架构提供更强的抗审查能力,是未来通信基础设施的重要方向
- 司法管辖区选择、技术架构设计和用户风险分散策略共同构成加密服务的安全防线
相关推荐

零基础用WorkBuddy做AI漫剧:技能包保姆级安装教程
零基础如何用WorkBuddy制作AI漫剧?本文详解WorkBuddy安装、Skill技能包导入与调用全流程,附剧本生成实操演示与人工修改技巧,帮你跑通AI漫剧从剧本到分镜的第一步。

WorkBuddy智能体一句话跑通GEO数据库挖掘全流程
WorkBuddy智能体实现GEO数据库挖掘全自动化:从数据搜索、下载整理到批次校正、差异分析、共表达网络、特征基因筛选及免疫浸润分析,一句话提示词即可生成完整生信分析报告,大幅降低生信分析门槛。

PC内存被浪费?Hacker News热议集中式数据中心之争
Hacker News用户提出个人电脑内存被浪费、应集中到数据中心的观点,引发关于集中式与分布式计算资源分配的讨论。本文分析该观点背后的逻辑、集中化的代价,以及AI时代内存资源分配的新张力。