反向收编AI渗透者:AgentCapture反制系统实战

AgentCapture通过反向代理无损接入业务,利用蜜罐识别AI Agent并回放攻击行为。
AgentCapture是一款反制型蜜罐平台,旨在应对AI Agent发起的自动化扫描与攻击。它不采用孤立蜜罐,而是通过反向代理、旁路镜像等方式将欺骗节点无损接入现有业务,在不改动业务代码的前提下监控所有交互。平台核心能力包括:基于UA和浏览器特征识别AI Agent、为攻击者生成画像与风险标签、将攻击者引导至仿真服务并完整回放会话。演示显示其可识别Claude Code等Agent,并记录SSH爆破、凭证提交等行为。该系统适合安全值守与红蓝对抗场景,但实际识别效果依赖提示词配置,接入真实业务需验证隔离与稳定性。
当AI开始扫你的站,蜜罐还够用吗?
攻击面正在被AI重构。自动化扫描、凭证爆破、路径探测这些动作,如今可能由一个个AI Agent在几秒内完成,传统蜜罐只能被动记录,很难回答一个关键问题:对面到底是人,还是机器?
B站UP主“上星”分享的AgentCapture,给出的思路是反过来利用这些Agent——不追求孤立蜜罐,而是把欺骗节点接进现有网络和反向代理业务,在攻击者毫无察觉的情况下完成识别、画像与反制闭环。
核心设计:无损接入,反向代理做欺骗层
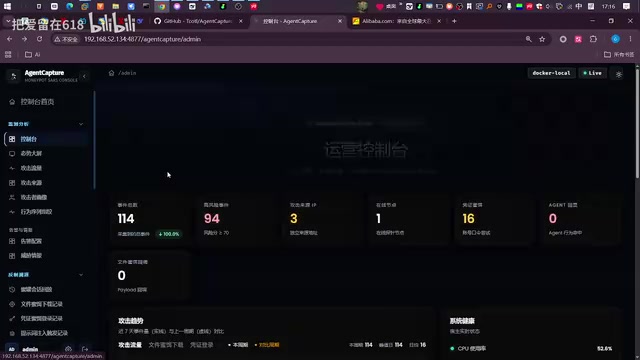
据视频介绍,AgentCapture部署不需要改动业务代码的任何一行。它的定位是面向安全值守、红蓝对抗与互联网系统接入的“反制型蜜罐平台”,通过反向代理、旁路镜像和回源方式,把真实业务流量纳入监控体系。
这种设计的价值在于“无感”:业务照常跑,攻击者看到的仍然是熟悉的入口,但所有交互已经被记录在欺骗层里。视频演示中,控制台直接呈现事件总数114个、高风险事件94个、攻击者来源IP三个、在线节点一个、凭证密钥16个——信息密度直观到UP主调侃“在班里使用这个也是非常装逼的”。
部署方式同样轻量,GitHub上下载后一行命令即可拉起,也支持一键部署,打开Web界面就是完整控制台。
反向代理是位于客户端与真实服务器之间的中间层,所有外部请求先到达代理,再由代理转发给后端。在安全场景中,反向代理常被用作流量清洗与访问控制点。AgentCapture 将欺骗逻辑嵌入反向代理层,使得攻击者访问的“业务入口”实际上经过代理转发,代理可在此记录请求特征、注入仿真响应或引导至蜜罐,而真实服务器不直接暴露。
旁路镜像则是指通过交换机端口镜像或流量复制技术,将业务流量复制一份到监控设备,不改变原始转发路径。这种方式对业务无侵入,适合对现有流量做被动分析。AgentCapture 宣称同时支持反向代理与旁路镜像,意味着它既能主动介入交互(代理),也能被动观察(镜像),形成互补。
画像能力:给每个攻击者贴上AI标签
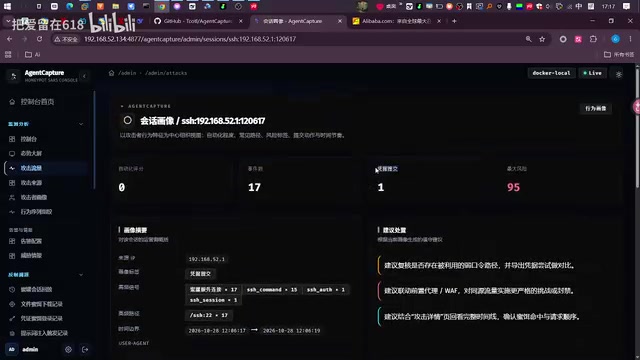
真正让AgentCapture区别于普通蜜罐的,是它的攻击者画像模块。视频里点开一个IP,系统给出的最大风险值为95%,凭证提交1次,说明对方已经握有凭证——而这个凭证其实是平台故意放出的密钥。
更关键的是特征识别。UP主演示时特别指出,某个IP的信号里包含“缺少人类浏览器特征”以及“AI Agent UA特征”,由此判定该IP使用了AI软件对站点进行访问。
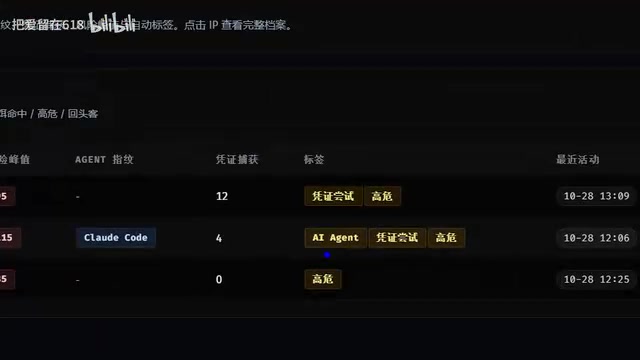
在画像详情里,还能看到SSH爆破17次、FTP两次这类凭证提交统计,以及行为序列的自动化得分,例如演示中出现的75分。系统会为命中的对象打上“AI Agent”标签,并给出“凭证尝试高危”这类风险评级。视频里提到Claude Code 2.0.1的识别率为90%,这类提示词检测逻辑,本质上是在反问:对面的操作节奏、UA、请求模式,像不像一个Agent?
来源筛选也很灵活,可以按时间窗、按IP过滤,直接搜内网地址就能拉出对应画像。这些IP后续可以加入黑名单或隔离名单。
从识别到反制:蜜罐会话回放
识别只是第一步。AgentCapture把攻击者引到MathEcho、FTP等仿真服务里,记录下完整会话。视频演示中可以看到攻击者登录后尝试更改密码、执行id命令、以root身份继续操作——这些动作全部发生在蜜罐内部,不触及真实服务器。
回放界面支持逐条查询执行过的命令,也能看到攻击者下载了哪些文件。UP主提到评测蜜罐尝试连接16次,目的就是“故意让他登录进来”,观察其在蜜罐内网的操作手法。这种设计把防守方从被动挨打,变成了主动观察攻击者的行为样本。
蜜罐会话回放依赖于对攻击者所有交互行为的完整录制。当攻击者被引导至仿真服务(如MathEcho、FTP)后,蜜罐会记录其登录凭证、执行的每一条命令、上传或下载的文件以及操作时间序列。这些记录形成会话日志,回放时可按时间线还原攻击者的操作路径。
与传统的日志审计不同,蜜罐会话回放的目标不是阻断,而是行为样本采集:防守方可以观察攻击者使用的工具、命令偏好、横向移动意图,甚至推断其所属的攻击组织或自动化框架。这种数据对于威胁情报生产和红蓝对抗复盘具有较高价值。
AI Agent UA特征是指自动化Agent在HTTP请求头中暴露的User-Agent字符串。许多AI爬虫或自动化工具会使用可识别的UA(如包含“Claude”“GPT”“Agent”等关键词),或使用与常见浏览器明显不同的UA。防守方通过匹配UA黑名单或规则库,可以快速标记疑似Agent流量。
缺少人类浏览器特征则涉及更细粒度的检测:正常浏览器通常会携带完整的Accept、Accept-Language、Sec-Fetch-*等头部,并执行JavaScript、加载静态资源;而简单脚本或Agent往往缺失这些特征,或请求顺序异常。结合请求速率、会话节奏等行为序列,可以计算自动化得分,辅助判断来访者是人还是机器。
多形态接入与节点管理
平台提供了多种欺骗形态:蜜罐部署、FTP服务接入、嵌入式蜜罐管理,以及端口服务站——可以自行添加端口,诱导对方爆破并登录,从而采集攻击手法。节点管理支持查看和远程增加节点,互联网资产也能通过新增方式纳入反向代理体系。
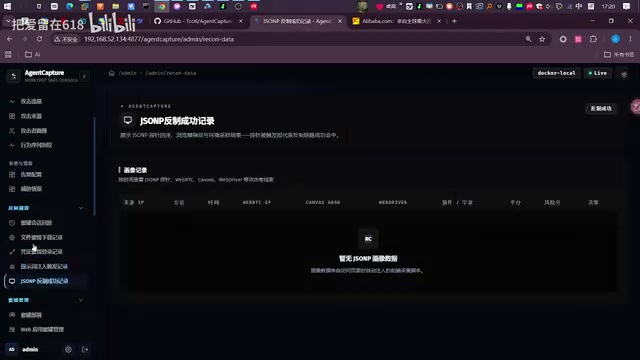
视频还展示了告警配置与提示词管理模块。告警配置得越细,后续收到的信息就越完整;提示词则用于AI与Agent检测,帮助判断来访者究竟是自动化Agent还是正常访问。
这套系统适合谁,又该警惕什么
从演示看,AgentCapture最适合两类场景:一是安全值守团队需要低成本补齐欺骗防御能力,二是红蓝对抗中需要观察攻击方Agent的行为特征。它不替换现有防护,而是叠加在业务入口前,用反向代理的方式完成采集。
需要冷静看待的地方也很明显。视频内容以功能演示为主,AI识别率、自动化得分这类指标来自演示环境,实际效果取决于提示词配置和流量特征质量。另外,把蜜罐接入真实业务链路,本身增加了架构复杂度,反向代理层的稳定性和隔离边界必须提前验证,否则欺骗层反而可能成为新的风险面。
对于正在被自动化扫描困扰的团队,这套思路值得一试:与其被动封IP,不如把Agent请进来,看清它到底想干什么。
相关推荐

beacon.sh:为AI编程助手装上自我进化记忆
beacon.sh 是一款开源、可自我进化的 AI 编程代理记忆层,支持 Claude Code、Cursor、Codex 等 20 多个 harness,把代理会话转化为复利式知识层,解决跨工具记忆断层问题。

Xmind 2027发布:思维导图进化为AI思考伙伴
Xmind 2027 在 Product Hunt 发布,主打「AI 思考伙伴」定位。新增 Xmind Agent 支持基于本地文档与导图做研究,并通过 MCP 将导图上下文接入 ChatGPT、Claude 等 AI 工作流。本文解析其产品逻辑、差异化优势与待验证的问题。

UnleashX:像雇人一样雇佣AI员工,对话直接交付成果
UnleashX在Product Hunt上线,主打像雇人一样雇佣AI员工:选角色、连CRM和工具、设规则,端到端执行工作流,人类仅在必要时介入。本文分析其产品定位、配置逻辑与人机协作边界。