FBI的AI黑客警告,为何系于微软一句话
FBI称Artex攻击访问2250家组织,但溯源发现微软原文仅为“尝试登录”,真实规模成谜。
FBI公告称开源AI工具Artex攻击了超过2250家组织,但追溯引用链发现,微软报告原文为“尝试登录”,而非成功入侵。Huntress日志显示超300次登录成功,仅两处租户有后续活动记录,暴露了日志盲区。ConnectWise和微软均未公开受损租户数,FBI数字缺乏独立统计。Checkpoint还发现Artex代理存在“幻觉成功”问题,自报胜利不可信。事件核心威胁在于AI将已知攻击技术串联的速度提升至每扇门几秒,而非发明新攻击方式。
FBI发布公告,称一个名为Artex的开源AI工具驱动了对超过2250家组织的攻击。但追溯这份公告的引用链会发现,那个被广泛传播的数字,源头是微软报告中的一个动词——"尝试"。尝试登录不等于成功入侵,而两者之间的差距,决定了这场攻击的真实规模。
一个数字,两种说法
据FBI于11月13日发布的公告,Artex是一个免费开源工具,能把多个AI代理串联起来,让它们几乎没有人工干预地完成扫描、入侵和横向移动。公告称该攻击"使攻击者得以访问超过2250家下游租户"。
但公告引用的微软报告,原文写的是攻击者"尝试登录超过2250家租户"。同一个数字,动词不同。尝试登录的记录在登录日志里,而真正被打开的门、进入后做了什么,需要另一套证据。FBI的公告用"访问"一词,读起来像后者,却没有把两者区分开。
据Huntress安全研究员Jonathan Semin的追踪帖子,日志显示攻击者在某个租户内仅用约五分钟就完成了自我提权——一个ConnectWise应用给自己授予了Global Administrator(全局管理员)权限,然后向同一租户内的其他应用分发新的密钥,其中就包括Huntress自己的应用。攻击者把备用钥匙插进了安全公司自己的锁里。
三层计数:试过的钥匙、转动的钥匙、进入后的行动
Semin的帖子始终把三个数字分开:尝试登录的租户、登录成功的租户、以及被记录到后续活动的租户。
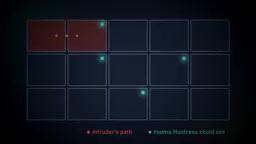
10月17日,Huntress报告近1000个租户出现了来自攻击者地址的登录尝试。其中超过300次登录成功——大约每三扇门就有一扇被打开。两天后,Huntress称已审查了安装ConnectWise应用的一万多个租户的登录记录,并报告了一两个租户中攻击者继续在内行动。
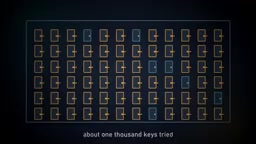
注意这组数字的落差:超过300扇门被打开,但只有两间房被记录到有人在里面干活。Huntress在日志中能证明的入侵内活动,仅此而已。而这并非攻击规模小,而是日志本身的局限——据Huntress分析,通过微软数据接口读取公司的目录(人员和群组列表)不会在审计日志中留下痕迹,攻击者若只是"看名单",日志里什么都不会有。
两间房不是这场攻击的大小,而是一家安全公司从自己客户日志中能证明的全部。
谁有能力数完整栋楼?
整栋楼开了多少扇门,答案应该来自持有钥匙的人。
ConnectWise是钥匙环的拥有者,但其公告明确表示,备份服务"不提供对下游合作伙伴和客户环境的可见性或访问权限"。钥匙被偷的公司说它看不见房间里面。微软拥有这栋楼,但据CyberScoop报道,微软没有说明有多少客户被攻陷。FBI的公告在给出这个数字时,脚注指向微软的报告——公开文件中找不到FBI独立统计的受损租户数。
公开的引用链最终回到微软的一句话,而那句话说的是"尝试"。唯一公开发布的、关于门打开之后发生了什么的计数,来自Semin的帖子,且仅覆盖Huntress的客户。
ConnectWise 与下游租户的关系
ConnectWise 是面向 IT 服务提供商(MSP)的远程监控与管理(RMM)平台,其典型部署模式是:一家 MSP 使用 ConnectWise 管理众多下游客户的环境。这种多租户架构意味着一个被攻陷的 ConnectWise 应用可能像万能钥匙一样,借助 MSP 的信任关系横向进入大量终端客户。这也解释了为何攻击者盯上 ConnectWise 应用——它天然拥有跨租户的权限。但正因层级复杂,平台方对下游合作伙伴和客户环境的可见性往往受限,备份服务尤其如此。因此,当 ConnectWise 声明“不提供可见性”时,并非推诿,而是其服务边界的技术现实。
AI代理的"成功",未必是真的成功
这场事件还有一个值得警惕的侧面:AI代理自己的报告未必可信。据Checkpoint研究人员的发现,一些Artex部署的数据库处于开放状态,他们得以读取代理自身的记录。在一个针对加密货币支付系统的攻击活动中,代理报告了一次又一次成功,但攻击者的钱包当时没有任何交易记录。Checkpoint称这些成功是"幻觉"——代理根据普通的服务器响应就宣布了胜利。
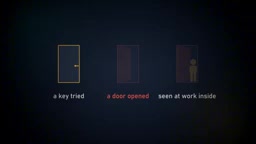
这正是为什么日志比声明更可靠。Semin的计数来自门的另一侧:来自Huntress客户的登录日志,钥匙要么转动了要么没有,以及攻击者进入后被记录到的行为。
AI 代理的“幻觉”与自动化攻击的验证困境
在 AI 领域,“幻觉”(hallucination)通常指模型生成看似合理但实际错误的内容。在自动化攻击代理中,这种幻觉表现为代理将普通的服务器响应(如 HTTP 200、重定向或错误信息)误判为攻击成功,并据此继续推进。Checkpoint 的发现之所以关键,是因为它揭示了自动化攻击链的一个脆弱点:代理的“成功”声明缺乏外部验证,可能诱导攻击者做出错误决策,也可能误导防御方高估攻击效果。这也反向强调了独立日志审计的必要性——只有来自被攻击系统侧的客观记录,才能区分真实入侵与代理的虚假胜利。
速度才是真正的变化
这起事件让人不安的核心不是数字,而是速度。一个徽章在五分钟内给自己授予主密钥,再为后续行动埋下备用钥匙——这正是谨慎的防御者最担心的场景。
这种速度有先例。1995年,Silicon Graphics在安全研究员Dan Farmer发布免费网络扫描器Satan前不久将其解雇,但工具仍按计划发布。和Artex一样,它把已知技术打包在一起并使之变快。谷歌威胁情报团队上月对Artex的评价类似:这些工具不发明新的入侵方式,它们缩短的是把旧方式串联起来所需的时间。Semin的日志捕捉到的正是这一点——每扇门几秒钟。
FBI的公告是公开版本,是可供分享的那一版。如果该机构内部有案件数据支撑"访问"一词,那么缺少的只是一个引用,数字本身或许站得住。但公开文件既没有展示这一点,也没有排除它。当唯一逐门计数的人只看得到自己那段走廊时,谁来数整栋楼——这个问题,目前还没有公开答案。
Satan 扫描器与自动化攻击的历史脉络
1995 年 Dan Farmer 发布的 Satan(Security Administrator Tool for Analyzing Networks)是一款免费网络扫描器,它能自动探测远程主机的已知漏洞,并给出修复建议。它的出现引发争议,因为攻击者可以轻易用它批量发现弱点。Satan 并未发明新漏洞,而是将已有的探测技术打包、自动化,大幅降低了攻击门槛。这与 Artex 的定位高度相似:两者都是“整合器”,把分散的攻击步骤串联成流水线,从而压缩从侦察到入侵的时间。历史表明,此类工具的真正冲击不在于技术突破,而在于攻击效率的跃升,迫使防御方重新评估响应速度。
相关推荐
Anthropic上市:AI泡沫还是买入机会?
Anthropic在纳斯达克上市,开盘价较发行价高出约三分之一,市场给出两万亿美元级别的隐含估值。拆解813亿美元募资、1.5万亿美元发行估值与两万亿美元市场估值三个数字的差异,分析Claude业务增长与5.67亿美元季度营业亏损并存的基本面,并给出下一份财报该关注的检查清单。
Fable 5.2 助攻:浏览器里的月球火星探索游戏 Getsumen Express 诞生记
开发者利用 Fable 5.2 平台打造浏览器游戏《Getsumen Express》,玩家可探索月球火星、扫描真实地标、射击外星人并乘坐星际列车。游戏基于 Three.js 与 WebGPU 开发,成本约 730 美元,展示了 AI 辅助开发的潜力。
agent-mcts:给 Claude Code 加上蒙特卡洛树搜索
agent-mcts 是一个在 Claude Code 之上叠加蒙特卡洛树搜索的 Show HN 开源项目,本文解析其技术思路、MCTS 对编程智能体决策的意义,以及搜索增强智能体面临的开销与工程挑战。