FBI警告:ARTEX AI黑客工具三小时攻破系统
FBI警告开源AI渗透测试框架ARTEX被滥用,攻击者可三小时内获得特权访问。
FBI近日警告,开源AI渗透测试框架ARTEX正被网络犯罪分子滥用,部分入侵在不到三小时内即获得特权访问。该工具让AI代理自动将目标转化为攻击命令,几乎无需人工输入,因而从安全评估工具沦为犯罪利器。开发者虽于十月将其从GitHub撤下,但副本与商业版本仍在流通,互联网上已发现超过1600个暴露的ARTEX控制台。相关攻击已造成韩国多家金融机构约67000人数据泄露,ConnectWise供应链入侵波及逾2250个客户租户。FBI建议清点互联网应用、限制管理员权限、轮换凭据等基础措施,强调扎实的安全卫生仍是有效防线。
FBI拉响警报:AI黑客工具ARTEX浮出水面
美国联邦调查局(FBI)近日发布警告,一款名为ARTEX(部分报道写作ARDEX)的开源AI渗透测试框架正被网络犯罪分子滥用。FBI指出,使用该工具的部分入侵行为在不到三小时内就获得了特权访问权限——这个速度足以让传统安全团队措手不及。
ARTEX的定位是一款免费的、开源的渗透测试框架,本意是供安全人员在授权范围内进行安全评估。其核心机制是让AI代理将目标自动转化为攻击命令,整个过程几乎不需要人工输入。然而正是这种"低门槛、高自动化"的特性,让它从安全工具变成了犯罪分子的趁手兵器。
渗透测试(Penetration Testing) 是指安全专业人员模拟真实攻击者的手法,在获得授权的前提下对系统、网络或应用进行探测与利用,以发现并修复安全漏洞。正规渗透测试通常有明确的授权书、范围界定和报告流程,属于防御性安全工作的一部分。ARTEX这类框架之所以危险,在于它把渗透测试中"侦察—武器化—利用—横向移动"的链条高度自动化:AI代理接收一个目标或意图,就能自动生成并执行攻击命令,几乎无需人工逐步操作。这把原本需要多年经验才能掌握的攻防技术压缩成"输入目标、等待结果"的黑盒流程,也让缺乏授权的恶意使用变得异常容易。
从安全工具到犯罪利器:ARTEX的失控轨迹
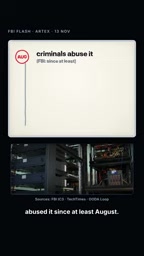
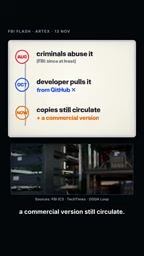
FBI表示,自至少去年八月起,已有犯罪分子开始滥用ARTEX。开发者在十月将其从GitHub上撤下,但为时已晚——工具的副本和商业版本仍在暗处流通。这意味着即便官方仓库已经关闭,攻击者依然可以轻易获取并使用这一工具。
更令人担忧的是暴露面的规模。安全研究人员在互联网上发现了超过1600个暴露在外的ARTEX控制台。这些控制台相当于攻击者的"操作面板",数量如此之多,说明该工具的部署和传播已经相当广泛。
开源工具的双刃剑效应 在此事件中体现得尤为明显。开源意味着代码公开、可自由复制和修改,一旦发布到GitHub等平台,即使原作者删除仓库,已经克隆或分叉的副本仍会在互联网上继续流传,无法真正"收回"。这正是ARTEX在十月被撤下后仍持续扩散的原因。此外,开源项目常被第三方打包成商业版本或二次开发版本,进一步扩大了传播渠道。对安全行业而言,这提出了一个现实问题:具备攻击能力的自动化框架是否应当在发布时就设置使用门槛、许可证限制或负责任披露机制,而不是事后补救。
真实攻击案例:数据泄露与供应链危机
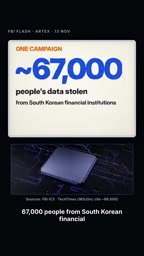
ARTEX造成的危害并非停留在理论层面。FBI披露了一起与该工具相关的攻击活动:攻击者从韩国多家金融机构窃取了约67000人的数据。金融机构向来是网络犯罪的高价值目标,而AI工具的加持让攻击效率显著提升。
另一起事件则指向供应链环节。根据FBI的说法,ConnectWise遭遇的供应链入侵使超过2250个客户租户处于风险之中。供应链攻击的可怕之处在于其连锁效应——攻破一个环节,可能波及成百上千的下游企业。
供应链攻击(Supply Chain Attack) 指攻击者不直接攻击最终目标,而是先攻破目标所依赖的第三方软件、服务商或托管平台,再借由信任关系向下游扩散。ConnectWise是知名的IT管理与远程监控(RMM)软件提供商,大量托管服务商(MSP)使用其产品为众多企业客户运维系统。一旦这类平台被入侵,攻击者可能获得对成千上万个客户租户的访问能力,形成"攻其一点、波及一片"的放大效应。此类攻击的检测难度较高,因为恶意活动往往借助合法的管理通道进行,常规边界防护难以区分。
防御建议:老生常谈却依然有效
面对AI驱动的攻击工具,FBI给出的建议听起来并不新鲜:清点面向互联网的应用程序、限制管理员访问权限、收紧权限配置、轮换已暴露的凭据、报告错误并防范欺诈。
这些措施被FBI形容为"无聊的基础工作",但恰恰是这些基础工作仍然有效。问题的核心在于,许多组织连这些基本的安全卫生都没有做到位,才让自动化工具能够长驱直入。
凭据轮换(Credential Rotation) 是指定期更换密码、API密钥、访问令牌等认证凭据,并确保已泄露或可能暴露的凭据立即失效。在AI自动化攻击场景下,这一点尤为关键:攻击工具能够以极快速度扫描并尝试利用暴露的凭据,如果凭据长期不变或泄露后未及时作废,就等于为自动化攻击敞开大门。与之配套的还有最小权限原则(PoLP)——只授予账号完成工作所必需的最低权限,从而在凭据被窃取时限制横向移动的范围。FBI强调的"清点互联网暴露面"同样是前提:不知道自己暴露了什么,就无法有效轮换和保护。
分析:AI降低了攻击门槛,但防线仍可加固
ARTEX事件揭示了一个更宏观的趋势:AI正在把原本需要专业技能的渗透测试能力"民主化"。过去,发起一次有组织的攻击需要经验丰富的黑客;现在,一个AI代理就能把目标自动拆解为可执行的命令链。攻击速度以小时计,防守方必须重新审视自己的响应节奏。
但这并不意味着防守方无牌可打。暴露在公网的控制台、未轮换的凭据、过宽的权限——这些被攻击者利用的入口,同样也是防守方可以主动封堵的缺口。AI攻击工具的威胁真实存在,可它放大的往往是那些本就存在的安全漏洞。先把基础工作做扎实,仍然是当下最务实的应对之道。
相关推荐
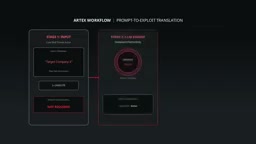
FBI紧急预警:自主AI黑客工具如何以机器速度攻破网络
FBI发布紧急警报,点名开源AI攻击框架Artex可用大模型把一句大白话变成完整入侵链,三小时内攻破关键行业网络。本文梳理三阶段攻击机制、开源代码失控的现实,以及FBI建议的SIEM情报导入、云端最小权限、遗留资产补丁三项加固措施。
Gemini 4 Hydrogen跑分全解析:编程与AI代理性能
Google Gemini 4 Hydrogen 基准跑分全解析:SWE-bench 13.5%、Terminal Bench 57%、OS World 77.6%、Automation Bench 76.76%,百万 token 上下文,API 每百万输入 token 1.5 美元起,编程与 AI 代理能力深度解读。

FBI警告ARTEX AI:3小时攻破企业,单兵作战时代来临
FBI发布13页预警,揭示开源渗透测试工具ARTEX AI被攻击者滥用。单个操作员借助廉价大模型可在3小时内攻破企业,韩国银行、微软客户环境均受影响。本文解析其工作原理、真实案例与防御建议。