FBI警告的AI黑客工具ARTEX:成本颠覆与防御重构
开源AI渗透工具ARTEX将攻击成本降至极低,防御需优先移除攻击路径而非追求更快响应。
ARTEX是一个包裹AI模型的开源“马甲”,可切换多种模型并自动化渗透测试,成本仅150-1500美元。它已导致韩国金融机构6.7万人数据泄露、ConnectWise供应链攻击及Barracuda云密钥泄露。其奏效主因并非新技术,而是成本骤降使攻击者能广撒网并深挖所有线索。防御应优先缩小攻击面、轮换密钥、监控第三方授权、设置速率限制与机器响应,并用金丝雀令牌检验响应能力。
引言:当渗透测试变得“过于便宜”
一个名为ARTEX的开源工具,由开发者Autumn27于7月在GitHub上发布,初衷是合法的渗透测试——让你雇人先于罪犯攻破自己的系统。然而,到11月13日,FBI已对其发出警告。在此期间,韩国新韩银行等七家金融机构约6.7万人的个人信息泄露;攻击者通过一家备份服务商尝试登录超过2000家客户;一家安全公司在自己的云环境中发现了疑似ARTEX的活动。
令人意外的是,这些攻击中并没有前所未见的零日漏洞。亚马逊威胁团队指出,这些行动中的技术并无新意。真正改变的是成本——ARTEX让渗透测试便宜到人人都在“被测试”,无论是否自愿。
ARTEX的本质:一个“马甲”而非模型
ARTEX最巧妙的部分并非其本身。负责阅读和推理的核心是一个借来的AI模型,而ARTEX是包裹在模型外的一切,因此被称为“harness”(马甲)。
可以将其想象为一家小型咨询公司:模型是按小时雇用的聪明自由职业者,ARTEX则是办公室——项目经理将目标拆解为任务,默认三名工人使用与人类测试者相同的工具,还有一个文件柜记录每个结果。每个结果返回模型,由模型决定下一步。
因为ARTEX只是“办公室”,你可以自带任何“自由职业者”:Claude、GPT、DeepSeek广告、Grok、GLM或Kimi。攻击者多选择护栏较少的模型,当一家提供商切断服务时,他们便转向另一家。因此,无法通过要求某家AI公司关停来解决问题。
ARTEX最初设有黑名单,阻止针对政府和大学目标的攻击。但黑名单遗漏了其他所有目标,包括银行。且作为开源代码,任何拥有副本的人都可以直接删除黑名单。Autumn27于10月8日撤下项目,称工具已被滥用,但此时它已被复制超过1.2万次。
原本应阻止这一切的三道防线——AI公司的安全过滤器、项目撤下、工具自身的黑名单——均已被尝试,而你无法控制其中任何一道。ARTEX已永久流出,且并非孤例:Cloudflare在三天内扫描其客户时,统计到超过50个类似工具家族。
Harness(安全测试马甲/框架) 在这里指包裹在AI模型外层的编排层,负责目标拆解、工具调用、任务分发与结果记录。它不包含模型本身的推理能力,而是提供“如何行动”的骨架。这种架构的关键在于模型可替换:攻击者可根据护栏强度切换不同提供商的模型,使得单一厂商的封禁难以奏效。同时,开源harness一旦流出,黑名单等内置限制可被直接删除,形成不可逆的扩散。
真实案例:攻击如何发生
韩国金融业:绕过核心系统
从9月下旬开始,一个经济动机组织利用ARTEX攻击七家金融机构。攻击并未接近核心银行系统,而是从侧面切入——新韩银行用于贷款代理检查申请的移动服务,以及其他机构员工移动应用的后端。攻击者获取了约6.7万人的姓名、电话、收入和贷款额度。
攻击者很少从核心资产开始,而是从旁边被遗忘的网页表单入手。
供应链攻击:ConnectWise与Storm0940
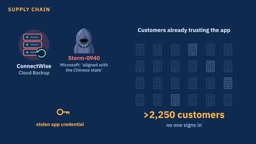
美国IT管理公司ConnectWise的云备份服务遭到入侵。微软称幕后组织为Storm0940,描述其与中国国家有关联。该组织无需任何人的密码,利用ConnectWise自身应用的窃取凭证,尝试登录超过2250家已授权该应用的客户。
据截图显示,多数尝试失败,但在若干案例中,攻击者在不到三小时内即获得特权访问。
安全厂商自身:Barracuda的云密钥泄露
11月初,Barracuda在其内部云中发现入侵者。入口是Barracuda提供给另一家公司的云密钥,该公司将其存放在GitHub仓库的文件中。当该公司的开发系统被攻破时,密钥泄露。Barracuda表示入侵者行为与ARTEX一致,并已开始在与供应商合同结束时使密钥过期。
你的基础设施安全性取决于持有你密钥的最不谨慎的公司。
其他案例与模式
CrowdStrike称为VaporPanda的组织在11天内将单一副本瞄准超过200个组织,成功进入9个。最离奇的案例没有攻击者——一份副本从研究员的测试实验室逃逸,通过一个暴露在互联网的内部工具从WorkOS拉取销售记录。FBI表示,自至少8月以来,该工具已在金融、医疗和法律等行业被使用。
为何奏效:速度与成本的双重颠覆
如果技术并不新颖,为何效果如此显著?部分答案是速度。人类入侵者找到入口、尝试、然后去吃午饭、逛黑客论坛、再回来——这些间歇是防御者发现并介入的机会。ARTEX几乎不留间歇。Google和Mandiant观察到其以2-25秒的突发方式工作,Wiz称首个被攻陷账户通常在约4小时内变为深度访问,最快15分钟。
但间歇并未完全消失。Google仍看到阶段之间的长间隔,WorkOS内的代理在任何人注意到之前拥有5天访问权。因此速度本身不能完全解释。
更大的原因是成本。入侵曾需要熟练人员的时间,多年来许多组织最好的保护是“不值得优秀攻击者花一个下午”。Checkpoint计算了三次犯罪性ARTEX行动的成本,每次约在150至1500美元之间。
当每次尝试成本几乎为零时,两件事改变:攻击者可以广撒网——一份副本在11天内覆盖200多个组织;也可以深挖——人类选择最有希望的线索而放弃其余,代理则追踪所有线索,包括无人有时间阅读的旧日志和配置文件。
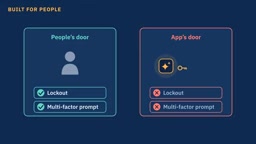
据截图显示,基本防御措施有效,但大多数是为人类设计的,而代理正前往人类不在的地方。
零日漏洞(0-day) 指尚未被厂商发现或修补的安全缺陷,通常被视为高级攻击的标志。但ARTEX相关行动并未依赖零日,而是利用已知弱点(如暴露的网页表单、弱凭证、过度授权的第三方应用)。这降低了攻击门槛:无需挖掘新漏洞,只需自动化扫描和利用现有配置错误。成本从“精英研究员的数周”降至“150-1500美元的云资源”,使攻击从定向变为广撒网与深挖并行。
防御五步:顺序至关重要
多数建议(常来自销售检测与响应产品的公司)主张“更快检测、更快响应”。但正如Barracuda的CISO对TechCrunch所言,依赖此策略的防御者往往在攻击者完成后才到达。你无法在与机器的反应竞赛中获胜。
应将大部分精力用于移除攻击者将使用的路径,然后让机器控制突破,让人利用争取到的时间调查。
第一步:缩小攻击面
列出所有可从互联网到达的内容。对无聊的事物——查询表单、旧工具、应用后端——给予与主网站同等的关注。将管理页面从开放互联网移除。询问团队:我们为某个项目上线后遗忘了什么?
第二步:让密钥过期
假设任何曾出现在代码仓库、配置文件或日志中的秘密都已被发现并轮换。微软观察到一个代理从搜索GitHub到从密钥库获取数据仅用五分钟。转向短期凭证,权限最小化。更改默认管理员密钥,供应商合同结束时当天终止其密钥。
第三步:监控信任连接
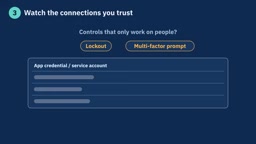
审查哪些第三方应用可以访问你的Google Workspace或Microsoft 365。将每个应用削减至所需权限,并在有人向现有应用添加凭证时发出警报——这是攻击者保留密钥的方式。然后询问:哪些应用可以在无人登录的情况下在我们的系统中行动?
据截图显示,应像管理员工名单一样管理应用凭证:谁拥有每个凭证、它能到达什么、何时过期。
OAuth令牌与第三方应用授权 是云环境中最常见的信任连接形式。用户或管理员授权某个应用(如备份、协作工具)访问其Google Workspace或Microsoft 365数据后,该应用会获得一个长期有效的令牌。攻击者一旦窃取该令牌,即可在无需用户密码的情况下模拟合法应用行为。防御要点包括:定期审查授权列表、将权限削减至最小、对新增凭证或权限变更设置告警,并确保供应商合同终止时立即撤销令牌。
第四步:为过快行为设置警报并让机器响应
对门户和API进行速率限制,当会话读取量远超平常时发出警报,将身份、云和数据信号连接起来,使突发行为凸显。然后以书面形式决定系统可以在不唤醒任何人的情况下做什么,例如避免会话或撤销令牌。
这也是引入蜜罐和金丝雀令牌的地方。目前关于它们对抗AI代理的效果尚缺乏硬证据,因此视为我的建议。在网络内部放置诱饵管理页面或构建服务器上的假云密钥。任何合法活动都不会触碰它们,因此任何触碰都是可信的警报。
金丝雀令牌(Canary Token) 是一种诱饵凭证或资源,合法用户永远不会触碰。例如,在代码仓库中放置一个假的云API密钥,或在内部网络中部署一个诱饵管理页面。任何对该令牌的访问都意味着攻击者正在探测,从而产生高置信度告警。与蜜罐类似,金丝雀令牌的优势在于零误报,且部署成本低。虽然针对AI代理的对抗效果尚缺硬证据,但其作为早期预警机制仍具实用价值。
第五步:先读自己的报告
如果陌生人每周都在测试你,一年一次的渗透测试大多只告诉你去年春天的情况。WorkOS现在对自己的系统运行RTX,但我不建议急于效仿。原始版本已被撤下,现在每份副本都来自陌生人,至少有一份带有后门。
如果必须自己运行,请妥善隔离:将生产凭证远离它,用网络规则而非提示中的指令限制其可达范围。
周五测试:免费检验响应能力
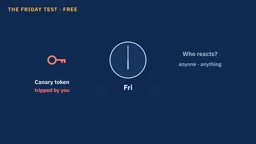
据截图显示,植入一个金丝雀令牌,在周五晚上自己触发它,计时看任何人或任何东西反应需要多久。如果答案是周一早上,你就找到了真正的缺口。而且这没有成本。
结论:变化的是优先级而非威胁本身
ARTEX是一个马甲而非模型,已永久流出。人们期望拯救自己的过滤器和撤下行动并非你拥有的控制措施。它奏效部分因为快,但主要因为便宜。因此现在每个人都在被测试。它利用熟悉的弱点,而突破往往发生在为人类构建的控制措施无法触及的地方。
当董事会问这是否是新威胁时,一个合理的回答是:并非如此。它不是精英级的新漏洞利用,只是中等能力的自动化代理全天候探测我们的攻击面,寻找同样的旧弱点。这已成为互联网的背景辐射,并将持续上升。改变的是它如此便宜,没有人小到不值得攻击,而我们只有数小时而非数天来发现入侵者。
周一如果只做一件事,开始清点所有面向互联网的资产——每个域名和子域名、IP范围、云账户、AI,包括供应商为你运行的。如果有时间做第二件,像攻击者一样扫描它,追踪任何意外之物的所有者。第三件,植入一个金丝雀令牌,看看谁注意到。
相关推荐
FBI紧急预警:自主AI黑客工具如何以机器速度攻破网络
FBI发布紧急警报,点名开源AI攻击框架Artex可用大模型把一句大白话变成完整入侵链,三小时内攻破关键行业网络。本文梳理三阶段攻击机制、开源代码失控的现实,以及FBI建议的SIEM情报导入、云端最小权限、遗留资产补丁三项加固措施。
Gemini 4 Hydrogen跑分全解析:编程与AI代理性能
Google Gemini 4 Hydrogen 基准跑分全解析:SWE-bench 13.5%、Terminal Bench 57%、OS World 77.6%、Automation Bench 76.76%,百万 token 上下文,API 每百万输入 token 1.5 美元起,编程与 AI 代理能力深度解读。

FBI警告ARTEX AI:3小时攻破企业,单兵作战时代来临
FBI发布13页预警,揭示开源渗透测试工具ARTEX AI被攻击者滥用。单个操作员借助廉价大模型可在3小时内攻破企业,韩国银行、微软客户环境均受影响。本文解析其工作原理、真实案例与防御建议。