告别AI幻觉漏洞:Cloudflare多智能体审计技能
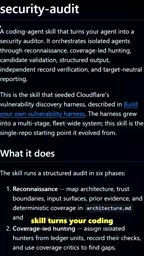
Cloudflare开源安全审计技能,用侦察、攻击、证伪三阶段隔离代理减少AI审计幻觉。
Cloudflare 开源了一款安全审计技能,旨在解决 AI 编码代理在安全审计中频繁报告不存在漏洞的“幻觉”问题。该技能采用多智能体协作架构,将审计流程拆分为侦察、攻击、证伪三个阶段,每个阶段由独立的代理实例负责且上下文不共享,避免前序假设污染后续判断。其中证伪阶段由全新代理专门尝试推翻猎手提出的候选发现,以对抗确认偏差。审计结论分为已确认、待验证、已拒绝三级,未经证实的线索不授予严重等级,从而减少告警噪音。该技能以 MIT 许可证开源,一条命令即可安装,通过自然语言指令触发,定位为提交前的自动化安全自查而非专业渗透测试的替代品。
AI 编码代理越来越能干,但让它做安全审计时,经常自信满满地报告一个根本不存在的漏洞。这种“幻觉漏洞”不仅浪费时间,还可能让团队对自动化审计失去信任。Cloudflare 开源的一个安全审计技能,试图用多智能体协作的方式解决这个问题——把审计拆成侦察、攻击、反驳三个阶段,每个阶段由独立的代理负责,未经验证的线索永远不会被打上严重等级。
多智能体分阶段审计:让AI先攻击,再自我反驳
传统做法是让一个大模型直接扫描代码并输出漏洞列表,问题在于模型倾向于“找点东西交差”,哪怕证据不足也会编造出看似合理的结论。这个技能的核心设计是隔离代理:每个阶段使用不同的代理实例,上下文不共享,避免前序阶段的假设污染后续判断。
据 YouTube 来源的介绍,整个流程分三步。第一步 Recon(侦察),代理负责梳理代码库结构,标记出潜在的攻击面。第二步由 hunters(猎手)对候选区域发起“攻击”,尝试构造利用路径。第三步最关键:一个全新的代理登场,它的任务不是找漏洞,而是证伪——逐一尝试推翻猎手提出的每个候选发现。
这种“攻防分离”的思路借鉴了人类安全团队的做法:渗透测试人员和复核人员最好不是同一个人。代理隔离让证伪阶段不受猎手思路的束缚,降低了确认偏差。
隔离代理(Isolated Agents) 是多智能体系统设计中的一种模式,指为不同任务阶段创建独立的代理实例,彼此不共享对话历史、中间状态或推理上下文。每个代理只接收上一阶段的输出结果作为输入,而非完整的推理过程。这种设计的目的是防止“上下文污染”——当一个模型在早期阶段形成了某种假设(例如“这段代码可能存在注入漏洞”),后续推理会不自觉地向该假设靠拢,产生确认偏差。隔离代理强制每个阶段从干净状态出发,尤其适合需要独立判断的证伪环节。代价是代理之间信息传递需要显式化,设计时需精心定义阶段间的接口格式。
侦察、攻击、证伪:三阶段工作流拆解
侦察阶段的价值常被低估。没有代码地图,猎手只能在随机位置碰运气;有了结构化的攻击面梳理,后续攻击才有针对性。截图说明中提到“Recon maps the code, hunters attack it”,说明侦察输出的是可操作的代码地图而非泛泛的摘要。
攻击阶段由猎手代理执行,它们基于侦察结果定位可疑代码,尝试构造具体的触发条件。这里的关键是猎手只负责“提出假设”,不负责下结论。
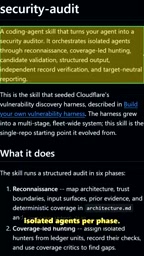
证伪阶段是整个流程的质量闸门。一个全新的代理拿到候选列表,逐条尝试找出反例:这个输入真的能到达危险函数吗?权限检查是否在别处已经覆盖?如果找不到确凿证据,候选就会被降级或拒绝。原文强调“a fresh agent tries to disprove every candidate”,这种对抗式验证比让同一代理自我检查更可靠。
确认偏差(Confirmation Bias) 是人类认知中普遍存在的倾向:一旦形成初步判断,就会优先寻找支持该判断的证据,而忽视或贬低相反证据。在安全审计场景中,这意味着如果同一个代理先提出漏洞假设再自我验证,它很可能只关注能证明漏洞存在的路径,而漏掉那些实际上阻断了攻击的防护措施。多智能体审计通过将“提出假设”和“验证假设”分配给不同的代理实例来对抗这一偏差——证伪代理没有投入过猎手阶段的推理,因此不存在维护自身结论的心理动机,更可能发现反例。
三级结论与严重等级门槛
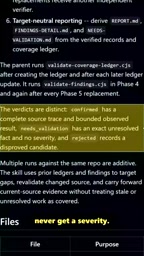
审计结果被分为三类:confirmed(已确认)、needs validation(待验证)、rejected(已拒绝)。这个分级本身不新鲜,真正说个细节严重等级的授予规则——未经证实的线索永远不会获得 severity。
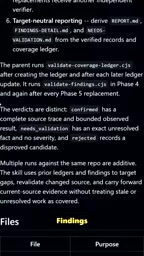
这条规则直接针对 AI 审计的通病:模型喜欢给所有发现都标上高危,导致告警疲劳。把 severity 和证据强度绑定后,团队可以优先处理 confirmed 项,needs validation 项则由人工快速复核,rejected 项直接归档。审计报告从“一堆真假难辨的告警”变成了有优先级的工作队列。
从工程角度看,这也是一种成本控制:证伪代理的工作量随候选数量增长,但只有通过证伪的发现才进入人工视野,减少了后续人工审查的负担。
告警疲劳(Alert Fatigue) 是安全运营中的经典问题:当系统产生大量误报或低质量告警时,安全人员会逐渐对告警失去敏感度,甚至习惯性地忽略或快速关闭,导致真正的高危事件被淹没。AI 编码代理尤其容易加剧这一问题,因为语言模型倾向于对任何看起来可疑的代码都给出“高危”评级,以显得尽责。将严重等级与证据强度绑定——只有通过证伪阶段考验的发现才被授予 severity——本质上是一种告警降噪机制,让团队的注意力资源集中在经过对抗验证的候选上。
一条命令接入现有编码代理
部署方式很轻。原文描述为“Install it with one command, then tell your agent, security audit this codebase”——安装后直接用自然语言指令触发审计,不需要额外配置流水线或编写规则文件。
该技能以 MIT 许可证开源,原文提到 67,000 stars 的社区热度(注:该数字为来源原文表述),说明它在开发者社区已有相当关注度。对已经使用编码代理的团队来说,接入成本几乎为零,适合作为提交前的一次自动化安全自查。
需要提醒的是,多智能体审计并不能替代专业渗透测试。它的定位更接近“减少低级遗漏和幻觉噪音”,把人工安全审查的精力集中在真正可疑的发现上。如果你的团队正在被 AI 审计的误报困扰,这个分阶段、强制证伪的流程值得一试。
相关推荐
AI助手总失忆?一个规则文件让Agent记住一切
AI编程助手每次新会话都失忆?本文介绍用 agents.md 或 claude.md 规则文件让 Agent 自动加载项目记忆的方法,包括该写什么、不该写什么,以及如何通过持续迭代让规则文件自我生长。
反AI设计模板:让AI别再生成千篇一律的网站
AI生成的网站为何千篇一律?20年经验设计师揭示闪亮Logo、Beta标签、伪终端等四大标志,并介绍免费开源仓库Anti-slop如何阻止Claude Code、Cursor、Codex输出模板化设计,配合design.md让AI产出有品牌特色的界面。
10个免费Cursor功能盘点:AI编程效率翻倍
盘点Cursor的10个免费AI编程功能,包括Composer多文件编辑、Agent Mode自主构建、CodeBase语义搜索、TerminalAI自动修复等,覆盖编码全流程,提升开发效率。