隔离环境实测35万星REA:4秒装完,但两个坑要当心

在隔离实验室中用35万星逆向工具审查开源软件,揭示外联地址与通信通道。
文章记录了Chibitech团队用GitHub上超35万星的逆向工程工具REA进行的一次开源软件安全审查实验。团队在无网络、无密钥的一次性沙盒中安装REA,随后用它静态读取两款开源软件的产物:15秒内列出截图工具插件的全部外联地址(含Imgur、Dropbox及自建Jira等),并梳理出听写应用界面层与引擎层之间的565个具名通信通道。文章强调,工具的价值在于把事实摆上台面而非替人定性——外联与通道存在不等于数据泄露,但指明了应核查的设置项。实验也暴露了REA的内存上限、付费门槛、写入用户级代理设置以及207个工具中31个可改变系统等限制,最终归纳为三条使用规则。
开源安全领域有一个尴尬的现实:绝大多数团队在引入免费工具时,审查的是官网和README,而不是代码本身。YouTube频道Chibitech的CEO Eric Grau用一个实验把这个盲区摊开了——他和团队把GitHub上星标最高的仓库之一、超过35万星的REA(一款逆向工程工具)装进隔离实验室,用它去"读"别的开源软件,看看到底能读出什么。
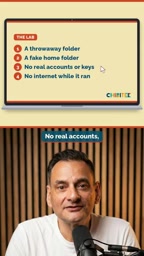
实验设计:一个扔掉也无所谓的文件夹
实验室的搭建思路值得借鉴。团队准备了一个一次性文件夹、一个伪造的home目录,不接真实账号、不放任何密钥,运行期间断开网络。换句话说,即便REA本身有问题,损失也被锁死在这个沙盒里。
唯一卡住的地方是环境依赖:REA要求Node 22,测试机装的是Node 20,升级之后安装只花了约4秒,且每个包的来源签名都通过了验证。这个细节说明它的分发链路是干净的——至少在这一步没有偷梁换柱。
逆向工程(Reverse Engineering)在软件领域指的是在不拥有源代码的前提下,通过分析二进制文件、字节码或打包产物来推断程序的内部结构、数据流与行为逻辑。传统逆向多用于恶意软件分析和漏洞研究,工具链门槛较高。而REA这类现代工具把流程大幅简化:它能读取JavaScript打包产物、解构模块依赖、提取字符串常量与网络端点,并以可读形式呈现。其原理并非"运行"目标程序,而是静态解析产物结构,因此不会触发目标代码的执行,风险相对可控——但这也意味着它看到的是"代码里写了什么",而非"运行时实际做了什么",两者之间仍可能存在差异(如动态加载、服务端下发配置)。
测试一:15秒看穿一款截图工具的"外向"插件
第一个被测对象是一款免费开源的截图工具。团队没有运行它,而是让REA直接读取它的插件文件。15秒后,REA列出了插件里出现的所有网络地址。
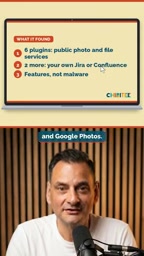
结果分成两类。六个插件指向公开的图片与文件分享服务,包括Imgur、Dropbox和Google Photos;另外两个则上传到你自建的Jira或Confluence服务器。据Eric Grau在视频中的判断,这些属于功能设计而非恶意代码——但功能归功能,合规归合规。如果公司政策要求截图不得外流,这份清单就是"该删哪些插件"的答案。
这正是逆向工程工具在安全审查中的真实价值:它不替你下结论,它把决策所需的事实摆到台面上。
测试二:565个通信通道,存在不等于泄露
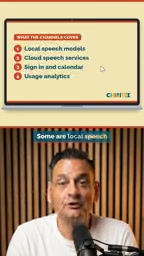
第二个对象是一款开源听写与会议记录应用,特点是可以在本地跑语音AI。REA梳理了它界面层与引擎层之间的消息通道,共识别出565个具名channel。
这些通道的用途很杂:一部分对接本地语音模型,一部分对接云端语音服务,还有登录、日历访问和用量分析。关键结论在这里——通道存在,不代表数据默认外发。它的意义在于告诉你"哪些设置项现在就该去看一眼"。
撞上的天花板
把整个听写应用一次性丢给REA时,它触到了自身的内存上限,中途停下。改为只挑两个主文件后,大约30秒完成。而下一步"由AI重建应用"需要付费的编码代理账号,实验到此为止。
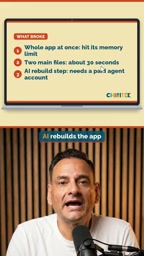
这个限制值得注意:REA的分析能力有边界,大项目需要拆分处理,且完整体验并不完全免费。
"具名channel"是Electron等桌面应用框架中的核心通信机制。这类应用通常分为两部分:负责界面的渲染进程(renderer)和负责系统能力的主进程(main),两者通过IPC(进程间通信)传递消息,每个通道有一个字符串标识符。一个应用注册数百个channel并不罕见,因为每个功能点——打开文件、调用麦克风、读取日历、上报用量——往往对应独立的通道。审查channel清单的价值在于:它相当于一张"应用能力地图",能快速暴露哪些功能会接触网络、哪些会访问本地敏感资源。但channel的存在只说明代码具备该能力,是否默认启用取决于设置项与运行时条件,因此需要结合配置逐一核对,而不能仅凭数量判定风险高低。
两个来自实验室的警告
第一个警告关于隔离。REA的安装并不老实待在一个项目文件夹里,它自己的预览界面就显示会写入用户级的代理设置。想要真正隔离,得用独立的系统配置文件或干脆换一台机器。
第二个警告关于权限。REA向代理开放了207个工具,其中31个被标记为具备"改变系统"的能力,比如调试器和在手机上安装应用。因此不要关闭代理的权限确认,审批提示要一直开着。
代理设置(proxy configuration)是操作系统或开发工具链层面的网络转发配置,通常分为用户级与系统级。用户级配置写入当前用户的配置文件(如环境变量、npm配置、系统代理偏好),会影响该用户下所有发起网络请求的程序,而不局限于某一个项目。这正是"安装不老实待在项目文件夹"的风险所在:一个工具若擅自修改用户级代理,可能改变其他应用的流量走向,甚至在卸载后残留。真正的隔离因此不能只靠"建个文件夹",而需要独立的用户配置文件(如独立的HOME目录、容器或虚拟机),确保工具的任何写入都被限制在可控边界内。这也是安全实验中"一次性环境"与"隔离环境"的本质区别。
三条使用规则
Eric Grau给出的建议可以概括为三条:只从官方NPM包或仓库安装,并且装在独立配置文件中;只拿它去分析你自有或开源的软件;把它当作选型前的审查工具,而非克隆他人产品的捷径。
这套方法论的普适性超过REA本身。团队引入任何免费工具之前,与其信任官网文案,不如花几分钟看看实际文件——逆向工程工具只是把这个动作变得更快、更可读。
相关推荐

Kimi K3.1实测:开源模型逼近Opus,视频生成意外抢镜
Kimi K3.1在直播实测中完成运动图形、3D渲染、小游戏与视频生成等复合任务。本文分析其2.8万亿参数MoE架构的真实表现、与Opus/GPT的体感差距,以及被官方忽略的视频生成能力,并讨论多模型并用时代的工作流变化。

Sam Altman:人生重大建议,为何仍需来自人类?
OpenAI CEO Sam Altman 谈 AI 建议的边界:AI 能劝阻冲动邮件,但人生重大建议仍应来自人类。他期待 AI 成为会反驳的资深同事,而非谄媚工具。

“黑色十月”:AI挖出史上3%严重漏洞?
Reddit 热帖称过去一个月发现了史上 3% 的严重软件漏洞,被称为「黑色十月」。本文拆解这一说法的统计口径问题,分析 AI 辅助代码审计如何加速漏洞发现,以及开发者和企业该如何应对补丁窗口缩短的挑战。