给AI Agent独立邮箱和消息账号:隔离权限更安全

Artail 提出让 AI Agent 拥有独立账号并通过 MCP 接入,以实现范围化访问与安全协作。
文章介绍 Artail 团队在 Reddit 上提出的观点:AI Agent 应使用自己的独立账号,而非借用用户身份。独立账号的核心价值是范围化访问,把 Agent 能接触的资源限定在明确授予的范围内,出错时损害可控且便于审计追责。Artail Connect 让每个 Agent 以自己的账号登录,通过插件、CLI 或 MCP 接入 Claude Code、Codex、ChatGPT 等客户端,并提供按渠道配置的唤醒控制和 Agent 间跨机器通信。产品分自托管版(源码可见,Elastic License 2.0,覆盖 HTTP、Telegram、Slack)与托管版(额外支持邮件和短信)。作者认为其设计原则值得开发者借鉴:把 Agent 当作独立实体管理而非用户身份的延伸。
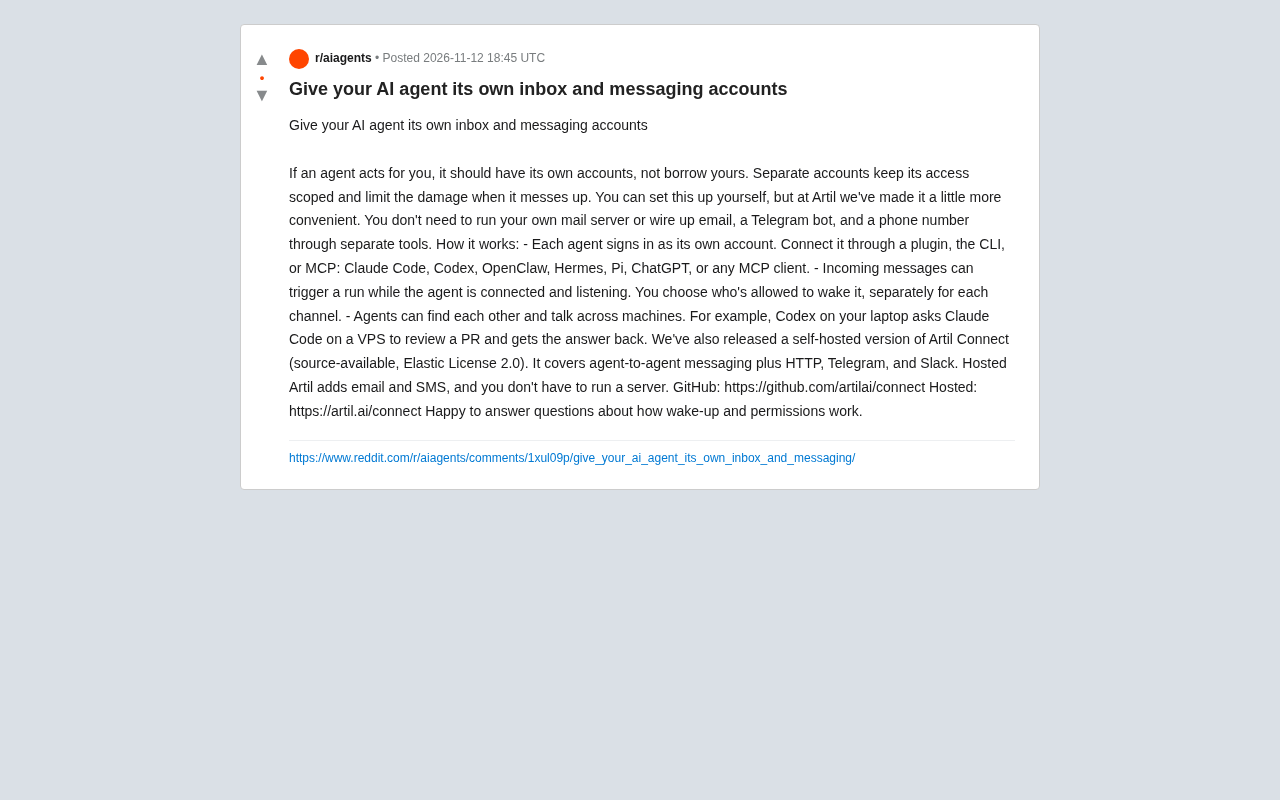
当AI Agent代替你执行任务时,它该用谁的账号?Artail团队在Reddit上提出的观点是:让Agent拥有自己的独立账号,而不是借用你的。这个思路看似简单,却触及了AI Agent落地中最容易被忽视的安全与协作问题。
为什么Agent需要独立账号
如果Agent借用你的邮箱、Telegram或手机号,它的所有操作都会以你的身份留下痕迹,一旦出错,损害范围难以控制。原始帖子指出,独立账号的核心价值在于范围化访问:Agent只能接触到明确授予它的资源,出错时影响被限制在可控边界内。
这与传统软件权限管理思路一致,但Agent场景下更为关键——Agent会主动发起操作、响应消息,甚至与其他Agent交互,身份混用会让审计和追责变得困难。
MCP(Model Context Protocol) 是 Anthropic 于 2024 年底提出的开放协议,用于让大语言模型应用以标准化方式连接外部工具、数据源和服务。它采用客户端-服务器架构:MCP 客户端(如 Claude Code、ChatGPT 等 AI 应用)通过统一的 JSON-RPC 接口调用 MCP 服务器暴露的工具与资源,从而免去为每个模型单独编写对接代码。在 Agent 场景中,MCP 的意义在于让同一个 Agent 身份能够跨不同客户端复用,也让第三方工具只需实现一次 MCP 服务器即可被多种 AI 客户端访问。正因如此,文中提到的 Artail Connect 才把“任何兼容 MCP 的客户端”纳入接入范围,使 Agent 的独立身份与通信能力不绑定于某一家厂商的生态。
范围化访问(scoped access) 借鉴了云安全中“最小权限原则”与 OAuth 2.0 的 scope 机制:令牌只被授予完成特定任务所需的最小权限集合,超出范围的操作会被拒绝。在传统系统中,权限边界通常由用户角色划分;而在 Agent 场景下,权限边界需要绑定到 Agent 这一独立主体上,否则 Agent 的自主行为会继承用户的全部权限。范围化访问还隐含着可撤销性与可审计性:每个 Agent 的凭据可单独吊销,其操作日志也能按身份区分记录,从而使故障排查和责任追溯成为可能。
Artail Connect如何实现
帖子介绍,Artail Connect让每个Agent以自己的账号登录,并通过插件、CLI或MCP接入主流工具,包括Claude Code、Codex、OpenClaw广告、Hermes、Pi、ChatGPT以及任何兼容MCP的客户端。
核心机制有两点:
- 唤醒控制:当Agent处于连接监听状态时,收到的消息可以触发一次运行。你可以按渠道分别设置谁有权唤醒它,避免无关消息频繁打断或恶意触发。
- Agent间通信:Agent可以互相发现并跨机器对话。例如,你笔记本上的Codex可以请VPS上的Claude Code审查一个PR,然后拿回结果。
这意味着Agent不再是孤立的执行单元,而是可以组成一个小型协作网络,每个节点拥有独立身份和权限边界。
自托管与托管版本的取舍
Artail还发布了自托管版的Artail Connect,采用源码可见方式,许可证为Elastic License 2.0。自托管版覆盖Agent间消息传递以及HTTP、Telegram和Slack集成。
如果不想自己维护服务器,托管版额外提供邮件和短信支持,省去了配置邮件服务器、Telegram机器人和电话号码的麻烦。对于希望快速验证或不想运维的团队,托管版降低了起步门槛;而对数据主权有要求、偏好自托管的团队,源码可见版本提供了另一条路径。
Elastic License 2.0(ELv2) 是 Elastic 公司于 2021 年从 Apache 2.0 切换后采用的许可证,其特点是源码公开可读、可修改、可自用和分发,但禁止将软件作为托管服务提供给第三方,也不能绕过许可证密钥功能。它不属于 OSI 认可的开源许可证,因此常被称作“源码可见”(source-available)。文中用“源码可见”而非“开源”描述自托管版,正是出于这一区别:用户可以审计代码、自行部署,但若想基于它对外提供商业托管服务则受限制。对希望掌握数据主权却又关注代码透明度的团队而言,这是介于完全闭源和宽松开源之间的一种折中选择。
对开发者的启示
这个方案背后有一个值得借鉴的设计原则:把Agent当作独立实体来管理,而不是用户身份的延伸。在构建多Agent系统时,为每个Agent分配独立凭据、限定通信渠道、明确唤醒权限,能显著降低意外操作的风险。
帖子作者也提到,欢迎讨论唤醒和权限机制的具体实现。对正在搭建Agent工作流的开发者来说,Artail Connect的开源部分值得一看,尤其是Agent间通信和渠道集成的设计思路。
相关推荐
GPT-6.2 Astra与Sol发布:双模型架构与社区热议
OpenAI 发布 GPT-6.2,包含 Astra 与 Sol 两个模型。本文梳理官方公告与 Hacker News 社区讨论,分析双模型架构对开发者的潜在影响与选型建议。

Gmod TTT 埃及主题地图:太空资本主义与法老对决
探索Gmod TTT埃及主题地图的趣味玩法:玩家选择法老等角色,通过立方体传送到太空,展开资本主义与共产主义的幽默对决,并体验道具战斗的混乱乐趣。

GraphRAG:超越搜索,实现全局知识发现
GraphRAG 是微软研究院推出的知识图谱增强检索技术,超越传统 RAG 的局部搜索,实现全局性知识发现。本文介绍其核心理念、代际演进及医疗领域应用案例。