GitGlow:在交付前审查你和AI代理的代码变更
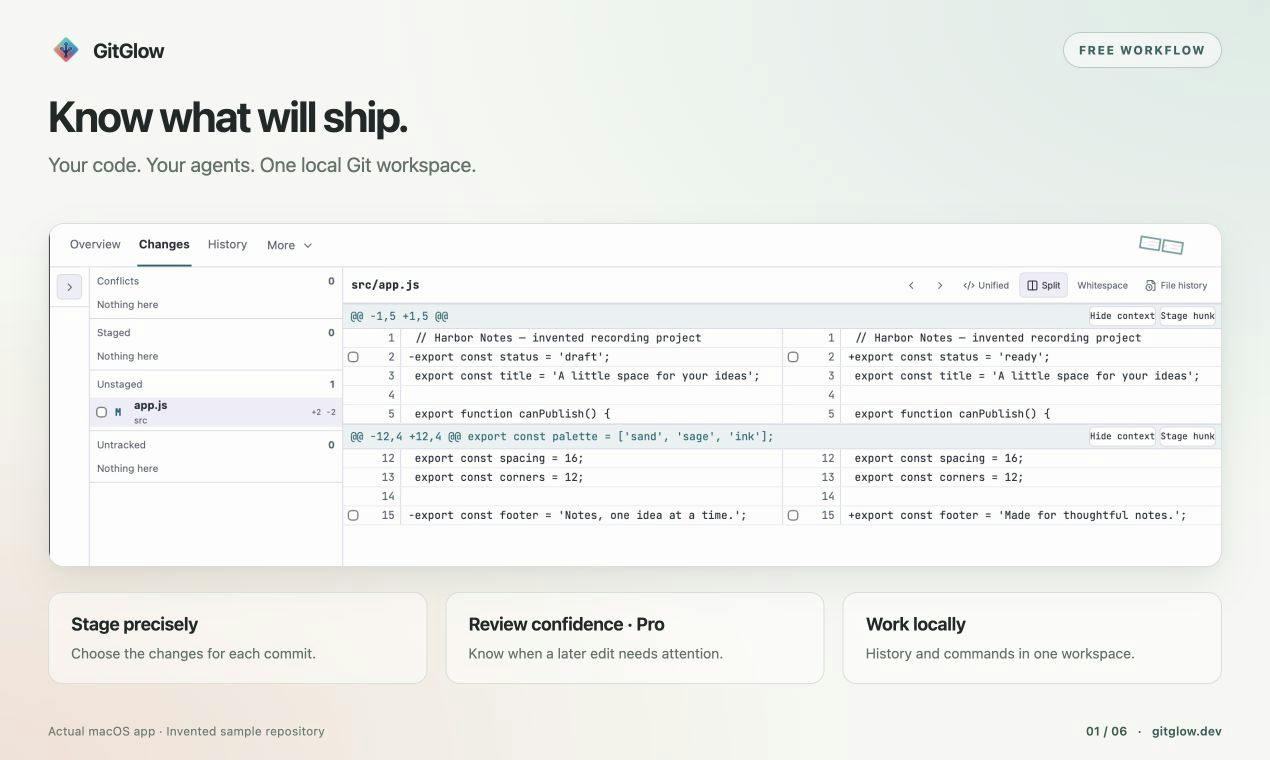
GitGlow 是一款本地 Git 工具,专为人机协作编程场景设计,帮助开发者在交付前审查 AI 代理产生的代码变更。
随着 AI 编程代理深度参与日常开发,传统代码审查流程面临「代理一次改动几十个文件、人类来不及把关」的新挑战。GitGlow 是一款本地 Git 工作区工具,将精确暂存、清晰提交历史和感知 checkout 状态的终端整合为一体,核心主张是在交付之前同时审查人类和 AI 代理产生的变更。免费版支持私有本地克隆且无需账户;Pro 版增加了审查标记与「编辑后检查自动失效」机制——一旦已审查的代码再次被代理修改,审查状态会自动重置,避免虚假的安全感。该工具反映出开发工具链正在为「人机协作编程」重新设计验收关卡的趋势:效率提升不能以放弃可控性为代价。
当AI代理也开始写代码,审查环节变得更关键
随着AI编程代理(coding agents)深度参与日常开发,代码库里不再只有人类工程师的提交记录。AI代理可以自动修改文件、重构逻辑、生成补丁——效率提升的同时,也带来了新的审查负担:那些由代理产生的变更,谁来把关?
GitGlow 正是针对这一痛点推出的本地 Git 工作区工具。它在 Product Hunt 上线后获得 68 票、位列当日 #12,归类于 Developer Tools、Artificial Intelligence 与 GitHub 三个标签之下,由开发者 Stoyan Korudzhiev 打造。它的核心主张直白:在交付(ship)之前,审查你自己的代码,也审查你的 AI 代理所做的改动。
GitGlow 到底做了什么
按照官方描述,GitGlow 把三件事整合进一个本地 Git 工作区:
- 精确暂存(precise staging):以更细的粒度控制哪些改动进入提交,而不是一股脑
git add .。 - 清晰的历史(clear history):让提交历史更可读、可追溯,便于回溯每一次变更的来龙去脉。
- 感知 checkout 状态的终端(checkout-aware terminal):内置终端能够识别当前所处的分支与检出状态,减少在错误分支上误操作的风险。
这三项功能都服务于同一个目标——降低「盲改盲提」的概率。对于习惯用命令行的工程师来说,GitGlow 并不是要取代 Git,而是在本地提供一层更直观的审查界面。
免费与 Pro 的边界
GitGlow 对私有本地克隆仓库完全免费,而且无需注册账户,这对注重隐私和本地工作流的开发者相当友好。
付费的 Pro 版本则增加了面向团队协作与代理治理的能力:
- 审查标记(review marks):对已经审查过的代码片段打标。
- 会失效的检查(checks that become stale after edits):一旦被标记的代码在后续编辑中发生变化,相关的审查状态就会自动失效——这是个很实用的设计,避免「审查过一次就一劳永逸」的假象。
- 托管的代理与发布工具(managed agent and release tools):围绕 AI 代理的管理,以及发布流程的辅助。
其中「编辑后检查自动失效」的机制,恰好对应了 AI 代理高频修改代码的场景——代理可能在你审查完之后又动了一次,GitGlow 会提醒你重新确认。
「精确暂存」对应的是 Git 原生的交互式暂存(git add -p)理念——传统的 git add . 会将工作区所有变更一次性纳入下一次提交,而精确暂存允许开发者以「代码块(hunk)」甚至单行为粒度,选择性地将部分变更加入暂存区(staging area)。在 AI 代理一次性修改大量文件的场景下,这一粒度控制尤为重要:代理可能在修复某个 bug 的同时顺带重构了无关模块,精确暂存可以帮助开发者将这两类变更拆分进不同的提交,保持提交语义的清晰。清晰的提交历史不仅是代码可读性的问题,也直接影响 git bisect(二分法定位 bug 引入点)、git blame(追溯变更责任人)等调试工具的有效性。
为什么「代理审查」是个真需求
传统的代码审查流程建立在人类协作之上:开发者提 PR,同事 review,CI 跑测试。但 AI 代理的介入改变了节奏。代理一次运行可能触及几十个文件,变更量大、速度快,人类往往来不及逐行把关就被推着往前走。
GitGlow 把审查环节前置到本地、交付之前,并且显式地把「代理的改动」作为一等公民来对待。这反映出一个正在成形的趋势:开发工具链需要为「人机协作编程」重新设计验收关卡,而不是沿用纯人类协作时代的假设。
从产品定位看,GitGlow 的差异化不在于再造一个 Git GUI,而在于把审查的信任状态显式化——哪些改动看过了、哪些改动在看过之后又变了、哪些来自代理。这类「状态可追溯」的能力,是让团队敢于放手使用 AI 代理的前提。
现有的 AI 编程代理(如 GitHub Copilot Workspace、Cursor Agent、Devin 等)在工作时通常以「任务」为单位运行:接收自然语言描述的需求后,代理会自主规划步骤、调用工具、读写文件,直到任务完成。一次典型的代理运行可能涉及数十个文件的修改、新增测试、更新配置,整个过程几乎不需要人工干预。这与人类工程师逐步提交的工作模式有本质区别——人类的每次提交通常对应一个清晰的意图,而代理的输出是一批「结果」,其中间推理过程对人类不透明。传统 PR(Pull Request)审查流程假设审查者能够理解变更背后的意图,但面对代理产出的大批量变更,意图往往需要从提示词(prompt)而非代码本身去反推,这使得现有审查机制的效率大幅下降。
一点冷静的观察
目前的公开信息还比较有限:68 票、2 条评论的早期热度,说明它触达的仍是小众但精准的开发者群体。工具是否真的好用、精确暂存和终端体验是否流畅、Pro 的代理治理功能成熟度如何,这些都需要实际上手才能判断。
不过它抛出的问题值得所有团队思考:当越来越多代码由 AI 生成,你的审查流程准备好了吗? GitGlow 给出的答案是——把审查做在本地、做在交付之前,并且专门为代理的改动留一个位置。
对于正在把 AI 代理引入工作流的工程团队,这类工具提供了一个参考方向:效率提升不能以放弃可控性为代价,审查关卡需要随着协作模式一起进化。
相关推荐

剑桥重工秘密研发桌面级核聚变装置
Cambridge Heavy Industries正在秘密研发桌面级激光驱动核聚变装置,瞄准聚变发电厂的设备供应市场。本文分析其小型化技术路线、商业化逻辑及在聚变创业潮中的独特定位。

OpenAI工程师涉在会议室安装窃听设备被捕
OpenAI一名35岁工程师因涉嫌在公司会议室安装复杂录音设备被捕,面临非法拦截口头通信指控。事件引发对AI企业物理安全与内部信息保护的广泛关注。

OpenAI员工涉在会议室安装窃听设备遭FBI逮捕
OpenAI一名员工因涉嫌在会议室安装隐蔽录音设备被FBI逮捕,FBI局长称其目标是获取公司超级智能技术的敏感通信。本文分析事件细节及其对AI行业信息安全的影响。