GitLab紧急补丁发布:关键安全漏洞修复解析

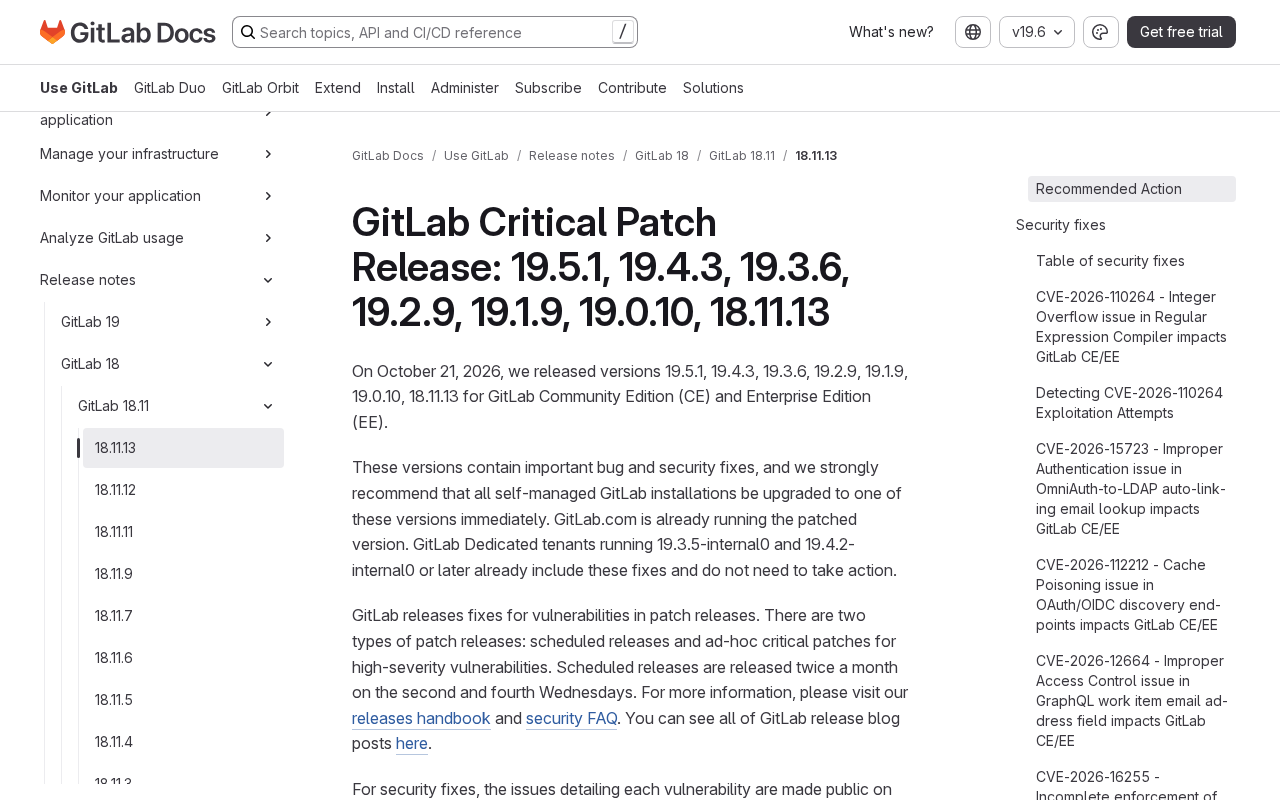
GitLab 19.5.1 关键补丁发布,自托管用户应尽快按官方指引升级并验证。
GitLab 发布 19.5.1 补丁版本,官方将其定性为关键补丁发布,消息在 Hacker News 获得 355 点热度与 83 条评论,反映开发者社区对 GitLab 安全性的高度关注。由于公开素材未包含具体漏洞细节,文章围绕事件本身展开分析:官方罕见使用「critical」措辞,通常意味着修复涉及安全边界、权限控制或数据完整性等高风险问题;自托管实例承载源代码、CI/CD 密钥与部署凭据,一旦被攻破影响会沿流水线扩散。文章建议管理员优先确认版本与部署形态,升级前确保备份可用并在预发布环境验证,升级后检查实例健康状态与 LDAP、OAuth、Webhook 等关键集成。
事件背景:一次引发社区热议的紧急更新
GitLab 发布了 19.5.1 补丁版本,官方将其定性为「critical patch release」(关键补丁发布)。这条消息在 Hacker News 上迅速获得 355 点热度与 83 条评论,说明开发者社区对 GitLab 安全性的关注度相当高。
需要说明的是,本次公开的素材仅包含补丁发布公告的链接与社区讨论入口,官方公告的完整漏洞细节未被收录。因此本文不虚构具体 CVE 编号或攻击路径,而是围绕「关键补丁发布」这一事件本身,讨论它为什么值得 DevOps 团队立即行动。
为什么「关键补丁」值得单独讨论
GitLab 的版本发布节奏相对规律,常规的月度版本更新通常不会使用「critical」这样的措辞。一旦官方将某个补丁版本标记为关键,通常意味着修复内容涉及安全边界、权限控制或数据完整性等高风险问题。
对于自托管 GitLab 的团队来说,这类补丁的响应窗口往往非常短。代码仓库里不仅有源代码,还有 CI/CD 密钥、部署凭据、环境变量等敏感资产。一旦实例被攻破,影响会沿着流水线向下游扩散,波及生产环境。
从 Hacker News 的讨论热度看,83 条评论意味着社区在积极交流升级经验、影响范围判断和临时缓解措施。这种集体响应本身也是开源基础设施生态的一个特征:安全事件的处置速度,很大程度上取决于社区的信息共享效率。
GitLab 的版本号体系遵循语义化版本(SemVer)的变体:主版本号(如 19)表示包含破坏性变更的大版本,次版本号(如 19.5)对应月度功能迭代,而第三位补丁号(19.5.1)通常只包含缺陷修复与安全修补。正规月度发布一般是 19.5.0,随后出现的 19.5.1 属于计划外的紧急补丁,往往由已披露或即将披露的安全问题触发。理解这一命名规则有助于管理员判断:带第三位版本号的发布通常应当优先于下一次月度版本处理,因为它承载的是稳定性与安全性的修复,而非新功能。
自托管用户应该如何处理
优先确认版本与部署形态
第一步是确认当前实例的版本号与部署方式。GitLab.com 由官方托管,补丁会被统一推送;而自托管实例(Omnibus、Docker、Kubernetes Chart 等)需要管理员手动升级。不同部署形态的升级步骤差异较大,建议直接对照官方补丁发布页面中的升级说明操作,避免跳版本或遗漏数据库迁移步骤。
GitLab 的常见自托管部署形态各有升级路径。Omnibus 是官方推荐的软件包方案,通过 gitlab-ctl reconfigure 与包管理器完成升级,会自动执行数据库迁移;Docker 镜像部署需要拉取新 tag 并重建容器,注意挂载卷与配置文件需保持兼容;Kubernetes 环境一般通过 Helm Chart 升级,需关注 Chart 版本与 GitLab 版本的对应关系。此外 GitLab 官方对升级路径有「升级停靠点」约束,例如某些大版本之间必须经过指定的中间版本,跨版本跳跃可能导致迁移失败,因此在紧急补丁场景下也应遵循官方推荐路径而非直接跳到最新版。
升级前的常规检查
在关键补丁场景下,团队容易因追求速度而跳过验证。更稳妥的做法是:先确认备份可用,再在预发布环境验证升级流程,最后安排变更窗口执行生产升级。对于启用高可用架构的实例,还应关注零停机升级的限制条件。
升级后的验证
升级完成后,建议检查实例健康状态、CI Runner 连接情况以及关键集成(如 LDAP、OAuth、Webhook)是否正常。关键补丁有时会调整默认配置或权限策略,这类变化可能在升级后才暴露出来。
GitLab 的 CI/CD 密钥与凭据体系涉及多个组件:CI/CD Variables 保存在数据库并可在流水线中注入,Runner 通过注册令牌与实例建立信任关系,部署凭据(Deploy Keys、Deploy Tokens)则用于对外部仓库或环境的访问。关键补丁若涉及权限或令牌校验逻辑,升级后可能出现 Runner 掉线、变量无法解密或 Webhook 签名校验失败等现象。因此验证环节应覆盖这些敏感链路,而不只是确认登录页面可访问。
这次事件反映出的更大问题
GitLab 作为一体化 DevOps 平台,承载了从代码托管到部署的完整链路,攻击面天然较大。每一次关键补丁发布,实际上都在提醒团队:平台本身也是需要持续维护的基础设施,而不是「部署完就不用管」的工具。
对于资源有限的小团队,建议建立一套轻量的补丁响应流程——订阅官方安全公告、指定负责人、预设升级窗口。这套流程的成本不高,但在真正遇到关键补丁时能显著缩短响应时间。
小结
GitLab 19.5.1 关键补丁的发布在开发者社区引发了广泛关注。对于自托管用户,尽快确认版本、按官方指引升级、并在升级后完成验证,是当前最直接有效的应对方式。具体漏洞细节请以 GitLab 官方补丁发布页面为准。
相关推荐

Kimi K3.1实测:开源模型逼近Opus,视频生成意外抢镜
Kimi K3.1在直播实测中完成运动图形、3D渲染、小游戏与视频生成等复合任务。本文分析其2.8万亿参数MoE架构的真实表现、与Opus/GPT的体感差距,以及被官方忽略的视频生成能力,并讨论多模型并用时代的工作流变化。

Sam Altman:人生重大建议,为何仍需来自人类?
OpenAI CEO Sam Altman 谈 AI 建议的边界:AI 能劝阻冲动邮件,但人生重大建议仍应来自人类。他期待 AI 成为会反驳的资深同事,而非谄媚工具。

“黑色十月”:AI挖出史上3%严重漏洞?
Reddit 热帖称过去一个月发现了史上 3% 的严重软件漏洞,被称为「黑色十月」。本文拆解这一说法的统计口径问题,分析 AI 辅助代码审计如何加速漏洞发现,以及开发者和企业该如何应对补丁窗口缩短的挑战。