gitroots:为AI代理提供路径级GitHub访问控制
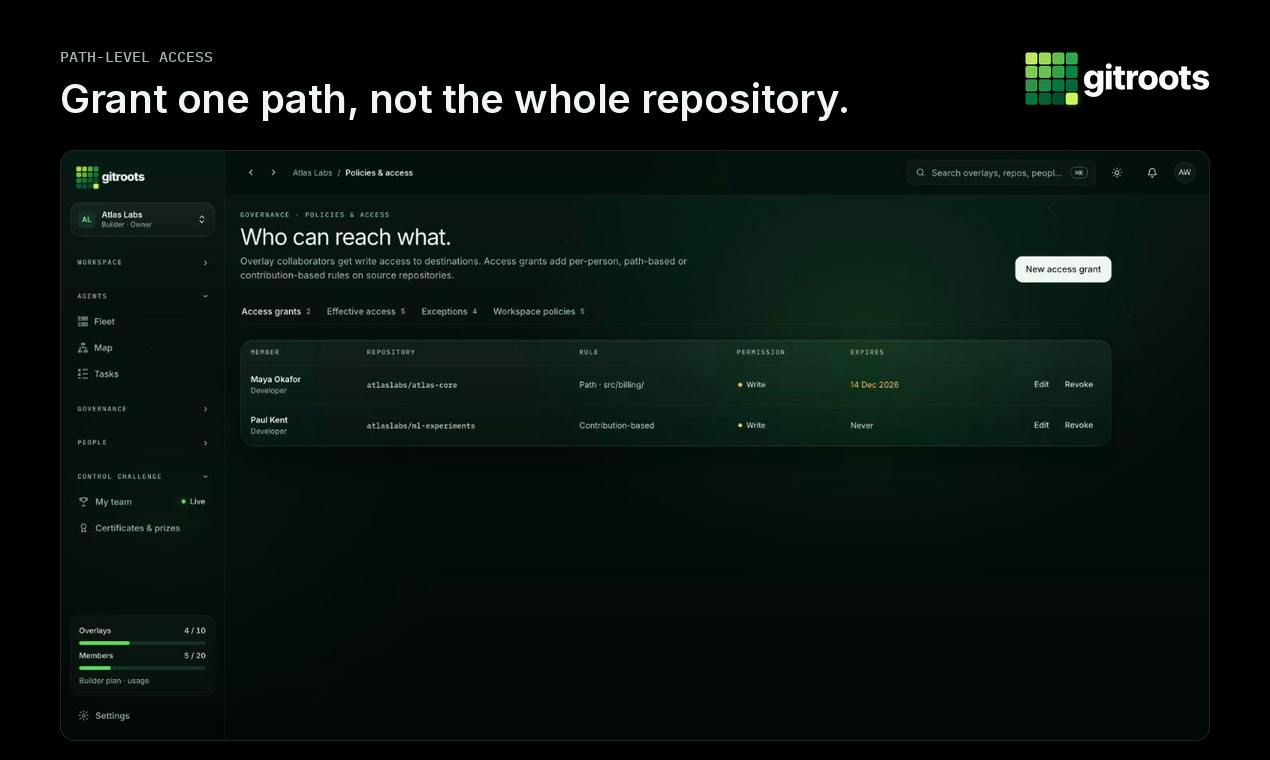
gitroots为GitHub增加路径级权限与审批审计,让AI代理安全参与代码开发。
gitroots是一款面向GitHub的治理层工具,旨在解决AI代理参与代码开发时“全有或全无”的授权困境。它在仓库内部增加路径级权限控制,使开发者或AI代理只能访问完成任务所需的特定目录或文件,而非整个仓库。所有变更需经过审批流程才能合入,并留下可搜索的审计记录,便于追溯代理行为与责任。该设计适用于多代理协作、外部贡献者等需要细粒度授权的场景。产品由Shawki Aladdin开发,尚处早期,获得55张投票、当日排名第20位,代价是配置复杂度上升,但切中了AI代理进入代码库后权限管理需下移到路径级别的现实需求。
当AI代理需要动你的代码库
让AI代理参与代码开发听起来很美好,但一个现实问题摆在眼前:一旦把仓库权限交出去,代理就能看到、改动所有文件。对于涉及敏感配置、密钥或核心业务逻辑的项目,这种“全有或全无”的授权方式显然不可接受。Product Hunt上出现的新工具gitroots,试图用路径级权限控制解决这个矛盾。
gitroots的定位是“GitHub的治理层”,核心理念很直接:每个开发者或AI代理只获得其完成任务所需的路径访问权,所有变更经过审批流程,并留下可搜索的审计记录。换句话说,你可以向AI代理开放代码库,但不必交出整个仓库的控制权。
路径级权限:把访问粒度做细
传统GitHub权限模型以仓库为单位,协作者要么能读整个仓库,要么能写整个仓库,角色划分(Read/Triage/Write/Maintain/Admin)虽然存在,但无法限定到具体目录或文件路径。gitroots在仓库内部增加了一层路径级授权:你可以指定某个代理只能访问src/agents/目录,另一个开发者只能修改docs/下的内容。
这种设计对两类场景特别有用。一是多代理协作:不同AI代理负责不同模块时,路径隔离能防止代理之间的意外干扰。二是外部贡献者或临时合作:你希望对方只接触特定部分代码,而不是整个项目。
GitHub 原生的权限模型以仓库为最小授权单位,协作者角色(Read、Triage、Write、Maintain、Admin)决定的是对整个仓库的操作能力,而非仓库内某个子目录。这种设计源于 Git 本身以仓库为边界的分布式模型,但面对 AI 代理时暴露出粒度不足的问题。路径级权限要求系统在 Git 的提交对象之外维护一套文件树级别的访问控制表,并在每次读取、写入、合并时进行校验。实现上通常需要借助 Git 钩子、代理层拦截或 GitHub App 的细粒度令牌能力,将授权判断从仓库层下移到 tree 和 blob 层。这也解释了为什么路径级控制在传统 Git 工作流中少见——它需要在版本控制语义之外叠加一层治理逻辑。
审批流与审计轨迹
权限收窄之后,变更如何合入?gitroots将代理或开发者的改动引导至审批流程。这意味着即使某个代理拥有某路径的写权限,其提交仍需经过人工或规则审批才能落地。配合可搜索的审计记录,团队可以追溯“谁在什么时候改了哪条路径、经过了谁的批准”。
对于把AI代理纳入研发流程的团队来说,审计能力往往比权限本身更重要。代理的行为需要可解释、可回溯,否则出问题时难以定位责任环节。gitroots把审批和审计作为治理层的组成部分,而不是事后补丁。
审计轨迹(audit trail)在安全治理中指按时间顺序记录所有访问与变更事件、且记录本身不可被静默篡改的日志体系。对 AI 代理而言,审计的价值在于行为可归因:代理可能批量修改文件或生成难以人工逐行复核的变更,一旦出现回归或安全事故,团队需要快速回答“哪个代理、在哪个路径、基于什么授权、由谁批准”这一串问题。可搜索性则意味着审计记录不只是日志文件,而是结构化索引,支持按路径、代理身份、时间窗口、审批人等维度检索。这与 SOC 2、ISO 27001 等合规框架中对变更管理和访问日志的要求方向一致,也是治理层工具区别于普通 CI 检查的关键能力。
安全与协作的平衡点
gitroots的取舍很明确:用更细的授权粒度换取更安全的AI协作。代价是配置复杂度上升——团队需要规划路径划分、设定审批规则、维护审计策略。对于小型项目,这种治理层可能显得冗余;但对于代码库规模大、参与方多(尤其是人和AI代理混编)的团队,路径级控制提供了传统仓库权限给不了的灵活性。
产品目前获得55张投票、排名当日第20位,分类归入开发者工具、GitHub与安全。从产品形态看,它切中的是一个正在浮现的需求:AI代理进入代码库之后,权限管理不能再停留在仓库级别。
最小权限原则(Principle of Least Privilege)是信息安全中的基础准则:任何主体只应拥有完成其任务所必需的最小访问权,且权限应随任务结束而回收。在人类开发者场景下,这一原则通常靠角色划分和定期权限复核来落地;但 AI 代理的生命周期更短、任务边界更动态,按仓库授权会天然违反最小权限——代理为改一个配置文件而获得整个仓库的写权限,攻击面被成倍放大。路径级授权把最小权限的落点从“人-仓库”细化到“主体-路径-操作”,使权限可以随代理任务临时授予、任务完成后收回,这正是 gitroots 这类治理工具试图填补的空白。
值得关注的信号
gitroots由Shawki Aladdin开发,尚属早期产品。它提出的问题比它当前的功能更值得思考:当AI代理成为代码贡献的常规参与者,最小权限原则需要落到路径级别,审批和审计需要成为默认配置而非附加项。这个方向上的工具会越来越多,gitroots是其中一个较早的尝试。
相关推荐
Jingle Jam 2026 报名开启:Lewis 用旧素材喊你组队募捐
Jingle Jam 2026 募捐报名已开放。Lewis 用旧素材剪辑成新视频,号召观众在 jingle jam.tiltify.com 建立募捐页面,支持八家慈善机构,活动于 12 月前两周举行。
Gemini 4 Neon实测:能否平替Claude Opus 5.5?
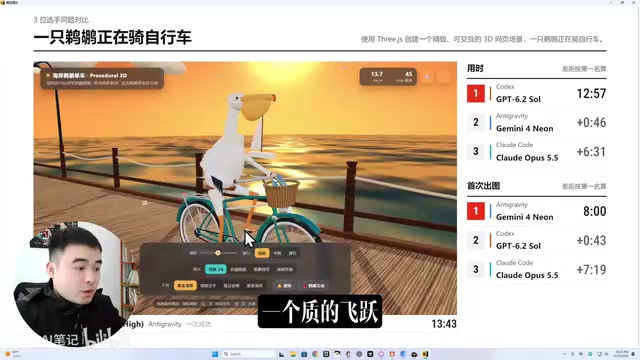
B站UP主用三款AI Agent工具同题实测Gemini 4 Neon、Claude Opus 5.5和GPT 6.2,从鹈鹕动画、3D赛车到代码生成视频,看Gemini 4 Neon能否平替Opus 5.5。
FBI警告的Artex:无自研模型的AI攻击框架如何撬开企业大门
FBI警告的开源AI攻击框架Artex没有自研模型,靠接入Claude、GPT等外部大模型驱动代理循环,把Nmap等普通工具变成自动化攻击流水线。本文梳理韩国金融业、ConnectWise、Barracuda三起真实案例,解析速度、成本与噪音三重原因,并给出暴露面清点、短时效凭据等防御要点。