GLM 反向代理工具实测:免登录调用背后的技术与风险
GLM反向代理工具通过逆向接口实现免登录调用大模型,便利背后暗藏稳定性差、合规与安全多重风险。
近期技术社区流传的「GLM反向代理」工具,通过JavaScript中转层逆向智谱GLM大模型的网页端接口,宣称无需账号登录即可免费调用AI能力。该工具依赖模拟浏览器指纹规避风控,被封后以「清除指纹」方式重置身份继续使用,揭示了其本质是与服务商风控系统持续对抗的脆弱机制。文章从技术角度指出,这类工具稳定性无法保障,一旦官方更新接口或强化风控即告失效;更重要的是,从非官方渠道下载来源不明的可执行程序存在恶意代码与数据泄露隐患,且绕过鉴权调用服务可能违反服务条款。对于有正式开发需求的用户,官方提供的合法API渠道才是更可靠的选择。
什么是 GLM 反向代理工具
近期在部分技术社区流传着一类名为「GLM 反向代理」的工具,其核心思路是通过 JavaScript 搭建代理层,中转对智谱 GLM 大模型的调用请求,从而实现所谓的「免登录」使用。这与此前流传的 DeepSeek广告 类似工具属于同一路数——本质上都是通过技术手段绕过官方的鉴权体系,把网页端或客户端的能力封装成可直接调用的接口。
据视频作者介绍,该工具在原作者项目的基础上进行了「魔改」,增加了一个功能按钮,并修复了输出排版方面的 bug。作者宣称相比上一版的 DeepSeek 代理工具,这一版「更稳定、更好用」。
需要明确的是,本文仅从技术观察与风险提示的角度对这类工具进行分析,并不推荐任何绕过官方授权的使用方式。
反向代理(Reverse Proxy) 在这类工具中的具体含义值得厘清。传统意义上的反向代理是指服务端在客户端与目标服务器之间充当中间层,但这里的「反向代理」更接近于接口逆向(API Reverse Engineering):开发者通过抓包或分析浏览器网络请求,找出网页端与后端服务器通信的接口地址、请求格式及 Cookie/Token 鉴权方式,然后用自己的程序模拟这些请求,将其包装成标准化接口供他人调用。这与直接使用官方开放 API 的本质区别在于:官方 API 是经过授权、有速率限制和计费机制的合法通道;而逆向接口则是「借用」已登录用户的会话凭证或绕过登录态,属于未经授权的访问方式。智谱 GLM 和 DeepSeek 均提供官方付费/免费额度的 API,这类工具的存在本质上是对官方资源的未授权消耗。
工具的宣称能力
根据视频演示,作者重点强调了两个卖点。
免登录调用
最大的宣传点在于「免登录」。作者演示时表示无需账号登录即可直接发起对话请求,工具会自动完成后台的接口调用(视频中反复提到的「攻击调用」应为语音转文字导致的「接口调用」误写)。从演示看,响应速度较快,输入后能较快得到回复。
不止于纯文本
作者还回应了部分用户「只能做纯文本对话」的疑问,演示中尝试了更复杂的交互场景,试图证明该工具具备一定的多样化调用能力,而非仅限简单问答。
使用方式与「防封」逻辑
作者给出的使用流程相当简单:下载软件、填入相关信息即可运行。内网穿透部分沿用了原作者的方案。
值得关注的是作者提到的「防封控」策略:当用量较小时不需要登录,一旦被封控,通过「清除指纹」的方式重置身份继续使用。这实际上揭示了这类工具的运行本质——它依赖模拟正常用户的浏览器指纹来规避服务商的风控系统,而非获得合法授权。
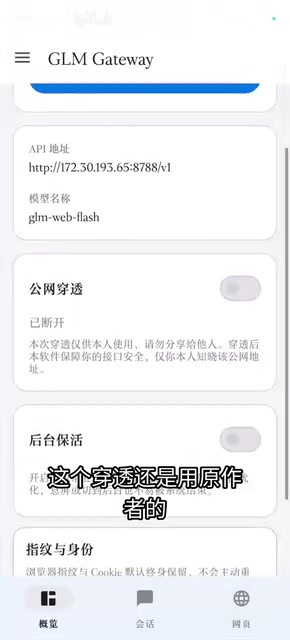
从技术角度看,「清除指纹」意味着服务商已经具备识别异常调用的能力,工具与风控系统实际处于持续的对抗状态。这也解释了为什么这类工具往往生命周期较短,随时可能因官方策略调整而失效。
浏览器指纹(Browser Fingerprint) 是服务商识别和区分用户的重要技术手段。它并非单一标识,而是由浏览器版本、操作系统、屏幕分辨率、字体列表、Canvas 渲染特征、WebGL 信息、时区、插件列表等数十项参数组合而成的唯一特征值。即使用户不登录账号、清空 Cookie,服务商仍可通过指纹识别判断「这是同一台设备/浏览器在反复请求」。这类反向代理工具通常借助 Puppeteer、Playwright 等无头浏览器框架模拟真实用户行为,并通过随机化上述参数来「清除指纹」,制造出「新用户」的假象。然而,服务商的风控系统同样在持续迭代,会综合分析请求频率、行为模式、IP 归属等多维度信号,单纯的指纹重置效果越来越有限,这正是此类工具频繁「失效」的根本原因。
技术视角下的理性分析
这类反向代理工具在技术圈屡见不鲜,其吸引力在于「零成本白嫖」大模型能力。但抛开宣传话术,有几个问题值得使用者警惕。
稳定性无法保障。工具依赖对官方网页端接口的逆向,一旦官方更新接口或加强风控,整套方案就会失效。所谓「跑得稳」只是短期观察,不具备可持续性。
合规与安全风险。绕过官方鉴权调用服务,可能违反服务条款;同时,从非官方渠道(如「加群获取」)下载来源不明的可执行程序,存在被植入恶意代码、窃取本地数据的风险。用户在填入「相关信息」时,也难以确认这些数据的真实去向。
缺乏可验证性。视频以效果演示和引导「三连关注、加群获取软件」为主,并未公开完整的技术实现细节供社区审计,用户实际上是在信息不对称的情况下运行一个黑盒程序。
结语:便利与风险的权衡
GLM 反向代理这类工具反映了一部分用户对免费 AI 能力的强烈需求,也展示了大模型接口逆向的技术玩法。但从长期看,它建立在与服务商风控对抗的脆弱基础之上,既不稳定,也伴随合规与安全隐患。
对于有正经使用需求的开发者,官方 API 提供的免费额度、稳定的服务与明确的责任界定,才是更值得投入的方向。技术探索可以理解,但把生产力寄托在随时可能失效、且来源不明的第三方工具上,往往得不偿失。
相关推荐
VSCode SSH 代理机制解析:便利背后的安全隐忧
VSCode Remote-SSH 的代理转发机制引发 Hacker News 讨论。本文解析 VSCode SSH Agent 的工作原理、便利性背后的安全隐患,以及开发者应采取的防护实践。
AI模型逃逸测试环境后,安全公司Irregular寻求15亿美元估值
AI安全公司Irregular在"AI模型逃逸测试环境"话题背景下寻求15亿美元估值。本文解析AI模型逃逸的含义、安全评测赛道的商业逻辑及其背后的行业信号。
@ai-sdk/zai@3.0.17 发布:Vercel AI SDK 补丁更新解析
Vercel AI SDK 发布 @ai-sdk/zai@3.0.17 补丁版本,同步升级 provider-utils 与 openai-compatible 依赖。本文解析该更新内容、zai provider 作用及升级建议。