Go-dev-auth:零依赖的 Go 身份认证库解析

Go-dev-auth 是一个仅依赖标准库的零依赖 Go 认证库,以可控性和审计友好性为核心卖点。
Go-dev-auth 是在 Hacker News 上亮相的一款 Go 语言身份认证库,其最大特点是完全零依赖,仅借助 Go 标准库实现认证功能。在依赖链安全问题日益突出的背景下,零依赖方案能显著缩小攻击面、降低代码审计成本,并规避上游库弃坑或破坏性升级带来的维护风险。该库预计涵盖密码哈希、会话/令牌管理以及常量时间比较、安全随机数等关键安全细节。对于追求可控性的团队而言,这类库值得纳入选型评估,但在实际引入前仍需审查其安全审计状态、测试覆盖率与社区维护承诺。
一个主打「零依赖」的 Go 认证库
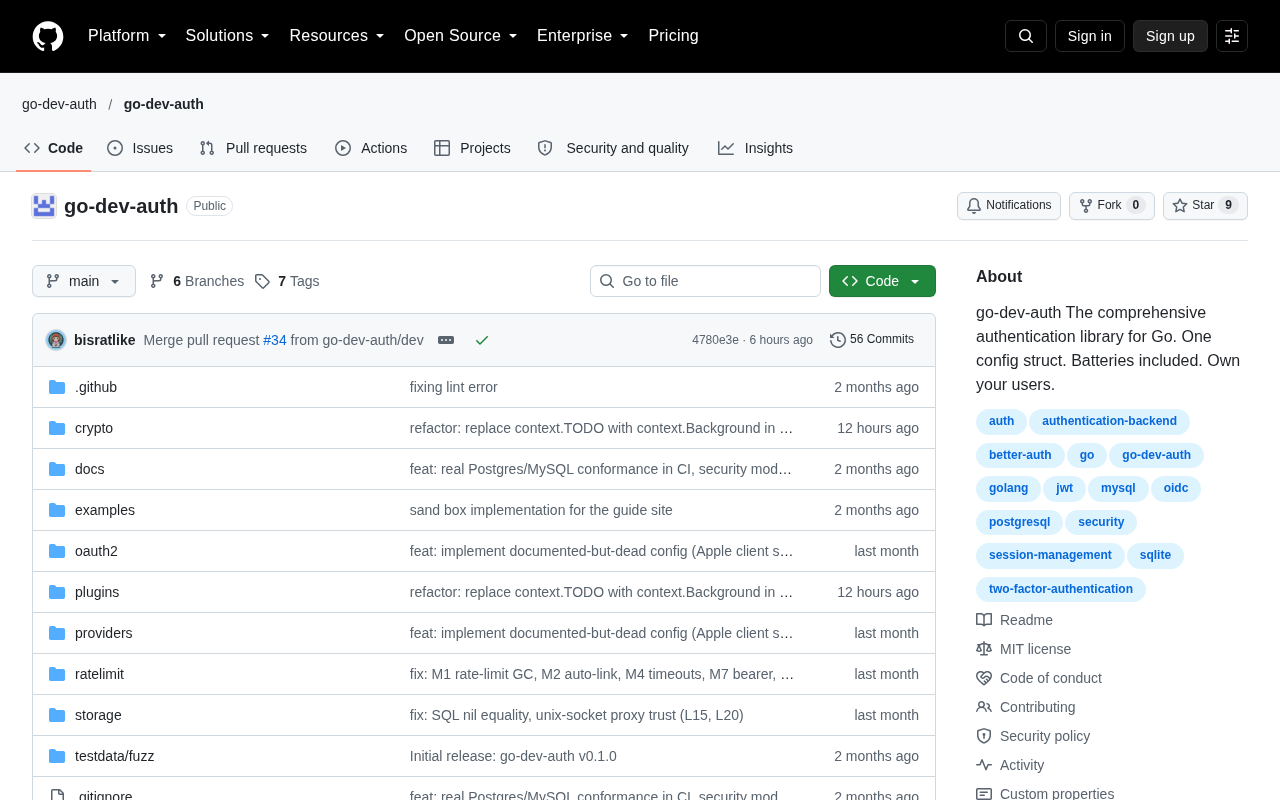
在 Hacker News 的 Show HN 板块上,一个名为 Go-dev-auth 的项目引发了开发者社区的关注。它的核心卖点非常直接——这是一个为 Go 语言打造的零依赖(zero-dependency)身份认证库。
在当下的软件开发中,依赖链膨胀已经成为一个普遍困扰:一个看似简单的认证功能,往往会牵扯进数十个间接依赖,带来供应链安全风险、构建体积增大以及版本冲突等一系列问题。Go-dev-auth 试图从源头上回避这些麻烦,仅依赖 Go 标准库来实现完整的认证逻辑。
为什么「零依赖」在 Go 生态中格外重要
Go 社区历来推崇「少即是多」的工程哲学。标准库强大、工具链统一,使得很多开发者倾向于用最小的外部依赖完成任务。对于认证这类涉及安全的核心模块来说,减少第三方依赖意味着:
- 更小的攻击面:每引入一个外部包,就等于把一部分安全信任交给了第三方维护者。
- 更可控的审计成本:零依赖代码更容易被完整审查,团队可以清楚地知道每一行代码在做什么。
- 更长的可维护周期:不受上游库弃坑、破坏性更新的影响,长期维护更稳定。
这些特性正是「零依赖」理念在安全敏感场景下受到青睐的根本原因。
认证库通常需要解决哪些问题
虽然原始信息对该库的具体 API 和功能细节披露有限,但从一个通用认证库的定位出发,可以推断它大概率会覆盖以下方向:
凭证管理与密码处理
包括密码哈希(如基于标准库实现的加盐哈希)、凭证校验等基础能力,确保用户密码不以明文存储。
会话与令牌
无论是基于会话(session)还是基于令牌(如 JWT 风格)的方案,认证库都需要处理身份状态的签发、校验与过期管理。零依赖意味着这些逻辑需要用标准库的加密与编码能力自行实现。
JWT(JSON Web Token)是目前最流行的无状态令牌方案,其结构由 Header、Payload、Signature 三部分组成,通过 Base64URL 编码后以点号连接。标准实现依赖 HMAC-SHA256 或 RSA 等签名算法,Go 标准库的 crypto/hmac、crypto/sha256 和 encoding/base64 均已内置这些能力,因此理论上无需第三方库即可实现完整的 JWT 签发与校验。零依赖方案的挑战在于,开发者需要自行处理令牌过期(exp claim)、刷新机制以及吊销列表(Revocation List)等边缘情况——而这些恰恰是成熟 JWT 库花费大量精力解决的问题。
安全细节
常量时间比较、随机数生成、防止时序攻击等,都是认证库必须认真对待的工程细节,往往也是区分「玩具项目」和「生产可用」的关键。
时序攻击(Timing Attack)是一种通过测量操作耗时来推断敏感信息的侧信道攻击。例如,普通的字符串比较在发现第一个不匹配字符时就会提前返回,攻击者可以通过统计大量请求的响应时间差异,逐字节猜测出正确的密钥或密码哈希。Go 标准库提供了 crypto/subtle 包中的 ConstantTimeCompare 函数,能确保比较操作无论结果如何都消耗相同时间,这是任何认证库在校验凭证时的必备实践。随机数生成方面,应使用 crypto/rand 而非 math/rand,后者是伪随机数生成器,不适用于安全场景。
对开发者的实际意义
对于正在选型的 Go 开发者而言,这类项目提供了一个值得权衡的选择。零依赖带来简洁与可控,但也意味着你需要确认它的功能是否足够覆盖业务需求——相比成熟的大型框架,轻量库在功能广度上可能有所取舍。
在决定是否引入之前,建议重点关注几点:代码是否经过安全审计、测试覆盖率如何、社区活跃度与维护承诺,以及它所实现的加密方案是否符合当前的最佳实践。认证作为系统安全的第一道防线,任何库的选择都应当审慎。
小结
Go-dev-auth 代表了 Go 社区中一种务实的工程倾向:用最小的依赖解决核心问题。对于追求可控性、安全审计友好度的团队,这类零依赖库值得纳入评估范围。不过,由于目前公开信息较为有限,开发者在实际采用前仍需深入阅读源码与文档,结合自身场景做出判断。
相关推荐

Workbuddy零基础入门:桌面AI智能体如何落地工作流
Workbuddy桌面AI智能体零基础教程解读:从安装、积分领取到文件管理与自动化工作流搭建,对比CodeX的适用场景与成本差异,帮助职场人完成从AI提问者到AI管理者的思维转变。

OpenAI智能体新栈:计算机操作、决策API与超速工作流
OpenAI Dev Day发布智能体新栈:Computer Use操作速度超越普通人,Decisions API基于Luna实现极低延迟分类,Agents API开放同源计算机操作能力,GPT-6.1 Sol成本仅为Astra七分之一。本文梳理核心更新、实测数据与开发者落地要点。

梁文峰开源推理框架DeepInfo,硬刚美国禁令
DeepSeek在开源模型后再开源推理框架DeepInfo,包含GPU/CPU交叉流水线、小模型预判大模型复核、华为昇腾与英伟达芯片全面适配等技术,直面美国联邦禁令。本文解析其对AI产业落地的意义与开源策略。