Google AI Studio 一键集成 Firebase:Android AI 应用安全开发新范式

Google AI Studio 自动配置 Firebase AI Logic 与 App Check,让 Android 应用无需硬编码密钥即可安全调用 Gemini。
Google AI Studio 最新更新将 Android 应用集成生成式 AI 的流程压缩为几次点击。文章指出,Android APK 作为客户端二进制,硬编码 Gemini API Key 存在被反编译提取并滥用配额的风险,因此需要 Firebase AI Logic 与 App Check 组合:前者让客户端 SDK 直接调用模型而不暴露密钥,后者验证请求来自真实未篡改的应用实例。过去手动配置 App Check 调试令牌极为繁琐,而 AI Studio 现在自动预配 App Check、后台管理调试令牌,并在发布 release 版本时自动切换到 reCAPTCHA Enterprise 生产认证。演示应用通过单条提示词生成,集成 Google 登录、图像生成和全部安全配置,开发者无需进入 Firebase 控制台或编写配置代码。
构建一个带生成式 AI 功能的 Android 应用,过去意味着要花大半天时间接 SDK、锁 API Key、翻 logcat 找调试令牌。Google AI Studio 的最新更新把这个流程压缩成了几次点击。
为什么 Android 应用比 Web 应用更危险
在 Google AI Studio 里构建 Web 应用时,Gemini API 调用运行在 Cloud Run 上的服务端运行时中,API Key 始终留在服务器端,浏览器无法接触。
Android 应用则是以 APK 形式直接分发到用户设备上的客户端二进制。如果把原始 Gemini 开发者 API Key 硬编码进 APK,任何人都可以反编译二进制、提取 Key,然后滥用你的 API 配额或计费账户。这是客户端 AI 应用面临的根本性安全约束。
据 YouTube 频道 Rosario 的演示视频,这一问题的解法是 Firebase AI Logic 与 Firebase App Check 的组合:AI Logic 让 Android 代码通过客户端 SDK 直接调用 Gemini 模型,无需在应用中嵌入原始 API Key;App Check 则验证每一个请求确实来自真实、未被篡改的应用实例。
Firebase AI Logic 是 Firebase 于 2025 年推出的客户端 SDK 层,专门用于从移动端和 Web 前端安全调用 Gemini 模型。它并非简单代理,而是在客户端与 Gemini API 之间建立一条受控通道:SDK 不持有原始开发者 API Key,而是通过 Firebase 项目身份和 App Check 令牌完成鉴权,请求经 Google 后端验证后才转发给模型。这样即使 APK 被反编译,攻击者也无法提取可复用的长期密钥。AI Logic 同时封装了模型版本选择、流式响应、多模态输入等调用细节,开发者只需在代码中指定模型别名(如演示中的 nano banana 2.1)即可发起推理,无需自行拼接 REST 请求或管理令牌刷新。
手动配置 App Check 的痛点
在 Android 上手动配置 Firebase App Check 的流程相当繁琐:安装 debug provider、运行应用、在 logcat 中翻找调试密钥、复制令牌、打开 Firebase 控制台粘贴到 App Check 设置中——做完这一切,第一个 AI 请求才能跑通。
Google AI Studio 此前的 Firebase 集成已经覆盖 Cloud Firestore 和 Firebase Authentication,支持在几次点击内为 Web 和 Android 应用添加持久化存储与 Google 登录。本次更新将集成推进到 Gemini 模型调用层面,并且自动完成 App Check 的配置。
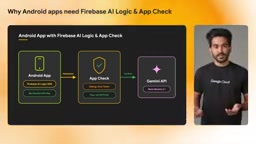
Firebase App Check 是一套应用实例认证机制,用于确认发往后端(包括 Gemini)的请求来自真实、未被篡改的应用,而非脚本、模拟器或重打包的伪造客户端。在 Android 上它通过 Play Integrity API 实现:应用启动时向 Google Play 服务请求一个完整性令牌,该令牌证明当前安装包与 Play 商店签名一致且运行环境未被 root 或注入。调试阶段无法通过 Play Integrity 验证,因此 App Check 提供 debug provider,生成一个调试令牌供开发者手动注册到 Firebase 控制台白名单。生产环境则使用 reCAPTCHA Enterprise(Web)或 Play Integrity(Android)作为正式 provider。App Check 令牌会附加在每个 Firebase 请求上,后端校验失败即拒绝,从而阻断密钥泄露后的滥用路径。
自动化的关键:调试令牌与生产环境切换
这次更新最省事的部分在于:Google AI Studio 自动预配 App Check,开发者不再需要手动把 debug token 添加到 Firebase 控制台,AI Studio 在后台代为管理。无论是在 AI Studio 模拟器中预览应用,还是分发给受信任用户安装,生成式 AI 功能都能即刻运行,既不会暴露密钥,也不需要复制粘贴调试令牌。
发布阶段同样无需手动干预。为 Google Play 构建 release 版本时,集成会自动从调试令牌切换到 reCAPTCHA Enterprise 进行生产环境认证,使用预配置的 site key,不需要手动设置 App Check provider。
reCAPTCHA Enterprise 是 Google 面向企业的高级人机验证服务,与免费版 reCAPTCHA v3 不同,它提供基于风险评分的无感验证和更细粒度的管理控制台。在 Firebase App Check 的 Web 与 Android 混合场景中,reCAPTCHA Enterprise 被用作生产环境 provider:每个请求携带由 site key 签发的令牌,Google 后端验证令牌有效性并评估请求风险。AI Studio 在构建 release 版本时预配置了 site key,因此开发者无需在 Google Cloud 控制台手动创建密钥或绑定域名。需要注意的是,Android 原生应用的生产认证主要依赖 Play Integrity,reCAPTCHA Enterprise 更多用于 WebView 或跨平台场景;AI Studio 的自动化将这层差异对开发者透明化。
实战演示:一个 Halloween 换装应用
视频作者用一个提示词构建了演示应用:用户通过 Google 账号登录、拍摄自拍,应用调用 Firebase AI Logic 的 Gemini 模型生成穿着最适合该用户的 Halloween 服装的图像。整个应用使用 Firebase Authentication 的 Google 登录和 Firebase AI Logic(nano banana 2.1)构建。
生成过程中,Google AI Studio 会显示 Firebase 集成卡片,点击启用后,代理在后台完成一系列操作:配置 Google 登录、启用 Firebase AI Logic、强制启用 Firebase App Check、向应用添加 google-services.json、生成全部代码。
演示中,作者登录 Google 账号、拍摄自拍、点击“找出我的 Halloween 服装”,结果直接生成。整个过程没有进 Firebase 控制台注册 debug token,没有研究 API 调用方式,也没有写代码。
如果后续需要监控 Gemini 用量、检查认证请求或管理认证 provider,在 Firebase 控制台中找到标记为 AI Studio 的项目即可,所有内容都归类在 Authentication、AI Logic 和 App Check 之下。
对开发者的意义
这次集成的价值不在于新增了某个模型能力,而在于把“安全地调用 Gemini”这件事从工程负担变成了默认行为。对于独立开发者和快速原型场景,过去需要半天配置的工作被压缩到提示词驱动的生成流程中;对于要上架 Google Play 的应用,生产环境的 App Check 认证也自动就位。
客户端 AI 应用的安全基线——密钥不落地、请求可认证——正在从“最佳实践”变成“开箱即用”。这可能会显著降低 Android 端生成式 AI 应用的入门门槛,也会让更多原本因为安全配置复杂而放弃的创意快速落地。
相关推荐

Gemini 4 Neon评测:跑分比肩Carbon,API定价与额度解析
Google Gemini 4 Neon正式上线,跑分紧咬Carbon,API定价3/15为Hydrogen两倍。本文汇总B站UP主实测:Neon可平替90% Carbon场景,AntiGravity中额度消耗仅为Carbon三分之一,并解析订阅渠道限制与2API封号风险。

Gemini 4 Helium或将至?Google订阅限制松绑信号
Google团队成员预告发布将继续,社区推测Gemini 4 Helium(Flash Lite)或成下一款模型;订阅封禁争议获回应,产品负责人以「Soon」暗示可能开放限制。本文梳理Gemini动向、OpenAI Coding Agent与风险管理、豆包实时音视频API及算力商业动态。

AI辅助React开发实战:视频应用优化与错误处理
14年经验开发者演示如何用AI辅助优化React视频应用:通过ImageKit将视频从80MB压缩至5MB(约94%),并实现可靠的错误处理与重试机制。包含与AI协作的规划、代码理解和验证方法。