GPT-6 Astra破解一战德军无线电密码:AI推理能力新突破
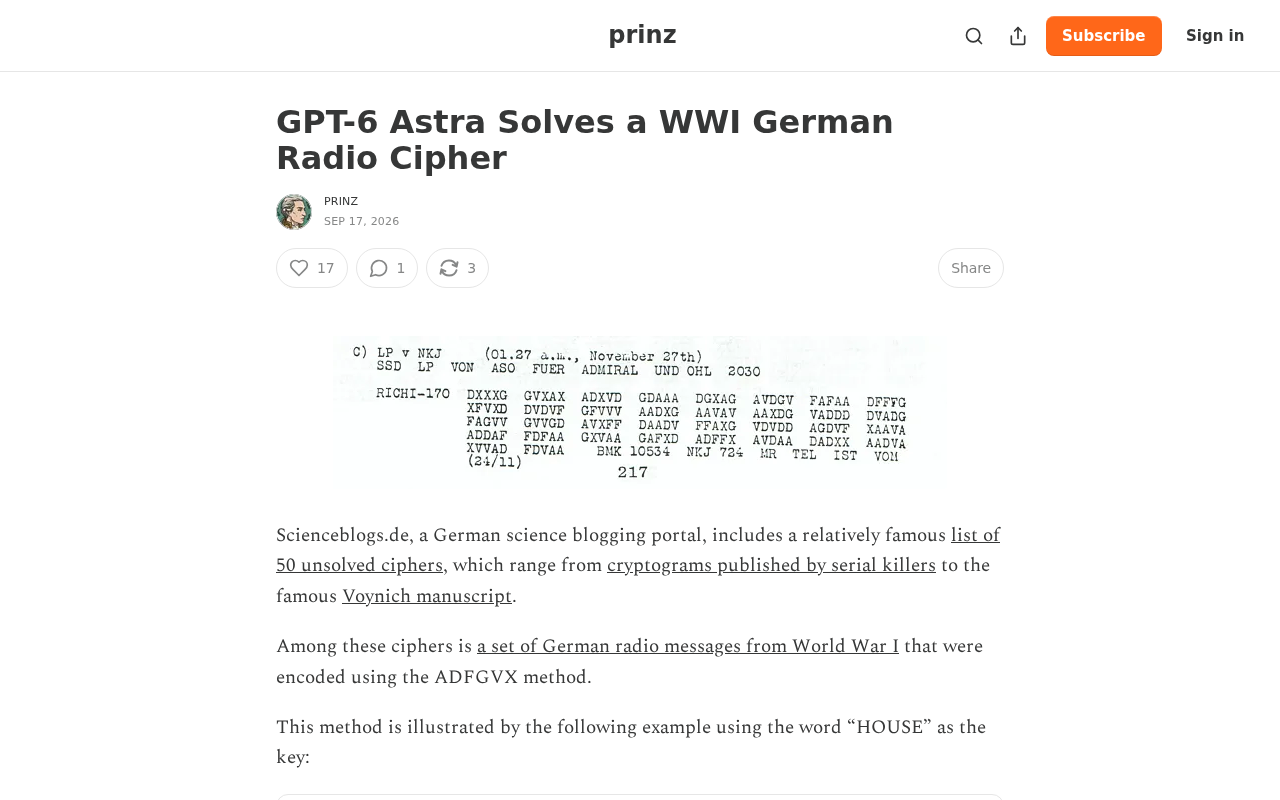
GPT-6 Astra据称破解一战德军密码,展示大模型跨域推理潜力,但可复现性与训练数据泄漏问题仍存争议。
Hacker News上的一则帖子称,OpenAI新模型GPT-6 Astra成功破解了一份一战时期的德军无线电密码,引发技术社区讨论。文章梳理了一战德军密码(替换、换位及密码本系统)的历史背景与破译难点,分析了大语言模型完成此类任务所需的多语言历史语境理解、多步符号推理与假设验证能力。社区的核心质疑集中在三点:破译过程能否独立复现、模型是否只是从训练数据中检索了已知答案、以及该密码的真实难度。文章同时明确指出,大模型破解手工密码与破解AES、RSA等现代加密标准是两个完全不同性质的问题,不应过度解读为安全威胁,但该能力对历史研究与古文献解读具有实际应用价值。
事件概览
一则在 Hacker News 上引发讨论的消息称,OpenAI 新一代模型 GPT-6 Astra 成功破解了一份来自第一次世界大战时期的德军无线电密码。这条帖子获得了 58 个点赞和 21 条评论,反映出技术社区对大模型在历史密码分析领域应用潜力的浓厚兴趣。
对于长期关注密码学与人工智能交叉领域的人来说,这类案例的意义并不仅仅在于"解出了一段旧密码",而在于它展示了大语言模型在符号推理、模式识别和历史语境理解上的综合能力。
说明:本文基于 Hacker News 上的有限公开信息撰写,原帖细节较少,部分技术推断为编辑补充的背景分析,读者需结合更多一手资料判断。
一战德军密码的历史背景
第一次世界大战是无线电通信与密码破译真正进入现代战争舞台的时期。德军广泛使用无线电传递作战指令,而这些信号也成为协约国情报机构截获与破译的重点目标。
当时的加密方式
一战时期的德军密码通常采用替换密码、换位密码,以及基于密码本(codebook)的编码系统。这些方法在当时依赖人工加密与解密,破译则高度依赖数学家、语言学家与情报人员的协作。著名的"齐默曼电报"事件便是这一时期密码破译改变战争走向的典型案例。
齐默曼电报事件发生于1917年1月,德国外交部长阿图尔·齐默曼通过无线电向墨西哥发送加密电报,内容是邀请墨西哥与德国结盟、共同对抗美国。该电报使用的是德国外交密码ADFGVX的前身系统,被英国情报机构"40号房间"(Room 40)截获并破译。破译工作由密码学家尼格尔·德格雷和蒙塔古·贝尔福特完成,历时数周。电报内容随后被透露给美国政府,直接推动了美国于同年4月对德宣战,是密码破译改变历史进程的最具代表性案例之一。ADFGVX密码本身结合了替换与换位两种加密机制,在当时被认为相当难以破解,却因情报与数学分析的结合而告破。
破译的难点
历史密码破译面临多重挑战:密文可能存在传输错误与噪声、缺乏完整的密码本、语言为特定历史时期的德语(含军事术语与缩写),且样本量往往有限。这些因素使得传统的频率分析等方法可能失效,需要结合语境与领域知识进行推断。
GPT-6 Astra 的能力意味着什么
如果一个通用大语言模型能够破解这类历史密码,说明它具备了几项关键能力的融合。
多语言与历史语境理解
破译一战德军密码需要模型理解历史德语的词汇、语法结构乃至军事通信惯例。这正是大语言模型训练语料广度带来的优势——它可以调用海量历史文本知识来判断解密结果是否"讲得通"。
符号推理与假设检验
密码破译本质上是一个搜索与验证的过程:提出可能的密钥或替换规则,检验解出的明文是否合理,再迭代修正。较新的推理型模型在这类需要多步逻辑与自我校验的任务上表现出明显进步,这也是 GPT-6 Astra 能够胜任此类任务的可能原因。
与专业工具的对比
值得思考的是,专用密码分析工具在特定类型密码上仍可能优于通用模型。大模型的优势在于其通用性——无需为每种密码单独编程,就能通过自然语言交互完成从假设到验证的全过程。这种"零样本"或"少样本"破译能力,才是真正引发社区关注的核心。
社区讨论的关注点
从 Hacker News 的讨论热度可以看出,技术社区对这类演示既感兴趣又保持审慎。常见的讨论方向包括:
- 可复现性:破译过程是否可以被独立验证,还是依赖特定的提示词与运气。
- 数据泄漏风险:该密文的答案是否已经存在于模型训练数据中,导致"破解"实际上是"记忆检索"。
- 难度评估:这份密码在历史密码学中属于何种难度级别,破解它到底需要多强的推理能力。
这些质疑是健康的。任何关于 AI 破解密码的宣称,都应当区分"真正的推理破译"与"从训练数据中回忆答案"这两种截然不同的情况。
潜在应用与局限
历史研究与考古学
如果大模型确实具备破译历史密码的能力,它可能成为历史学家和密码学研究者的有力助手,帮助解读尚未破译的历史文献、加密日记或未知手稿。
现实的边界
需要清醒认识到,现代加密标准(如 AES、RSA)的安全性建立在计算复杂度之上,而非语言模式或历史语境。大语言模型破解一战手工密码,与破解现代密码学是两个完全不同量级的问题。前者是模式与语境推理,后者需要天文数字级的算力或算法突破。因此这类演示不应被过度解读为对现代加密安全的威胁。
AES(高级加密标准)和RSA是现代密码学的两大基石。AES是对称加密算法,密钥长度为128、192或256位,其安全性来源于有限域上的数学运算,暴力破解256位AES需要尝试2²⁵⁶种可能,以现有算力无法在宇宙年龄内完成。RSA是非对称加密算法,其安全性依赖大整数质因数分解的计算困难性。这两种算法均无已知的语言模式或语境线索可供利用,语言模型所擅长的自然语言理解与概率推断在此完全无用武之地。相比之下,一战手工密码的密钥空间极为有限,且密文本身携带统计规律(如字母频率分布),属于信息论层面的"弱加密"。两者之间的差距不是量级而是本质类型的不同。
结语
GPT-6 Astra 破解一战德军密码这一案例,无论其具体细节如何,都为观察大语言模型的推理边界提供了一个有趣的切口。它既展示了通用模型在跨领域符号推理上的潜力,也提醒我们在评估这类宣称时保持科学的怀疑态度——真正的价值在于可复现、可验证的能力,而非单次演示的惊艳效果。
随着推理型模型的持续演进,AI 在历史密码分析、古文字解读等专业领域的应用值得持续关注。
背景补充
训练数据泄漏(Training Data Leakage)是评估大语言模型真实推理能力时最关键的方法论问题之一。如果某份历史密码的明文解答已经以任何形式出现在模型的预训练语料库中——例如学术论文、维基百科条目、历史档案数字化文本——那么模型给出正确答案的行为本质上是模式匹配或记忆检索,而非现场推理。区分这两者的常用方法包括:使用从未公开发表过的新密文进行测试、要求模型逐步展示推理过程并人工验证每一步的逻辑自洽性,以及对同类但细节不同的密码进行多次独立测试以观察泛化能力。目前该案例尚缺乏此类严格验证,这也是社区持审慎态度的核心原因。
相关推荐
Vibe Coding实战:培养产品思维,用AI把日常需求变成能变现的APP
Vibe Coding系列教程第二篇,讲解独立开发者如何培养产品思维、从模仿与生活痛点中发现需求,并用AI Agent自动化调研流程,快速判断一个APP创意是否值得投入开发与变现。
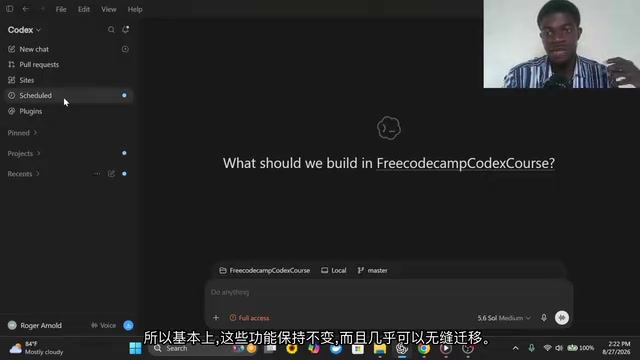
OpenAI Codex 上手指南:用AI代理构建并部署应用
OpenAI Codex 速成课中文整理:从安装、价格套餐、插件与自动化,到 Plan/Go 命令、技能系统,并实战演示用声控 Flappy Bird 游戏走通构建与部署全流程,帮你真正上手这款自主 AI 编码代理。
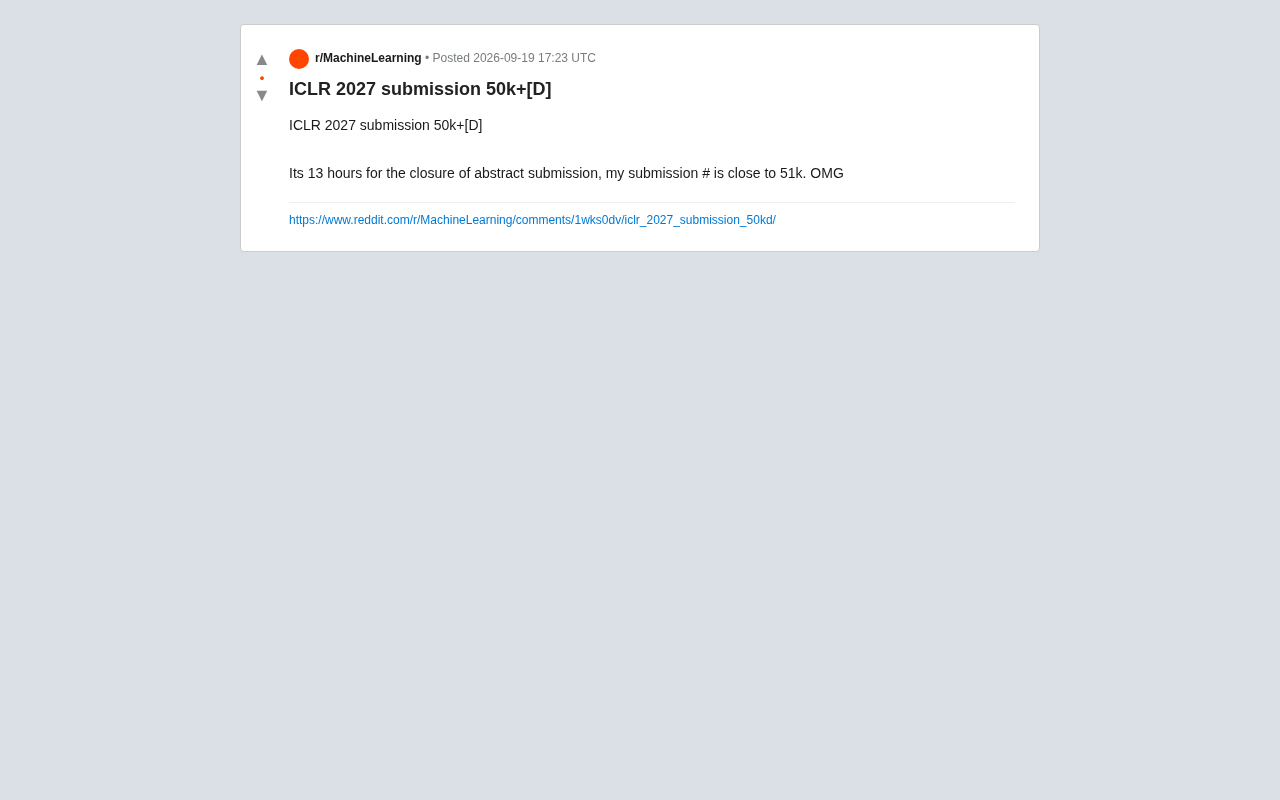
ICLR投稿量突破5万:AI顶会为何持续爆炸式增长
ICLR 投稿编号逼近 5.1 万引发 Reddit 热议。本文分析 AI 顶会投稿量爆炸式增长的原因、对评审系统的压力,以及数字背后的行业信号与反思。