谷歌Messages上线AI防诈:云端大模型识别诈骗短信

谷歌为Google Messages引入云端AI增强防诈功能,把诈骗检测从设备端迁移到云端并升级为Android系统级能力。
谷歌正在为Google Messages推出名为“增强保护”的新诈骗防护设置,核心是把此前依赖设备端的Scam Detection迁移到云端AI模型,借助更大模型和更新的诈骗样本库提升识别覆盖面。该功能将在未来数周内滚动推送,属于渐进式灰度发布。报道还指出,这并非只针对单一App,而是Android层一揽子防护工具的一部分,说明谷歌的防诈策略正从单App打补丁转向系统级能力。云端方案能利用群体数据发现新型诈骗模板,但消息内容需离开设备,存在隐私权衡,因此功能设计为可选开关。文章强调,AI防诈真正的难点不在模型能力,而在误报控制——诈骗与正常营销、通知之间的边界模糊。
移动诈骗短信已经成为全球用户最常见的骚扰形式之一,而谷歌正在用AI正面回应这个问题。据RSS来源报道,Android正在为Google Messages引入新的诈骗防护功能,核心是一套基于云端AI的"增强保护"(enhanced protection)设置,目标是在用户点击链接、回复消息之前就识别并拦截潜在的诈骗行为。
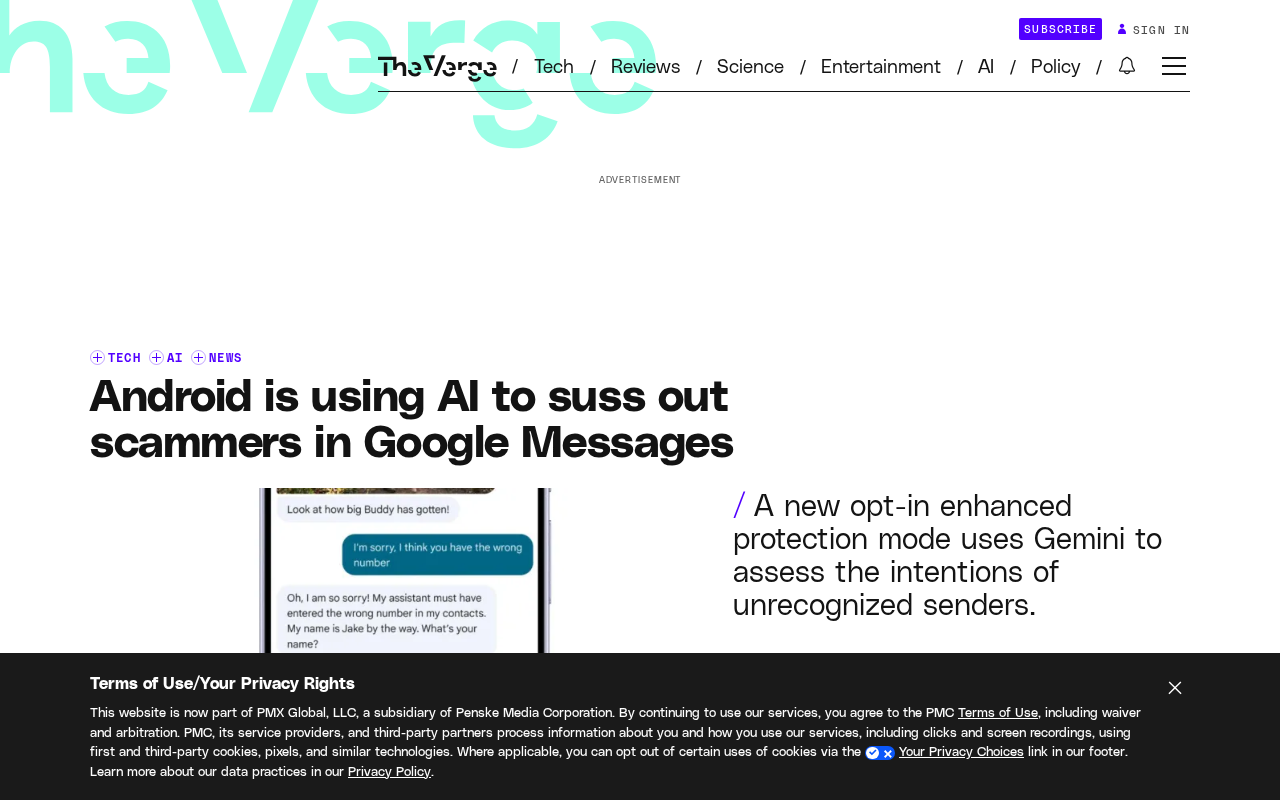
从设备端到云端:Scam Detection的升级路径
Google Messages此前的"Scam Detection"(诈骗检测)功能已经具备了初步的本地识别能力,主要依赖设备端的规则和轻量模型来判断可疑消息。但设备端算力有限,面对不断变形的诈骗话术和新型钓鱼模板,识别准确率容易打折扣。
此次推出的"enhanced protection"设置,最大的变化在于把判断逻辑迁移到云端。报道提到,新功能"taps into cloud-based"能力——这意味着Google Messages可以将可疑消息的相关特征上传到云端模型进行分析,借助更大规模的模型和更及时更新的诈骗样本库,提升识别覆盖面。
这种架构上的取舍值得注意。云端AI的优势是模型更大、更新更快、能跨用户发现新型诈骗模式;代价则是消息内容需要离开设备,对隐私敏感的用户来说需要主动权衡。谷歌将这一功能设计为可选设置而非默认开启,某种程度上也是对这一顾虑的回应。
设备端AI与云端AI的核心差异在于算力与数据的边界。设备端模型(on-device model)运行在手机本地,通常体积被压缩到几十到几百兆字节,依赖固定规则和轻量神经网络,优点是延迟低、数据不出设备、离线可用;缺点是模型容量小、更新需随系统或App版本发布,面对快速变形的诈骗话术容易滞后。云端模型则可以达到数十亿甚至更大参数规模,且样本库可以小时级更新,能够跨用户聚合信号、发现新兴诈骗模板。代价是推理需要网络连接,且消息特征或内容必须上传到服务器,带来隐私与合规成本。谷歌此次把判断逻辑从前者迁移到后者,本质上是用隐私换识别率,因此才将功能设计为可选项而非默认开启。
诈骗防护正在变成系统级能力
报道中还提到,这次更新并非只针对Google Messages一款应用,而是"additional safeguarding tools"的一部分,也就是Android层面的一揽子防护工具。这说明谷歌的策略正在从"单个App打补丁"转向"系统级防诈基础能力"。
这个转变有现实背景。诈骗短信的入口不只是短信App,还包括RCS、第三方通讯工具、甚至通知栏里的伪装推送。如果防护能力只做在Messages里,诈骗者只要换一个通道就能绕开。把防护下沉到Android系统层,才能覆盖更多攻击面。
从产品节奏看,"enhanced protection"设置将在"coming weeks"内陆续推送,属于渐进式灰度发布,而非一次性全量上线。这种节奏通常用于观察误报率和用户反馈,再决定是否扩大覆盖范围。
RCS(Rich Communication Services) 是传统短信(SMS)的升级版协议,支持已读回执、输入状态、高清图片与群聊等类似即时通讯的功能,目前已被Google Messages作为默认消息协议推广。相比SMS,RCS的消息内容更丰富、可携带链接与富媒体卡片,这也让它成为诈骗者新的攻击载体——伪装成品牌官方账号、发送带按钮的钓鱼卡片在RCS上比纯文本短信更逼真。这正是谷歌要把防诈能力下沉到Android系统层的原因之一:如果防护只覆盖SMS,诈骗者只需转向RCS或第三方通讯App即可绕过。系统级防护意味着拦截逻辑可以作用于消息到达通知栏之前的链路,覆盖更多入口。
AI防诈的真实难点不在模型,在误报
把大模型用于诈骗识别,技术上并不难实现,难的是控制误报。诈骗短信和正常营销短信、银行通知、快递提醒之间的边界非常模糊——一条包含链接、催促点击、带有时间压力的消息,既可能是诈骗,也可能是合法的促销。
如果AI把正常消息判为诈骗,用户会错过重要信息;如果判得太宽松,防护就形同虚设。这也是为什么谷歌选择把增强保护做成可开关的设置项:让用户在安全性和消息完整性之间自己做选择,而不是替所有人做统一决定。
云端模型在这方面比设备端有优势——它可以结合更大范围的群体数据判断某条消息模板是否正在被大规模用于诈骗,这种"群体免疫"式的信号是单机模型拿不到的。
误报(false positive)与漏报(false negative) 是诈骗检测中的一对核心指标。误报指把正常消息判为诈骗,漏报指把诈骗消息判为正常。两者此消彼长:提高判定阈值可减少误报但增加漏报,降低阈值则相反。在短信场景中,误报的代价尤其高——用户可能因此错过银行验证码、快递取件通知或医院预约提醒,这类损失往往比偶尔漏掉一条诈骗短信更直接。因此谷歌选择把增强保护做成可开关的设置项,让用户在安全性和消息完整性之间自行权衡,而不是用统一阈值替所有用户做决定。云端模型的优势在于可以引入群体信号(例如某条消息模板是否正被大规模发送)来辅助判断,从而在不显著抬高误报的前提下压低漏报。
对用户的实际影响
对普通Android用户来说,这次更新的直接变化是:Google Messages里会多出一个增强保护选项,开启后可疑消息会被更积极地标记或拦截。对于经常收到冒充银行、快递、运营商短信的用户,这个功能的实用价值比较直接。
对开发者和安全从业者来说,更值得关注的是谷歌把云端AI推理引入消息链路的做法。这套架构如果跑通,后续很可能扩展到通话、邮件、甚至第三方App的通知过滤中,成为Android对抗社会工程攻击的标准组件。
AI防诈不会消灭诈骗,因为诈骗的本质是心理操纵而非技术漏洞。但把识别成本从用户转移给模型,至少能让更多人不在点下那个链接之前才意识到问题。
相关推荐

零成本搭建AI超级员工系统:智能体自动工作流全解析
深度拆解B站演示的AI超级员工系统:Agent智能体编排、数字人口播、地图与企业获客、24小时智能客服及法务模块全覆盖。分析零成本开户背后的商业逻辑与合规风险,帮助创业者判断这套AI数字员工系统的真实投产比。

Chatbot与AI Agent的本质区别:从对话到执行的跨越
Chatbot和AI Agent有什么区别?本文基于Learn Tech频道的MCP系列讲解,用订机票、笔记摘要等实例说明:Chatbot只给答案,Agent通过思考-行动-观察循环真正完成任务,并拆解模型、工具、记忆、目标四大部件及MCP的桥梁作用,同时讨论Agent的适用边界与权限风险。

免费GitHub仓库:342小时AI课程,从数学到MCP服务器
一个免费GitHub仓库提供342小时AI课程,包含523节课、20个阶段,覆盖数学基础到Agent构建和MCP服务器。支持目标驱动学习,每节课产出可留存的prompt、skill或agent,已有近10万人开始学习。