heal.dev:代码审查漏掉的运行时Bug,它如何自动捕获?

heal.dev 通过沙箱运行与缺陷复现,补足代码审查对运行时缺陷的盲区。
文章介绍了 Product Hunt 上的新工具 heal.dev,它瞄准传统代码审查只能做静态 diff 分析的盲区——只在应用运行时才暴露的缺陷,如外部服务调用失败、性能回归和运行时安全漏洞。heal.dev 的流程分三步:自动学习应用的启动方式与依赖、构建外部服务以桩替代的隔离沙箱、主动触发并在报告前复现每个缺陷,从而减少 AI 工具的误报。文章将其定位为静态代码审查的补充层而非替代品,适用于微服务、性能敏感和关注运行时安全的团队,同时指出作为早期产品,其技术栈兼容性、沙箱保真度和复现覆盖范围仍待验证。
代码审查的盲区:运行时缺陷
代码审查(Code Review)是软件开发中不可或缺的环节,但它主要聚焦于代码变更(diff)的静态分析。对于只在应用运行时才暴露的缺陷——例如外部服务调用失败、性能回归、运行时安全漏洞——传统审查往往无能为力。Product Hunt 上排名第6的新工具 heal.dev 正是瞄准了这一痛点。
heal.dev 的定位很清晰:代码审查能发现 diff 中的问题,而 heal 发现应用运行时才会出现的故障。它通过学习如何运行你的应用程序,构建一个生产环境般的沙箱(外部服务以桩(stub)替代),然后主动寻找用户可能遇到的 bug、性能回归和运行时漏洞。最关键的是,它在报告之前会先复现每一个缺陷,确保你拿到的是真实可修复的 bug,而不是一堆 AI 生成的猜测。
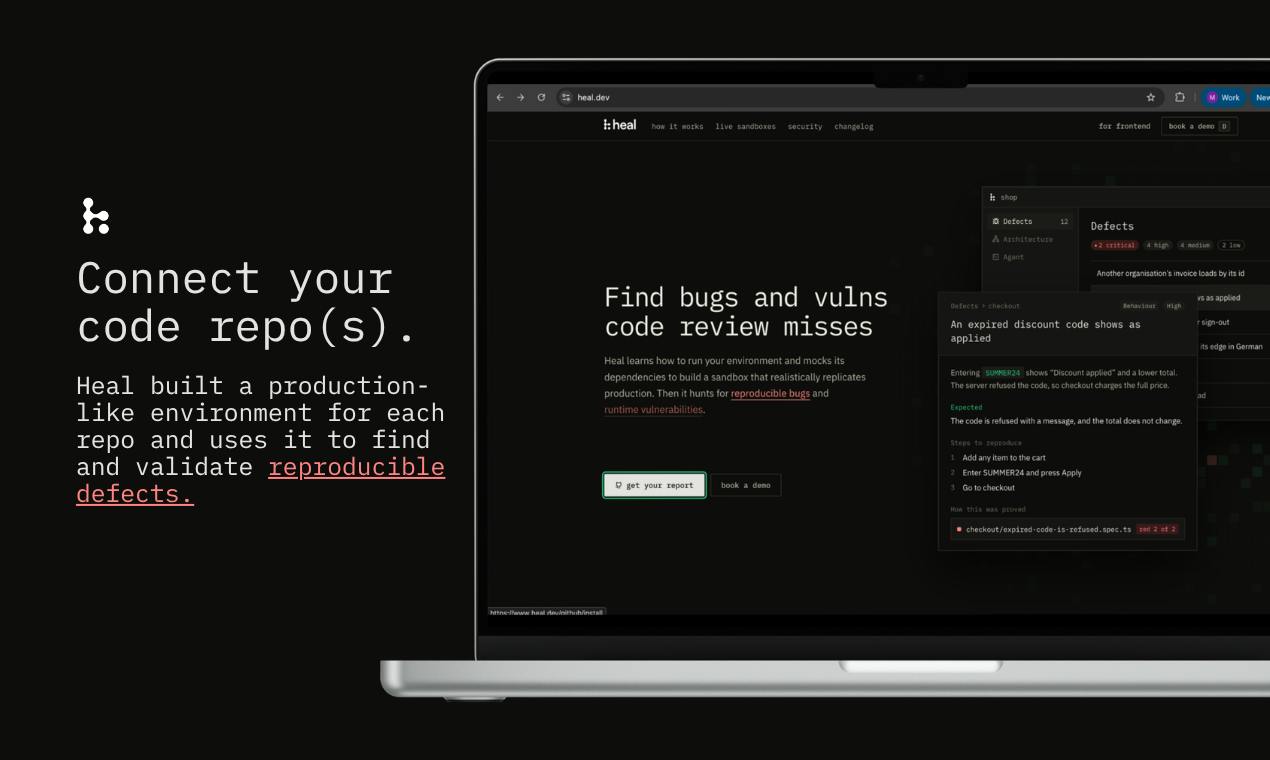
工作原理:从学习启动到沙箱复现
heal.dev 的核心流程可以拆解为三步:
1. 学习如何运行你的应用
工具首先会自动分析你的代码库,理解应用的启动方式、依赖关系以及运行时配置。这一步不需要手动编写复杂的测试脚本,heal 会尝试自行“学会”运行你的项目。
2. 构建生产般的沙箱
在掌握运行方式后,heal 会创建一个隔离的沙箱环境,其中外部服务(如数据库、第三方 API)以桩(stub)的形式模拟。这样既能保证测试的可重复性,又不会对真实环境造成影响。沙箱的设计目标是尽可能接近生产环境的行为。
3. 缺陷复现与报告
这是 heal 区别于其他 AI 代码分析工具的关键。它在沙箱中主动执行各种操作,触发潜在缺陷,并在报告前进行复现验证。只有确认可复现的问题才会被列入报告,从而避免“AI 瞎猜”带来的噪音。
运行时缺陷(Runtime Defect) 指应用在真实执行环境中才暴露的问题,典型类型包括:外部依赖超时或返回异常格式数据导致的崩溃、并发条件下的竞态与死锁、内存泄漏与资源未释放、以及仅在特定配置或数据量下出现的性能退化。这类缺陷的共同特征是静态阅读代码很难推断出来,因为它们依赖运行时的状态组合与外部输入。heal.dev 的价值在于把检测从“看代码”推进到“跑代码”,通过实际执行来暴露这些只在动态条件下成立的故障。
与静态代码审查的差异
传统代码审查和静态分析工具(如 linter)擅长发现语法错误、代码风格问题和一些模式化的缺陷。但它们对运行时行为一无所知。heal.dev 填补的正是这一空白:
- 动态执行:heal 在运行中发现问题,而不是仅分析代码文本。
- 真实复现:每个报告的问题都经过复现,减少误报。
- 覆盖运行时漏洞:包括那些只有在特定外部服务响应或并发条件下才暴露的安全问题。
对于追求高质量交付的团队来说,heal 可以看作代码审查的补充层,而不是替代品。
静态分析(Static Analysis) 与 动态分析(Dynamic Analysis) 是两类互补的缺陷检测手段。静态分析在不执行程序的前提下检查代码文本,代表工具包括 linter、类型检查器和 SAST 安全扫描器,擅长发现语法错误、未使用变量、危险函数调用等模式化问题,速度快但无法感知运行时状态。动态分析则通过实际执行程序来观察行为,能捕捉空指针解引用、资源竞争和性能瓶颈等问题,代价是需要可运行的环境且覆盖范围受输入影响。heal.dev 属于动态分析范畴,其“先复现再报告”的机制正是为了弥补动态分析中误报与不确定性带来的噪音。
适用场景与潜在局限
heal.dev 尤其适合以下场景:
- 微服务架构中依赖大量外部服务的应用,桩机制可以隔离不稳定因素。
- 对性能回归敏感的项目,heal 能在沙箱中捕捉到性能退化。
- 希望提前发现运行时安全漏洞的团队。
不过,从 Product Hunt 页面信息来看,heal.dev 目前仍是一个早期产品(排名第6,105 票,22 条评论)。它能否准确学习各种复杂技术栈的启动方式,沙箱的保真度如何,以及复现的覆盖范围有多大,都需要实际使用来验证。此外,对于前端或移动端应用,运行时沙箱的构建可能更具挑战。
总结
heal.dev 提出了一个有价值的方向:将缺陷检测从静态分析推进到动态运行时验证。通过自动学习运行、构建沙箱和强制复现,它试图解决 AI 代码审查工具误报多的通病。对于饱受运行时 bug 困扰的开发团队,这值得关注。但作为新产品,其实际效果和适用范围仍有待市场检验。
背景补充
桩(Stub) 是在测试或沙箱环境中用来替代真实外部依赖的简化实现。与真实服务相比,桩可以预设返回值、模拟超时或错误响应,并且行为完全可重复。在 heal.dev 的沙箱中,数据库、第三方 API 等外部服务被替换为桩,好处有三:一是测试不会污染真实数据或产生费用;二是可以稳定复现特定外部条件(如某接口返回 500);三是让缺陷复现具备确定性,避免因外部服务波动导致报告不可信。桩的保真度越高,沙箱行为越接近生产,检测结果也越可靠。
相关推荐

一句提示词引发的全球PHP安全风暴:AI是救星还是隐患?
一句AI提示词竟引发全球PHP安全危机,维基百科、互联网档案馆受波及。本文梳理事件脉络,解析OpenAI与亚马逊的争议,探讨AI时代漏洞发现门槛降低带来的安全悖论与开发者应对策略。

当AI被拿走:依赖捷径如何削弱你的解题韧性
一项涉及1,222人的研究发现:使用AI答题后,一旦AI被移除,人们放弃解题的比例高于从未使用AI的对照组。文章分析AI依赖对学习韧性和元认知的影响,并探讨AI学习工具的设计启示。

Carta联手NewView:让创业公司员工提前套现股权
Carta 与 NewView Capital 合作推出新计划,简化创业公司 tender offer 流程,帮助员工提前出售股权套现。本文分析该合作的核心机制、员工股权流动性痛点及对创业公司股权激励的影响。