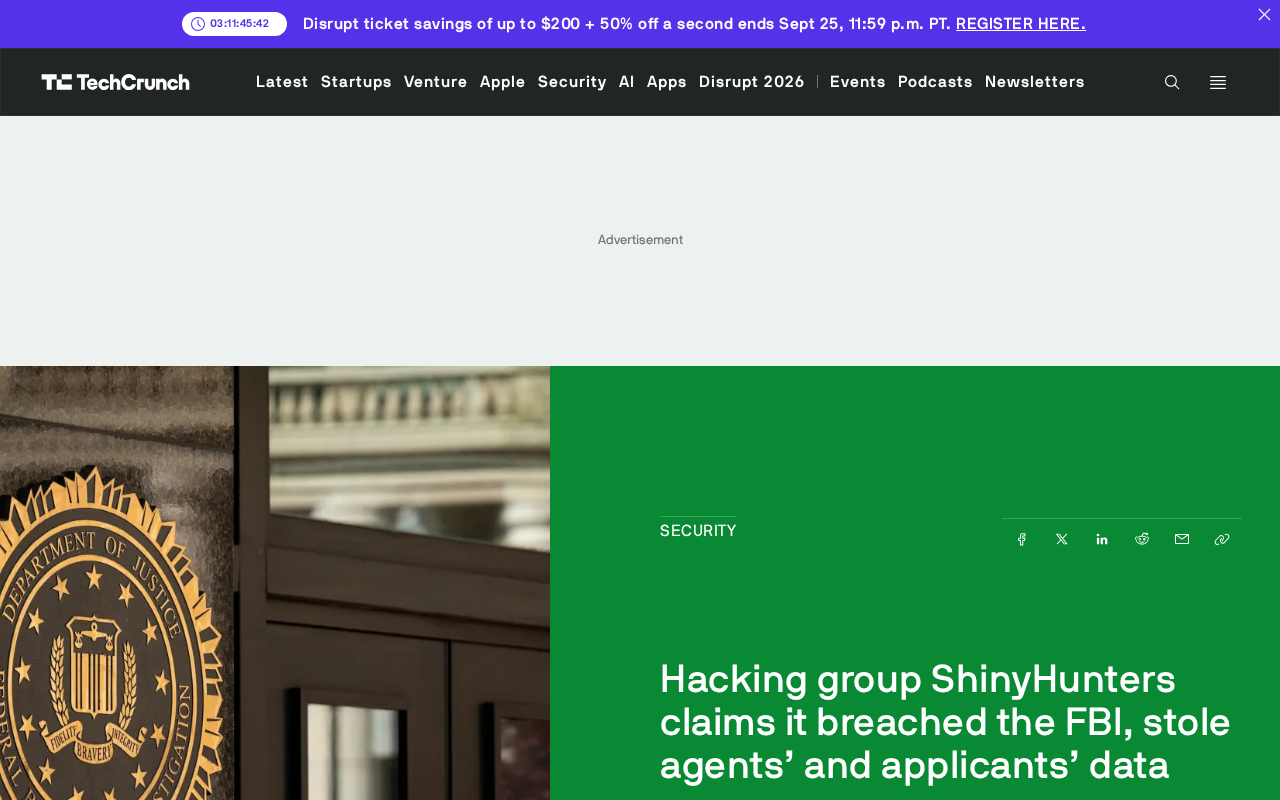
黑客组织ShinyHunters声称入侵FBI 窃取探员及申请者数据

黑客组织ShinyHunters声称入侵FBI并窃取探员数据,FBI尚未确认,安全社区高度警惕。
黑客组织ShinyHunters近日宣称成功入侵FBI系统,窃取了大量探员及职位申请者的个人数据。FBI尚未发布官方确认,事件真实性有待核实。与普通数据泄露不同,执法人员个人信息一旦外泄,可能被外国势力用于胁迫探员本人或其家属从事间谍活动,构成"重大反情报威胁"。ShinyHunters是近年来活跃于暗网的知名黑客团伙,历史上曾多次披露大型企业数据,但也存在夸大战果的记录,因此此次声明仍属未经证实的指控。事件无论真伪,均再次警示:掌握高价值目标信息的执法与情报机构,始终是APT组织与勒索团伙的重点攻击对象,加密隔离、最小权限原则与快速响应机制缺一不可。
事件概述
黑客组织ShinyHunters近日公开宣称,成功入侵美国联邦调查局(FBI)系统,并窃取了大量FBI探员及职位申请者的个人数据。若指控属实,这将是针对美国执法核心机构的一次严重数据安全事件。
目前FBI尚未就此事发布正式确认声明,事件的真实性与波及范围仍有待官方核实。但考虑到ShinyHunters过往的活跃记录,安全社区对这一声明保持高度警惕。
为何探员数据泄露格外危险
与普通企业数据泄露不同,执法探员的个人信息一旦落入不法之手,潜在危害远超财产损失。根据原始报道,此次数据窃取可能构成"重大反情报威胁"。
核心风险在于胁迫链条:掌握探员及其家属身份、住址等敏感信息的外国政府或敌对势力,可能借此对相关人员实施要挟,迫使其配合从事间谍活动或泄露机密。这种"以人质换情报"的模式,是国家安全领域最为忌惮的攻击路径之一。
对于尚处于招聘环节的申请者而言,其提交的背景调查材料往往包含极为详尽的个人历史信息,这类数据的暴露同样可能被用于精准的社会工程学攻击。
ShinyHunters其人其事
ShinyHunters是近年来在暗网与地下论坛活跃度极高的黑客团伙,以入侵大型企业和机构、并在论坛兜售或公开被窃数据而闻名。该组织通常通过声称高知名度目标来提升自身在黑客圈的"声望",也借此对受害方施加勒索压力。
提一嘴,此类组织的公开声明常存在夸大成分。历史上不乏黑客团伙夸大战果、甚至将旧数据包装成新入侵成果的案例。因此,在FBI官方确认前,这一声明仍应被视为"未经证实的指控"。
ShinyHunters最早引发广泛关注是在2020年前后,彼时该组织在暗网论坛RaidForums上陆续披露了来自Tokopedia、Wishbone、微软GitHub私有仓库等数十家平台的数据,涉及用户总量超过数亿条记录。2022年RaidForums被执法机构关闭后,ShinyHunters又转战BreachForums继续活动。2023年,法国司法机构对其中一名成员发出国际逮捕令,部分成员曾被美国联邦检察官起诉,但组织核心仍持续运作。值得注意的是,ShinyHunters惯用的攻击手法包括利用云存储配置错误(如AWS S3 Bucket权限开放)、第三方供应链漏洞以及凭证填充攻击,而非仅依赖零日漏洞,这使得即便是具备较强安全意识的机构也难以完全免疫。其宣称攻击FBI的声明若属实,将是该组织迄今为止最具政治敏感性的一次行动。
对机构安全的警示
无论此次声明最终是否属实,事件本身都再次凸显了敏感机构在数据保护上面临的严峻挑战。执法与情报部门掌握着高价值目标信息,天然是高级持续威胁(APT)与勒索团伙的重点攻击对象。
对于类似机构,强化访问控制、实施最小权限原则、对涉及人员身份的核心数据库进行加密与隔离,以及建立快速的泄露检测与响应机制,都是降低此类风险的必要举措。同时,一旦确认泄露,及时向受影响的探员及家属发出预警、启动身份保护措施,也是控制损害的关键环节。
高级持续威胁(APT,Advanced Persistent Threat)特指由国家或有国家背景的组织资助、以长期潜伏和定向情报窃取为目标的高水平攻击行为,区别于以短期牟利为目的的普通勒索团伙。APT行为者通常会在目标网络中潜伏数月乃至数年,逐步横向移动并提升权限,待时机成熟再批量外泄数据。FBI等执法机构之所以是APT的首选目标,正是因为其内部数据库中存储着线人身份、正在进行的调查档案、外国情报交换协议等极高价值的机密材料。最小权限原则(Principle of Least Privilege)则是应对内外部威胁的基础架构策略:每个系统用户或进程只被授予完成其工作所必需的最低限度访问权限,从而将单一账号被攻破后的潜在"爆炸半径"降至最低。
结语
目前,这起事件仍处于"黑客单方声称、官方未证实"的阶段。其后续进展取决于FBI的调查结果与官方回应。我们将持续关注该事件的核实情况及潜在影响。
对于关注网络安全的读者而言,此案提供了一个观察点:即便是防护级别最高的政府机构,也无法在数据安全博弈中高枕无忧。
相关推荐

Firebase AI Logic 实战:让 Gemini 返回结构化 JSON
本教程讲解如何在 Firebase AI Logic 中通过定义响应 Schema,让 Gemini 返回干净、可预测的结构化 JSON。涵盖字段定义、请求配置与解析流程,适用于 API、仪表盘、表单和自动化等场景。

问责机制也能充满乐趣:重塑自律与团队协作的新思路
问责机制常被视为压力与惩罚的代名词,但它其实可以充满乐趣。本文探讨如何通过同伴支持、进展可见化和庆祝小胜利,将问责重构为推动个人成长与团队协作的愉悦力量。

Claude Code 入门:读懂它是什么与多端用法
Anthropic 团队成员 Lydia 主讲的 Claude Code 入门分享:它不只是 CLI,而是可在终端、IDE、浏览器和桌面端运行的 AI Agent。本文梳理其本质定位、多端用法与学习路径。