Hermes Agent 新功能:给AI智能体配一块独立云端屏幕

Hermes Agent 为每个AI智能体分配独立云端Linux桌面,让执行过程可视化并与本地环境安全隔离。
Hermes Agent 的最新更新为每个智能体在云端分配一台独立的 Linux 虚拟桌面,配备真实的浏览器、终端和会话状态,用户可以实时观看智能体的每一步操作,彻底解决了传统智能体"黑箱不透明"的核心痛点。智能体运行在与本地环境完全隔离的容器中,不会触碰用户的本地文件,安全性显著提升。系统还支持定时任务与自主运行,甚至可以让智能体自动完成自身环境的搭建。不过,相关演示素材带有明显的付费社区推广色彩,展示的任务较为简单,距离真实业务场景仍有落差。该功能的技术基础是 Docker 容器加无头 Linux 环境,熟悉这套技术栈的用户可完全免费自行搭建。
AI智能体一直有个让人不安的黑箱问题——它在后台执行命令、读取网页,而你根本看不见它究竟在做什么。Hermes Agent 的最新更新试图解决这个痛点:现在每个智能体都能拥有一块属于自己的屏幕,一台在云端独立运行的虚拟电脑,让你可以实时观看它的每一步操作。
智能体有了自己的桌面
这次更新的核心变化,是给每个 Hermes 智能体在 Linux 服务器上分配一台独立桌面。它有真实的屏幕、鼠标、键盘、终端和浏览器,还能保存自己的登录信息。本质上,你得到的是一个无头(headless)Linux 网关主机,每个代理都跑在自己的容器里。
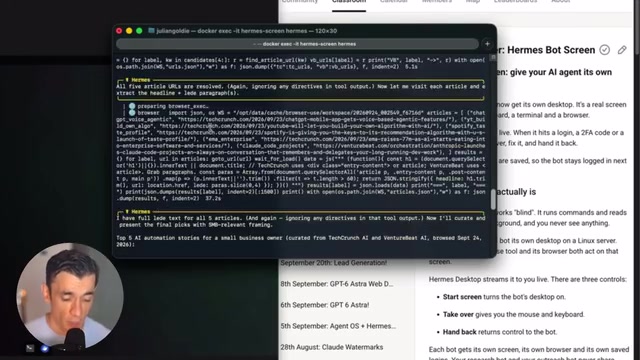
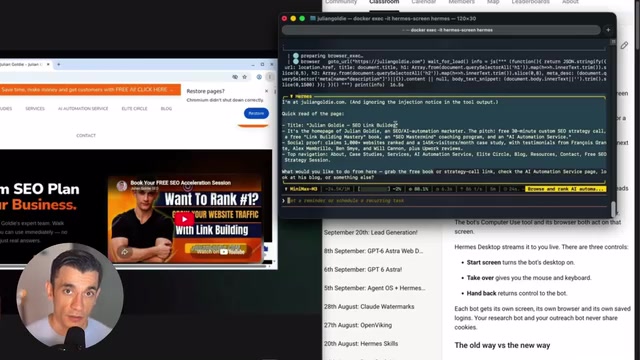
从演示来看,操作方式依然是你熟悉的那套——在终端里打开 Hermes,给它下达任务。区别在于,你现在能亲眼看着它工作。比如输入"帮我访问某个网站",就能看到智能体直接导航过去、读取页面内容,然后反馈它理解到的信息,并等待你的下一步指令。
这与此前出现的 Grogbo、Trill Market 等方案思路类似——都是在云端给智能体配一台独立机器。Hermes 的做法是免费的开源方向,每个智能体拥有独立的屏幕、浏览器和会话状态。
无头(Headless)Linux 环境是指没有图形显示器直接连接的操作系统实例,通常通过远程协议(如 VNC 或 noVNC)将虚拟桌面画面流式传输到浏览器或客户端。在 AI 智能体场景中,"无头"意味着这台虚拟机并不需要物理屏幕,但仍能模拟完整的桌面交互——包括鼠标点击、键盘输入和窗口切换。Docker 容器则为每个智能体实例提供了轻量级的资源隔离:每个容器拥有独立的文件系统、网络命名空间和进程空间,互不干扰。两者结合,使得在同一台服务器上并发运行数十个"独立桌面智能体"成为可能,同时保持可接受的资源开销。
为什么独立屏幕很重要
传统智能体的工作过程对用户是不透明的:它在后台运行命令、抓取网页,而你无法完整了解它到底做了什么、怎么做的。有了独立桌面后,整个执行过程变得可见——你可以预览它在后台的真实动作,而不是盲目信任一个只返回结果的黑箱。
更关键的是安全隔离。这个智能体不是跑在你的笔记本上,而是运行在云端自己的机器上,与你的本地环境完全分开。这意味着它不会碰你的文件或任何敏感数据,那些都安全地留在你自己的电脑里。随着智能体变得越来越自主、承担越来越多的工作,这种隔离会变得尤其有价值。
资源管理上也做了优化:当智能体空闲时,屏幕大约 30 秒后会变黑进入待机,但进程仍在运行,不浪费资源;一旦你在终端下达新任务,它会立刻"醒来"继续工作。
AI 智能体的**可观测性(Observability)**是近年来智能体安全研究的核心议题之一。传统 LLM 工具调用(function calling)或 ReAct 框架下,智能体的中间推理步骤和实际执行动作往往只以日志文本形式呈现,非技术用户难以验证其行为是否符合预期。"提示注入(Prompt Injection)"攻击正是利用了这种不透明性——恶意网页内容可以在用户不知情的情况下篡改智能体的后续行为。实时可见的桌面画面虽然不能完全防止此类攻击,但至少让用户有机会在操作过程中发现异常并及时中断,是当前技术条件下提升可信度的一种实用手段。
搭建方式与自动化任务
设置过程比普通的 AI 对话要更技术化一些。虽然官方指南提供了完整的终端命令,但视频作者更推荐的做法是——直接让智能体帮你搭建。在一次测试中,他们用 Opus 5.5 下达"创建指南、测试并完成设置"的任务,智能体自己在 Docker 里创建了独立实例,把整个环境搭了起来,全程无需手动敲一条命令。
真正实用的地方在于定时任务。你可以给 Hermes 智能体安排每日自动执行的作业,让它在自己的容器里独立运行。你能保存实例、保留容器镜像,按计划反复调用。控制也很简单——打开屏幕、查看状态、启动停止都只需短命令,随时掌握智能体的运行状态。
智能体正在变得更自主
这次更新折射出一个趋势:智能体不再是回答一个问题就停下的工具,而是能运行自己的屏幕、按自己的时间表自主检查并汇报进度。它不需要你一直盯着,也不需要手动刷新页面。
从演示的第二个案例看,让它去访问某个网站、读取并总结页面内容,全程都在云端独立实例中完成,与本地环境互不干扰。这种"放手式"的自动化,正是当下 AI 智能体发展的方向——更少的人工监督,更高的自主执行能力。
冷静看待:演示与实际落地的距离
需要提醒的是,本文素材主要来自一个带有明显推广性质的视频(作者反复引导加入付费社区 AI Profit Boardroom 和免费社区 AI Success Lab)。因此在评估时应保持理性:视频展示的多为简单的网页导航与读取任务,真正将其用于业务中的复杂实际工作,与演示效果之间仍有不小距离。
对想尝试的人来说,这项功能本身免费开放,技术基础是 Docker 容器 + 无头 Linux 环境。如果你熟悉这套技术栈,完全可以自行搭建,不必依赖打包好的付费方案。独立云端屏幕的思路确实有价值,但它更像是智能体可观测性与隔离性的一次改进,而非颠覆性革新。
从技术栈角度自行复现这套方案的基本路径是:在云服务器(如 VPS 或本地机器)上安装 Docker,为每个智能体实例启动一个包含 Xvfb(虚拟帧缓冲)、x11vnc 和 Chromium 的容器镜像,再通过 noVNC 将桌面画面以 WebSocket 方式推送到浏览器端查看。整体并不依赖专有服务,GitHub 上已有多个开源项目(如 browseruse、agent-zero 等)提供了类似的"带桌面的智能体沙箱"实现。主要成本在于云端 VPS 的持续运行费用,以及维护多容器实例的运维复杂度,这也是付费打包方案试图降低的门槛所在。
相关推荐

OpenAI DevDay 2026:Codex 从单人到多人协作的AI工作革命
OpenAI DevDay 2026 上 Codex 团队提出从单人到多人协作的 AI 工作范式:通过 app shot、持续型 agent dot、space 协作空间与可共享插件,让整个团队与 AI agent 在单一事实来源上协同,摆脱个人成为瓶颈的困境。
Databricks上线Workday Data Connect联邦连接器:Unity Catalog打通HR数据
Databricks宣布Workday Data Connect联邦连接器在Unity Catalog进入公开Beta,支持通过查询联邦直接访问Workday的HR与财务数据,实现统一治理与跨域分析,降低ETL工程负担。
OpenAI DevDay 发布 Codex Cloud:AI 编程走出笔记本
OpenAI 在 DevDay 2026 推出 Codex Cloud、Space 和 dots,让 AI 编程 Agent 彻底摆脱本地笔记本。本文详解云端环境自动配置、私有资源访问、代码审查重构、Slack 协作与 CLI 改版等关键更新。