HIPAA安全规则2026更新:开发者合规实战指南

HIPAA安全规则重大改革推迟至2027年,但现有规则持续执行,工程团队应立即行动。
美国HHS于2025年1月提出的HIPAA安全规则重大改革虽已推迟至2027年7月定稿,但现行规则依然完全有效,违规罚款可达每类每年逾210万美元。更新版隐私实践通知已于2026年2月强制生效。拟议改革方向清晰指向加密、多因素认证(MFA)、网络分段和书面文档,并将原本"可酌情处理"的保障措施转为强制要求。文章建议工程团队现在就按提案方向构建技术栈,尤其要优先完成书面化的年度风险分析——这是OCR执法中最常见的缺陷。对小型诊所而言,务实策略是借助外部专家识别高优先级合规差距,先补齐风险分析与MFA,再逐步完善其余项目。
如果你为医疗诊所开发或维护系统,HIPAA安全规则2026更新很可能已经进入了你的待办列表,却只是一句模糊的"我们得做好准备"。本文梳理当前的真实进展,以及工程团队现在应该采取的具体行动。
规则现状:改革仍在提案阶段
关于HIPAA安全规则的重大改革,一个最容易被误解的事实是:它目前仍然只是一份提案,尚未成为最终法规。
美国卫生与公众服务部(HHS)下属的民权办公室(OCR)于2025年1月6日发布了这份拟议更新。原本的最终规则时间表定在2026年5月,但HHS已将最终定稿推迟到至少2027年7月。
这意味着两件事。第一,现有的安全规则依然完全有效且可强制执行,在最终规则出台替代它之前不会改变。第二,别把合规当成未来的问题——现有规则下的处罚是实打实的。经过2026年通胀调整后,每次违规的罚款从145美元到超过73000美元不等,每类违规的年度上限超过210万美元。
2026年已经强制生效的部分
与42 CFR Part 2最终规则绑定的更新版《隐私实践通知》(Notice of Privacy Practices)要求已于2026年2月16日起强制执行。如果你所在诊所的患者门户或网站仍然链接着旧版通知,现在就该更新了。这是一个容易被工程团队忽视的小改动,却是已经落地的硬性要求。
HIPAA(《健康保险可携带性和责任法案》)安全规则自2003年发布、2005年正式生效以来,其核心框架已超过二十年未经全面修订。该规则要求覆盖实体(Covered Entities,包括医疗机构、健康保险方、医疗信息交换机构)及其业务伙伴(Business Associates)保护"受保护的电子健康信息"(ePHI)。规则将保障措施分为三类:行政性(Administrative)、物理性(Physical)和技术性(Technical)保障,并将部分控制措施标记为"可酌情处理",允许组织基于风险评估选择等效替代方案——这种灵活性在AI和云计算普及之前是合理的,但在现代威胁环境下已显不足,这正是本次改革的主要驱动力之一。
提案对技术栈意味着什么
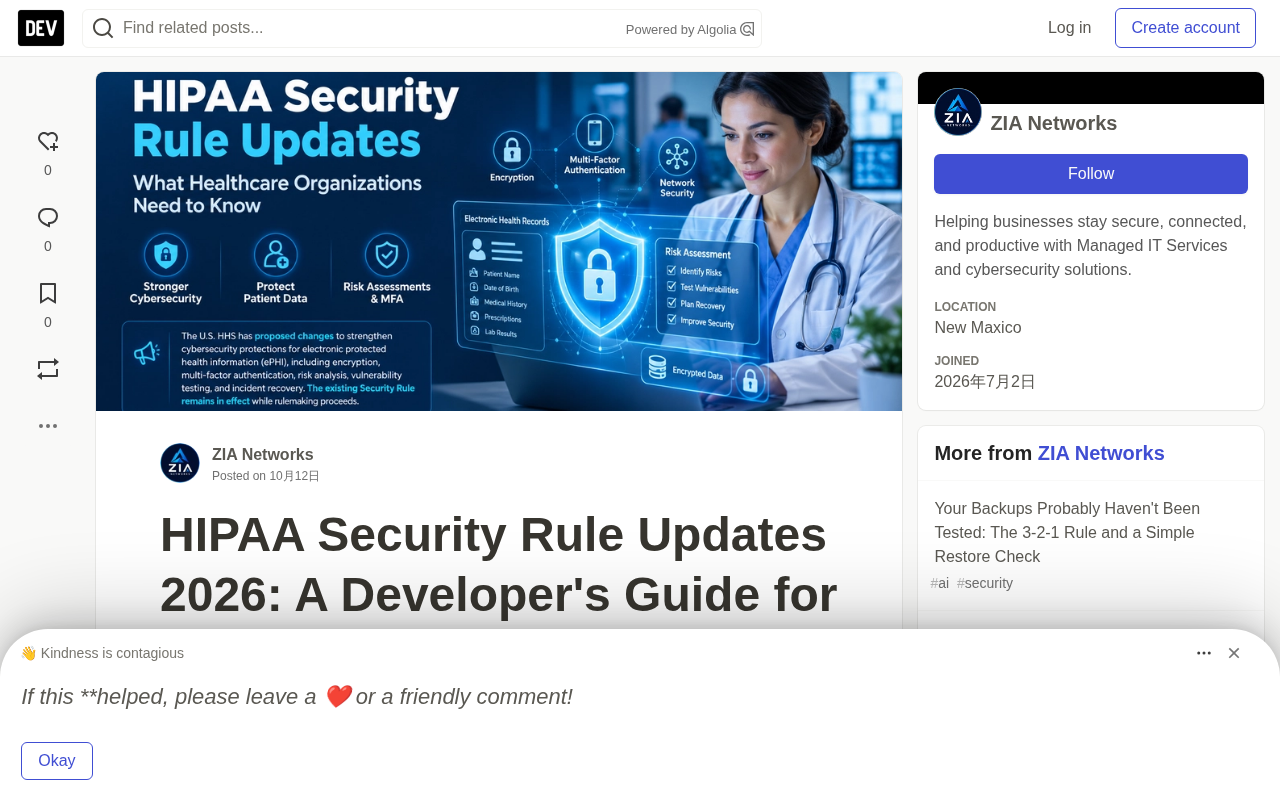
虽然改革尚未定稿,但提案的方向已经非常清晰,足以指导当下的工程决策。拟议规则将要求一系列具体的技术标准:加密、多因素认证(MFA)和网络分段。它还会把若干原本"可酌情处理"(addressable)的保障措施转为"必须实施"(required)的强制控制,并要求对所有政策、流程、计划和分析提供书面文档。
翻译成工程语言,可以对照下表落地:
| 提案方向 | 需要构建或检查的内容 |
|---|---|
| 加密 | 传输层TLS、存储与备份加密、终端加密 |
| 多因素认证 | 在邮箱、EHR、VPN、管理控制台、云仪表盘上强制启用 |
| 网络分段 | 为临床系统划分VLAN或独立子网,隔离访客Wi-Fi |
| 资产清单 | 自动发现所有接触ePHI的设备、服务器和SaaS工具 |
| 文档 | 政策、运维手册和风险分析纳入版本控制或托管Wiki |
这些并非激进的新概念,而是成熟安全实践的集合。提前按照这个方向搭建,意味着当最终规则落地时,你的团队不需要仓促返工。
表中"addressable"与"required"的区别对工程决策有实质影响。现行规则中,多因素认证和加密均属"可酌情处理"类别,组织理论上可以记录理由后选择不实施。拟议规则意在将这两项转为强制控制,消除这一弹性空间。此外,"网络分段"(Network Segmentation)在医疗场景下尤为重要:临床设备(如输液泵、影像工作站)通常运行老旧操作系统且难以及时打补丁,将其置于独立VLAN可显著限制横向移动(Lateral Movement)——即攻击者在突破单一节点后向整个网络扩散的能力。这是勒索软件在医疗行业造成大规模瘫痪的主要传播路径。
一份可执行的起步清单
与其面对一份法律文件无从下手,不如把合规拆解成可勾选的工程项。以下清单可以直接作为团队内部的readiness checklist:
hipaa_readiness_2026:
  risk_analysis: documented, reviewed at least annually
  mfa: enabled on all remote and admin access
  encryption:
    at_rest: true
    in_transit: true
    backups: true
  asset_inventory: maintained and current
  network_segmentation: clinical vs guest vs office
  backups: tested restores, not just scheduled jobs
  incident_response_plan: written and rehearsed
  business_associates: agreements reviewed
  staff_training: phishing and data handling
  nm_breach_rules: confirmed with legal counsel
风险分析是重中之重
如果这份清单里只能做一件事,那就做风险分析——并且把它写下来。原文明确指出,风险分析不充分是OCR在执法调查中最常引用的安全规则缺陷。换句话说,这是监管机构最常抓到问题的地方,也是违规处罚的高发区。
这里的关键词是"documented"(有文档)和"reviewed at least annually"(至少每年复审)。许多团队其实有一些零散的安全措施,但缺乏成文的、可追溯的风险分析记录。一旦发生违规调查,口头上的"我们一直有做"几乎没有价值。
风险分析(Risk Analysis)在HIPAA框架下有明确的方法论要求:需识别组织所有接触ePHI的系统和流程、评估潜在威胁和漏洞的可能性与影响程度、记录当前已有的控制措施,并输出风险等级以指导后续的风险管理计划。NIST SP 800-30提供了一个常被参考的风险评估框架。"至少每年复审"的要求并非形式主义——当系统架构变更、新增第三方集成、人员离职或新型攻击手法出现时,原有风险评估结论可能已经失效。OCR在执法案例中反复发现的问题模式是:组织有安全措施,却从未系统性地评估这些措施是否覆盖了自身最大的风险敞口。
为什么不等到2027年再动手
既然最终规则推迟到了2027年,是否可以把这些工作往后压?答案很明确:不建议。
推迟确实给组织留出了更多时间来构建资产清单、扩大加密覆盖面、推进MFA部署——但勒索软件和钓鱼攻击不会等到最终规则生效才动手。清单上的每一项措施,无论最终规则何时落地,今天都在实实在在地降低你的数据泄露风险。
换个角度看,提案方向已经高度确定,提前投入几乎没有沉没成本的风险。你现在构建的加密、MFA和网络分段,无论2027年的最终文本如何微调,都会是合规基础的一部分。把它当成一次技术债偿还,而不是一次性的合规冲刺。
小型诊所的现实挑战
小型诊所通常没有专职的安全团队,这是合规落地最大的现实障碍。开发者或外包IT往往同时承担着系统维护、功能开发和安全职责,很难系统性地梳理合规缺口。
在这种情况下,务实的做法是借助外部专业力量review网络与安全配置、识别合规差距,并按实际优先级排序修复——先解决高风险、高概率被抓的问题(比如风险分析和MFA),再逐步补齐文档和分段等长期项。
需要强调的是:本文为通用信息,不构成法律建议。针对具体诊所的合规问题,请咨询有资质的HIPAA合规专家或医疗法律顾问,尤其是涉及各州(如新墨西哥州)泄露通报规则时。
相关推荐

前端转AI Agent开发:一线架构师解析职业路径与红利
一线AI架构师解析前端转AI Agent开发的行业变化与落地路径:纯前端岗位为何消失、Agent+全栈为何成为招聘主流,以及Agent开发工程师、FDE、远程接单三条转型路线和对应学习策略。

AI Agent开发课程怎么选?五条避坑指南
机械转行开发者踩坑两年总结的AI Agent开发课程筛选清单:完整交付链路、可写进简历的项目、真实开发视角、更新频率、陪跑反馈五个维度,附具体判断方法和避坑要点。

扣子(Coze)智能体搭建入门:零代码开发AI Agent实战指南
扣子(Coze)是字节跳动推出的一站式AI应用开发平台,支持零代码拖拽搭建AI智能体。本文基于B站教程梳理扣子的核心概念、三大优势、国内版与国际版差异,以及智能体与应用的区别,帮助初学者快速入门AI Agent开发。