HN邮箱遭爬取用于诈骗:社区数据安全再敲警钟

HN用户公开邮箱遭爬虫批量收集并用于诈骗,暴露技术社区数据滥用风险。
Hacker News社区披露用户邮箱正被自动化爬虫批量抓取并用于诈骗。由于HN允许用户在个人资料中公开邮箱,且页面结构稳定、反爬限制有限,爬取成本极低。被收集的邮箱可能被用于钓鱼攻击、冒充身份或倒卖邮件列表,而技术从业者邮箱常关联GitHub、云服务等关键账户,一旦泄露影响更大。社区讨论热度不高,但评论者建议平台默认隐藏邮箱或加强速率限制。文章最后给出用户自保建议,包括移除公开邮箱、使用一次性邮箱、启用邮件过滤和分离身份,并指出平台需在开放性与安全性之间寻求平衡。
事件概述:HN用户邮箱被恶意抓取
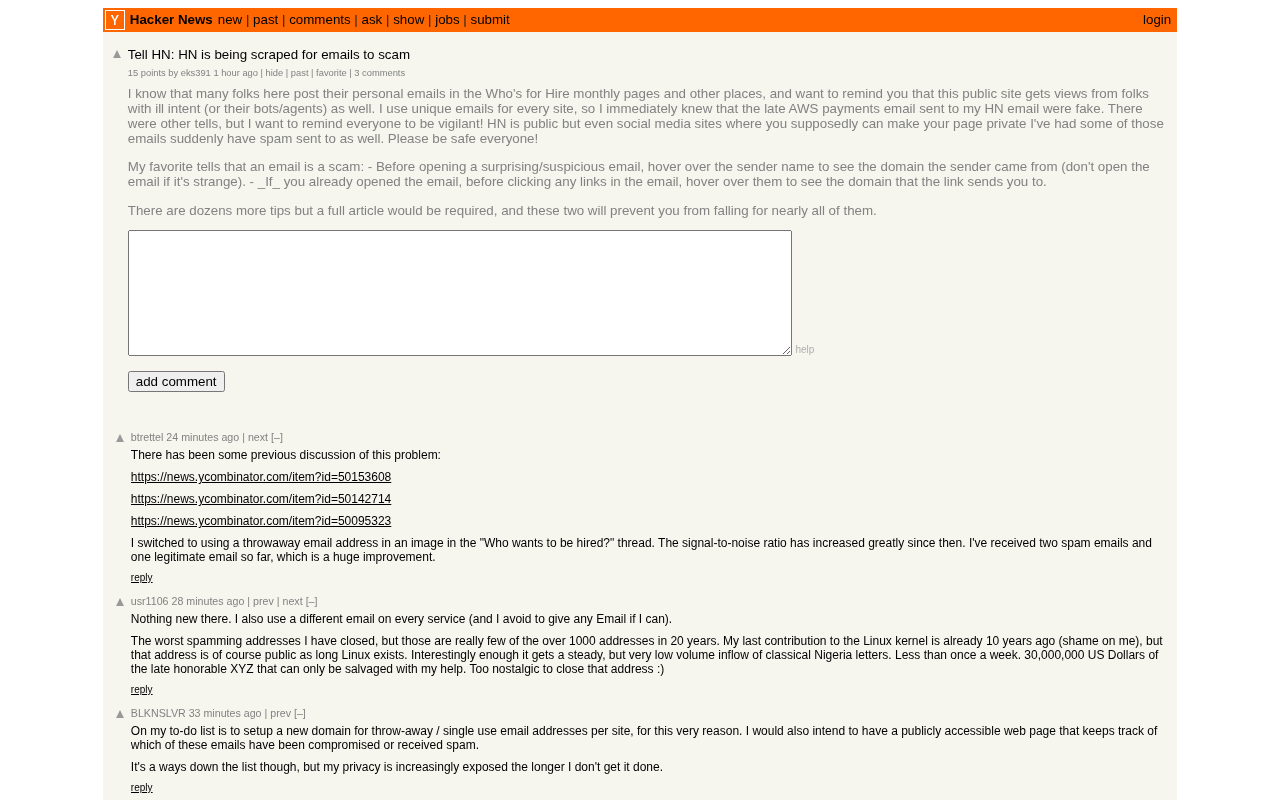
据Hacker News(HN)社区的一则“Tell HN”帖子披露,该平台上的用户邮箱信息正被恶意爬取,并用于实施诈骗。发帖者指出,攻击者通过自动化手段收集公开或半公开的邮箱地址,进而发送钓鱼邮件或进行其他欺诈活动。该帖子在HN上获得了12个点数,虽讨论热度不高,但触及了技术社区长期忽视的数据安全问题。
爬取何以得手?
HN本身并不强制公开用户邮箱,但用户可在个人资料页(profile)中自行填写。部分用户为了便于联系或展示身份,选择将邮箱公开展示。爬虫程序便批量扫描这些页面,将邮箱地址与用户名关联起来,形成可被利用的“目标列表”。
这种抓取行为并不需要高超技术——简单的爬虫脚本加上合理的请求间隔,就能在较长时间内收集到可观的数据。而HN的页面结构相对稳定,对自动化访问的限制有限,使得爬取成本极低。
反爬机制与速率限制是理解爬取成本的关键。常见反爬手段包括:基于IP的请求频率限制(如每分钟最多N次)、验证码挑战、User-Agent与行为特征检测、以及动态渲染页面增加解析难度。HN的页面以静态HTML为主,结构长期稳定,且未对未登录访问施加严格频率限制或验证码,这使得爬虫只需模拟普通浏览器请求、控制并发与间隔,即可在数天内完成全量扫描。相比之下,具备完善反爬体系的平台会综合运用WAF、行为分析与指纹识别,显著抬高批量采集的成本。
诈骗手法推测
虽然原帖未详细展开诈骗的具体形式,但结合常见模式,被爬取的HN邮箱可能被用于:
- 钓鱼攻击:伪造HN通知或社区邀请,诱导用户点击恶意链接。
- 冒充身份:以“技术合作”“招聘”为名,骗取信任后实施财务诈骗。
- 邮件列表倒卖:将技术从业者邮箱打包出售给营销或黑产团队。
由于HN用户多为开发者、创业者等技术人群,其邮箱往往关联GitHub、云服务等关键账户,一旦被攻破,影响范围可能远超普通社交平台。
钓鱼攻击通常通过伪造发件人地址或利用相似域名,模仿目标平台的通知邮件,诱导收件人点击链接并在仿冒页面输入凭证。针对技术人群的钓鱼邮件往往伪装成“仓库协作邀请”“云服务账单异常”或“招聘面试安排”,利用职业场景降低戒心。一旦凭证泄露,攻击者可能进一步访问关联的代码托管、CI/CD或云控制台,造成供应链风险。邮件列表倒卖则指将采集到的邮箱按行业、职位等标签打包,在灰色市场出售给营销团队或诈骗团伙,形成“数据—变现”的黑色产业链。
社区反应与平台责任
该帖仅有3条评论,讨论并不激烈,但这类“低热度、高隐患”的问题恰恰值得关注。有评论者认为,平台应默认隐藏邮箱字段,或至少对爬虫行为施加更严格的速率限制与验证机制。
从平台角度看,HN的极简设计和对匿名性的尊重是一把双刃剑:它降低了参与门槛,却也使得滥用行为难以被即时发现。爬取公开信息在技术上并不违法,但将其用于诈骗则明显越界。平台是否应主动过滤公开邮箱、是否应引入更严格的反爬措施,是留给HN运营方的现实问题。
用户如何自保
在平台措施到位之前,用户可采取以下步骤降低风险:
- 检查个人资料:若邮箱非必要,建议从HN profile中移除,或使用专门的一次性邮箱。
- 启用邮件过滤:对来自陌生发件人的邮件保持警惕,尤其是带有链接或附件的“社区通知”。
- 分离身份:避免将HN账号与关键服务使用同一邮箱,降低单点泄露的连锁影响。
- 举报可疑行为:收到疑似诈骗邮件时,可向HN管理员反馈,帮助平台识别爬取模式。
一次性邮箱(disposable email)指可即时生成、短期有效且无需实名注册的临时邮箱服务,适合用于论坛注册、资料展示等低信任场景,能有效隔离主邮箱与公开暴露面。邮件过滤与SPF/DKIM/DMARC也值得了解:SPF、DKIM、DMARC是邮件身份验证机制,虽由发件域配置,但收件端可借助其验证结果识别伪造邮件。用户可在邮件客户端中设置规则,对未通过验证或来自陌生域名的邮件自动标记,降低误点钓鱼链接的概率。
结语:小事件背后的大问题
这起“Tell HN”帖子本身信息有限,但它揭示了一个普遍困境:技术社区在追求开放与简洁的同时,往往低估了数据被滥用的风险。邮箱爬取并非HN独有,任何展示用户联系方式的平台都可能成为目标。对用户而言,主动管理公开信息是最直接的防线;对平台而言,在开放与安全之间找到平衡点,是长期课题。
(本文基于Hacker News帖子及公开讨论整理,具体诈骗细节以原帖为准。)
相关推荐

Zed编辑器发布v1.29.2:一次常规版本迭代的观察
Zed编辑器发布v1.29.2补丁版本,由@JosephTLyons完成版本升级,提交经GitHub签名验证。本文梳理该版本的基本信息、补丁版本的含义以及对用户升级的实际建议。

Anthropic IPO遭质疑:Hacker News热议其上市时机
Hacker News出现「Just say no to Anthropic's IPO」帖子,引发对Anthropic上市时机与AI公司资本化的讨论,涉及估值泡沫与使命独立性等议题。

Genie 4世界模型上手:像木偶师一样实时导演世界
Google DeepMind 世界模型 Genie 4 深度解析:Special Guest X 实测展示如何用提示词实时导演场景、通过 Project Genie 构建自定义交互应用,以及提示词即种子的可复现设计。