Hoistbay:开源S3与CloudFront桌面管理工具

Hoistbay 是 MIT 开源的免费桌面工具,自动化 S3 上传与 CloudFront 缓存管理。
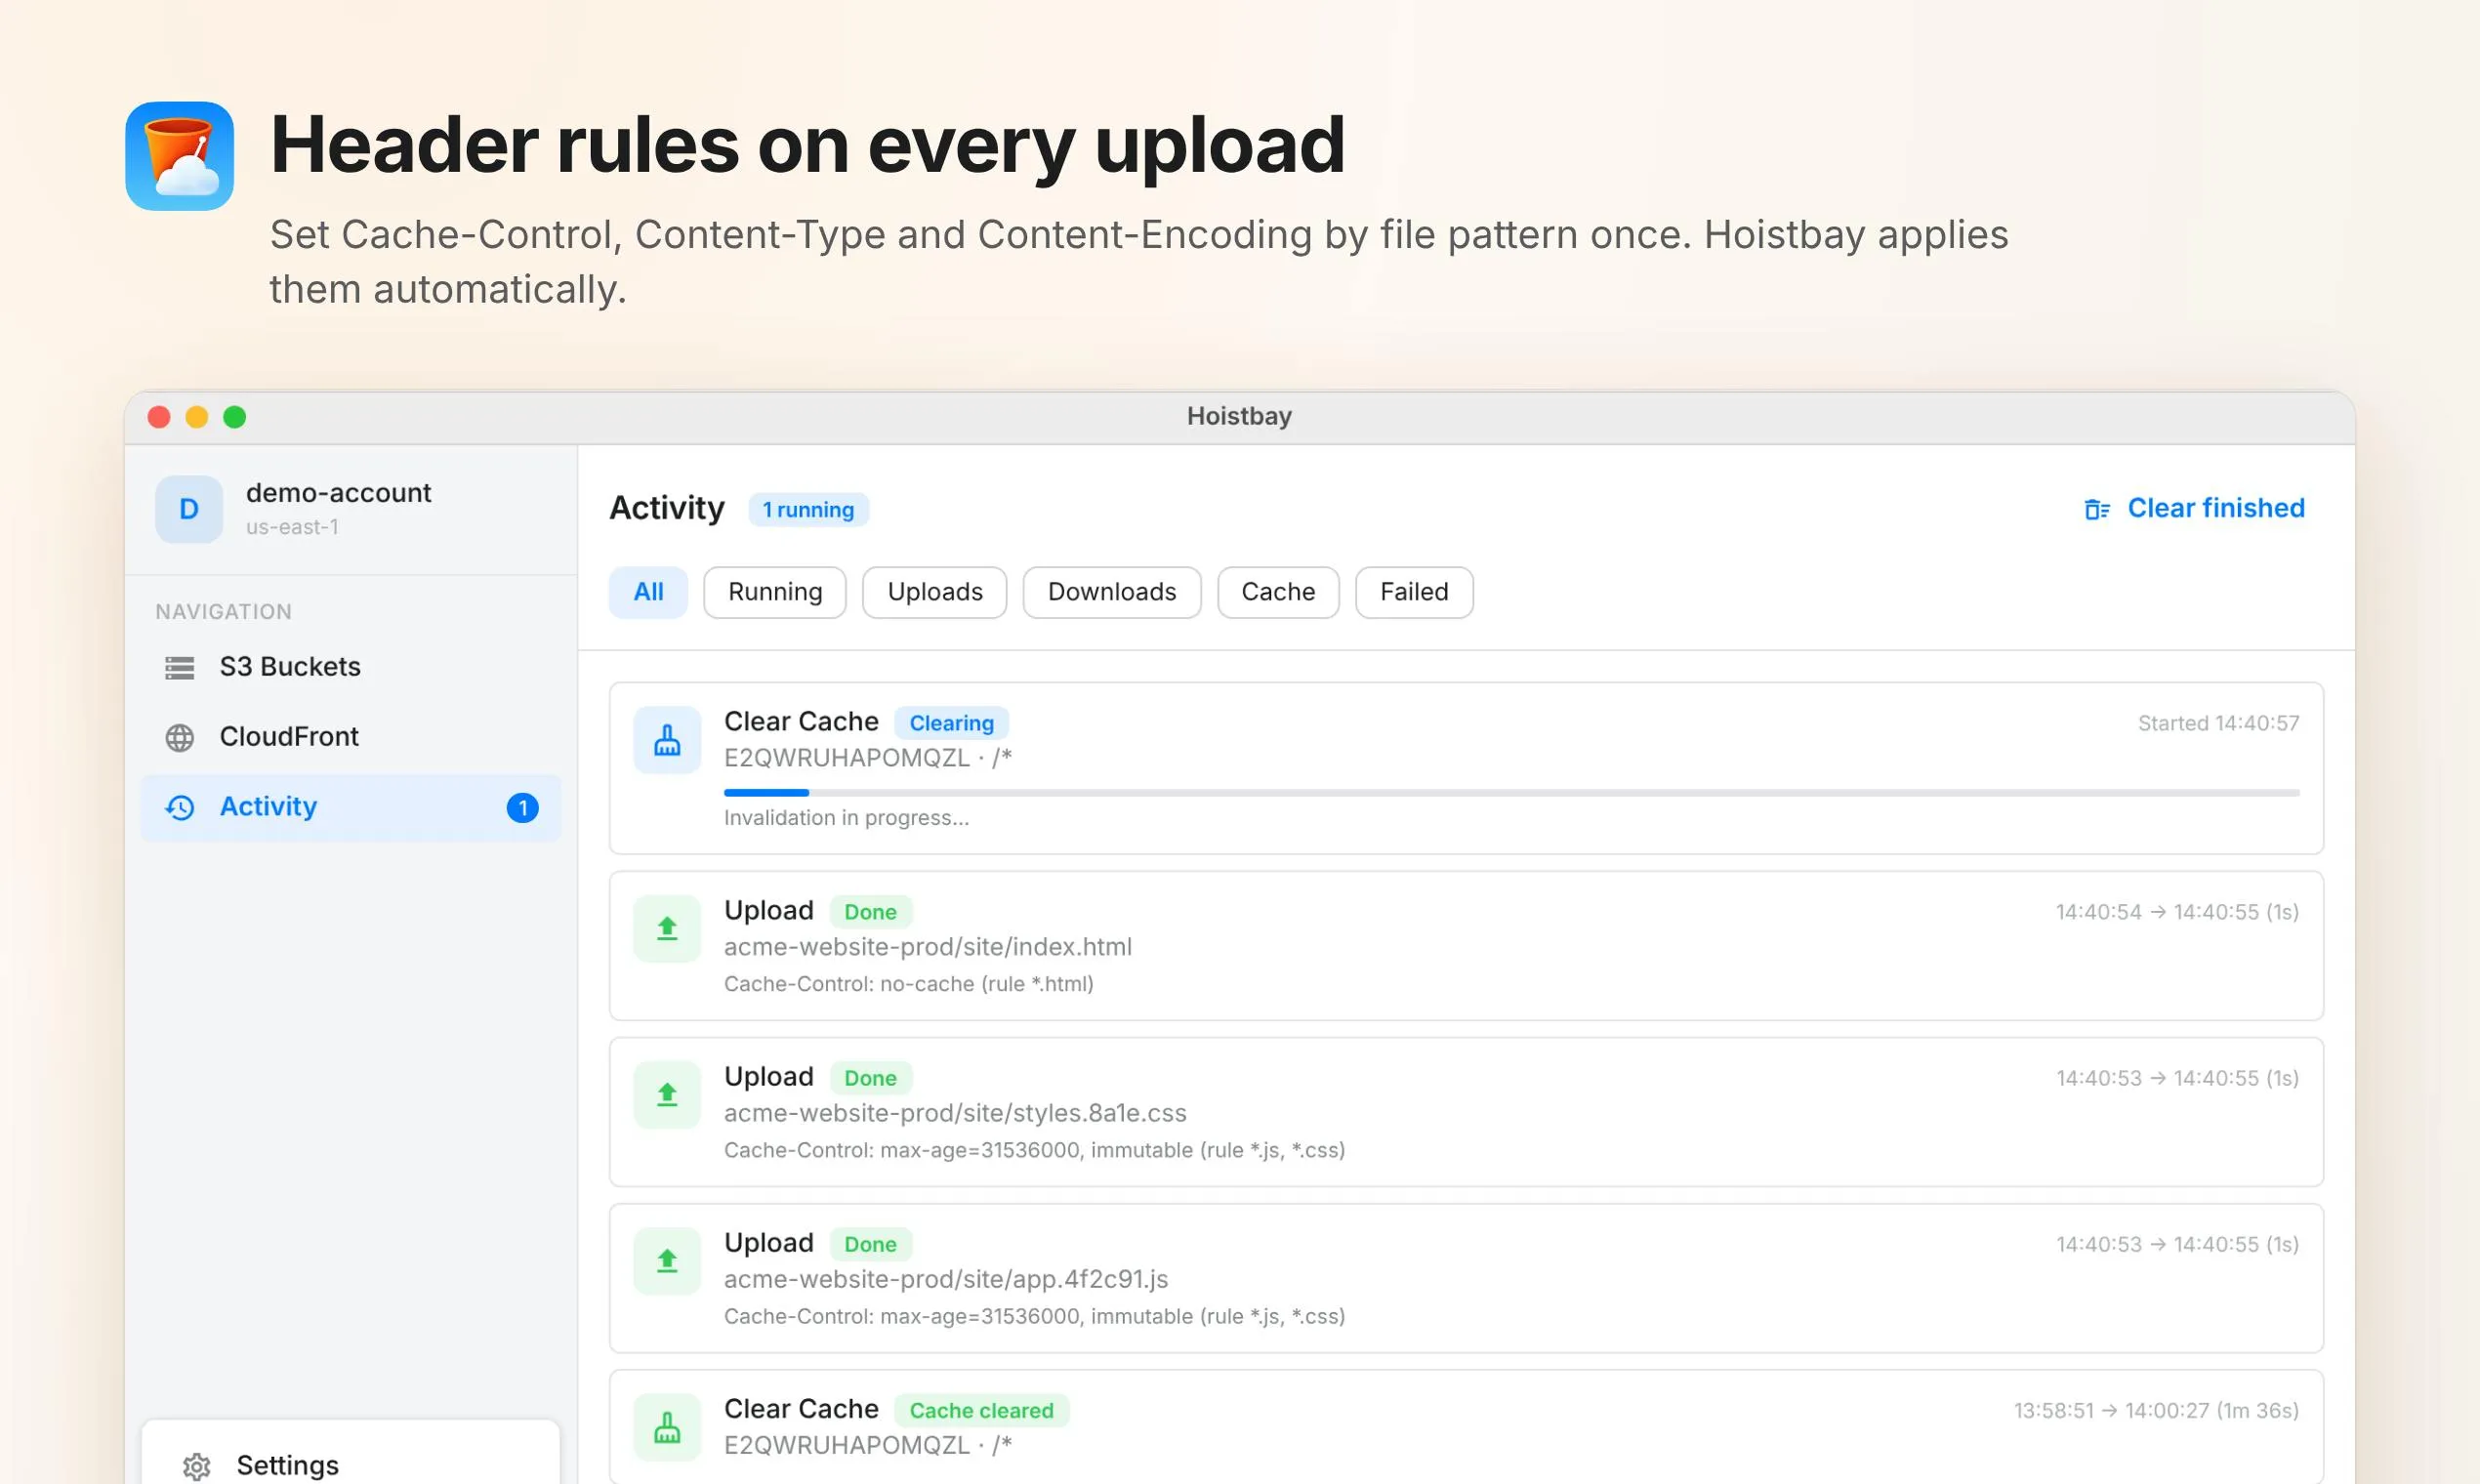
Hoistbay 是一款在 Product Hunt 上获得关注的 MIT 开源桌面应用,支持 macOS 与 Windows,免费管理 AWS S3 和 CloudFront。它针对开发者日常操作中的重复劳动,提供按文件模式预设 Cache-Control、Content-Type 等头部规则的功能,上传时自动套用;同时支持整文件夹下载、一键清除 CloudFront 缓存和即时切换 AWS 账号。安全方面,AWS 密钥保存在操作系统钥匙串中,无后端服务器、无遥测,代码可审计。文章指出它适合频繁管理静态资源和多账号环境的开发者,但功能仅覆盖 S3 与 CloudFront,缺乏企业协作能力,长期维护活跃度仍待观察。
为什么开发者需要更好的S3管理工具
对于经常和 AWS 打交道的开发者来说,S3 和 CloudFront 是绕不开的基础设施,但日常操作却充满了重复劳动。每次上传文件都要手动设置 Cache-Control、Content-Type,想清空 CloudFront 缓存得去控制台点好几层,切换不同账号更是繁琐。虽然市面上有不少 S3 客户端,但大多要么是付费产品,要么功能臃肿,要么把密钥存在自己的服务器上让人不放心。
Hoistbay 在 Product Hunt 上以 105 票冲到当日第 4 名,主打的就是「把重复工作自动化」这个痛点。它是一个 macOS 和 Windows 桌面应用,MIT 协议开源,完全免费。
核心功能:一次配置,持续生效
Hoistbay 最实用的设计是「头部规则」(header rules)。你可以按文件模式预先设定 Cache-Control、Content-Type、Content-Encoding 等规则,之后每次上传都会自动套用,不需要重复手动设置。对于需要精细控制缓存策略的静态站点或 CDN 加速场景,这个功能能省下大量核对时间。
除了规则自动化,它还支持整文件夹下载、一键清除 CloudFront 缓存、以及即时切换 AWS 账号。这些操作在 AWS 控制台里往往需要多次跳转,放在桌面应用里一键完成,体验上的差距相当明显。
Cache-Control 是 HTTP 响应头中控制缓存行为的核心字段,常见指令包括 max-age(资源可被缓存的最长时间,单位为秒)、no-cache(每次使用前必须向源站验证)和 no-store(禁止任何缓存)。对于静态站点,给带哈希指纹的资源设置长 max-age(如一年)并配合 immutable,而给 HTML 入口文件设置短缓存或不缓存,是平衡加载速度与发布即时性的常见做法。
Content-Type 则声明资源的 MIME 类型(如 text/css、image/webp),浏览器据此决定如何解析响应。上传时若缺失或设置错误,可能导致样式不生效、图片无法渲染或脚本被拒绝执行。Content-Encoding 用于声明资源是否经过压缩(如 gzip、br),需与实际上传内容一致,否则客户端解码失败。三者共同决定了 CDN 边缘节点和浏览器如何缓存与处理文件,这正是头部规则要自动化的关键所在。
CloudFront 缓存清除(invalidation) 是指让 CDN 边缘节点提前丢弃已缓存的旧对象、下次请求回源拉取最新版本。CloudFront 默认按路径通配符提交失效请求(如 /* 或 /assets/*),每次请求会计费且有并发限制,因此高频发布时更推荐使用带内容哈希的文件名配合长缓存,而非频繁全量清除。理解这一点,就能明白为何「一键清除缓存」按钮虽方便,仍应结合合理的缓存策略使用,避免把 CDN 的加速效果抵消掉。
安全与隐私:密钥只留在本地
Hoistbay 在安全设计上给出了明确的承诺:AWS 密钥存储在操作系统的钥匙串(keychain)中,没有后端服务器,也没有任何遥测数据上报。这意味着你的凭证不会经过第三方,数据流向完全可控。对于有合规要求或对供应链安全敏感的团队,开源加本地存储的组合比大多数商业客户端更透明。
MIT 许可证也意味着你可以审计代码、自行修改,甚至内部自建分发,不必担心厂商锁定或后续收费。
操作系统钥匙串(keychain) 是 macOS 的 Keychain 与 Windows 的 Credential Manager 提供的系统级加密凭证存储,由操作系统负责加密与访问控制,应用只能通过受权限约束的 API 读写。相比把密钥明文写在配置文件或应用自建数据库中,钥匙串能降低密钥被其他进程或恶意软件直接读取的风险。不过它并非万能:一旦本机账户被攻破,攻击者仍可能以当前用户身份调用钥匙串。因此配合最小权限的 IAM 用户、定期轮换访问密钥,才是完整的凭证安全实践。
适合谁用,以及它的局限
这款工具明显面向已经熟悉 AWS 的开发者和小团队,尤其是需要频繁管理静态资源、维护多套环境或多客户账号的人。它的价值不在于功能大而全,而在于把最高频的几个操作做顺。
不过也要客观看待:Hoistbay 目前只覆盖 S3 和 CloudFront,如果你需要更广泛的云存储支持,或者依赖团队协作、权限管理等企业级功能,它未必能满足。作为一个新发布的开源项目,长期维护活跃度也需要观察。
小结
Hoistbay 的思路很清晰——用桌面应用封装 AWS 控制台里最琐碎的操作,用开源和本地密钥消除信任顾虑。对于每天都要和 S3 打交道的开发者,这是一个值得尝试的轻量工具。
相关推荐
Cursor AI实战:用AI IDE加速编程的效率与成本权衡
深入解析 Cursor AI IDE 的界面布局、Agent/Plan/Debug/Ask 四种模式、模型选择与 Git 上下文集成,并结合实操演示讨论其订阅成本与直连 Claude 的性价比权衡。
免费落地页设计规则库:Claude Code与Cursor实测指南
Claude Code 与 Cursor 可用的免费落地页设计技能 Landing Page Design 介绍:MIT 协议、近 9000 星,先问 offer/受众/行动再规划 12 区块,字体与间距均为硬约束,配套 Redesign 技能改造存量页面,附动效技能下架与星数不代表质量的提醒。
Cursor总写错代码?问题可能出在上下文而非提示词
Cursor反复写错代码,问题可能不在提示词而在上下文。本文解析如何通过补充相关文件、完整报错与预期结果,配合先计划、小步改、跑测试的流程,减少AI编程错误,同时提醒代码审查仍是开发者的责任。