HTTP/3 流量拦截实战:QUIC 与 QPACK 解析指南
HTTP/3 基于 QUIC 和 UDP 内建加密,拦截需获取 TLS 密钥并完整捕获控制流以解析 QPACK。
HTTP/3 基于 QUIC 和 UDP,内建 TLS 1.3 加密,使传统 TCP 抓包与 MITM 代理基本失效。拦截 QUIC 流量的核心是获取 TLS 会话密钥,常用方案是通过 SSLKEYLOGFILE 环境变量导出密钥,再配合 Wireshark 解密。应用层头部经 QPACK 压缩,QPACK 使用静态表和动态表,动态表更新指令在独立的控制流上传输,因此解析时必须同时捕获控制流和请求流,并按顺序应用更新指令。QPACK 动态表引用还可能导致解码阻塞,乱序抓包时易出现头部解析失败。文章建议在可控环境中复现问题、完整捕获所有 QUIC 流,并优先检查密钥日志和 QPACK 状态完整性,同时推荐了 Wireshark、curl 及开源 QUIC 库等工具。
HTTP/3 正在快速取代 HTTP/2 成为现代 Web 的传输协议,但它基于 QUIC 和 UDP 的设计给传统的抓包与调试工具带来了不小的挑战。本文基于 Hacker News 上的一篇技术文章,梳理拦截 HTTP/3 流量的核心难点与可行路径,帮助开发者和安全研究人员理解 QUIC 加密、QPACK 头部压缩等机制,并掌握实际的调试思路。
为什么 HTTP/3 流量难以拦截
HTTP/3 将传输层从 TCP 换成了基于 UDP 的 QUIC,并把 TLS 1.3 直接内建到协议中。这意味着传统依赖 TCP 明文或 TLS 中间人代理的抓包方式几乎失效:QUIC 的连接建立、密钥协商和加密传输是一体化的,抓包工具看到的只是加密的 UDP 数据报。
另一个障碍是 QPACK。HTTP/2 使用 HPACK 压缩头部字段,而 HTTP/3 为了适配 QUIC 的多路复用和无序交付,重新设计了 QPACK。QPACK 使用动态表和静态表来压缩头部,动态表的更新依赖于独立的控制流,这使得离线解析抓到的数据包变得复杂——你无法仅凭单个流还原出完整的头部信息。
文章指出,要真正拦截并解密 HTTP/3 流量,必须同时解决两个问题:获取 QUIC 的 TLS 会话密钥,以及正确重建 QPACK 的动态表状态。
QUIC(Quick UDP Internet Connections)最初由 Google 设计,后成为 IETF 标准(RFC 9000)。它在 UDP 之上实现了可靠传输、拥塞控制、流量控制和多路复用,并内置 TLS 1.3 作为其握手协议。与 TCP+TLS 的分层结构不同,QUIC 将传输层与加密层融合,握手过程同时完成连接建立和密钥协商。QUIC 使用连接 ID 而非 IP+端口来标识连接,支持连接迁移(例如从 Wi-Fi 切换到蜂窝网络时保持连接)。这些特性提升了性能和安全性,但也意味着传统基于 TCP 状态机的抓包分析工具无法直接解析 QUIC 数据包。
拦截 QUIC 流量的关键手段
利用 TLS 密钥日志
最直接的方式是让客户端导出 TLS 会话密钥。与 HTTPS 调试类似,通过设置环境变量 SSLKEYLOGFILE,浏览器或客户端会把 TLS 1.3 的握手密钥写入文件,Wireshark 等工具可以读取该文件并解密 QUIC 流量。文章强调,这种方式适用于你能控制客户端的场景,比如调试自己的应用或测试环境。
中间人代理的适配
传统 HTTP 代理对 QUIC 无能为力,因为 QUIC 不走 TCP。需要在客户端和服务器之间部署支持 QUIC 的代理,或者在客户端侧强制降级到 HTTP/2 以便用现有工具分析。文章提到,部分调试工具已经开始支持 QUIC 的 MITM 模式,但配置门槛较高,且需要处理证书信任问题。
服务端侧抓包
在服务器上直接抓取 QUIC 流量并结合密钥日志解密,是另一种可行方案。由于服务端通常能访问 TLS 密钥材料,这种方式在排查服务端问题时更可靠。文章建议在容器或测试环境中启用 QUIC 日志,配合抓包工具进行关联分析。
QPACK 解析的实践要点
解密 QUIC 只解决了传输层的问题,应用层的 HTTP/3 头部仍然经过 QPACK 压缩。文章详细讨论了 QPACK 的静态表和动态表机制:静态表包含常见的头部字段,可以直接查表还原;动态表则由编码器在控制流上发送更新指令,解码器必须按顺序应用这些指令才能正确解压后续的头部块。
实际解析时,需要把 QUIC 流按类型区分:控制流承载 QPACK 的动态表更新,请求流承载头部块和主体数据。如果只抓取了请求流而忽略了控制流,动态表的状态就会缺失,导致头部解码错误。文章建议使用支持 HTTP/3 的解析工具,或者手动实现 QPACK 解码器时严格遵循 RFC 中的状态机。
此外,文章提醒注意 QPACK 的阻塞问题:当动态表引用尚未到达的条目时,解码会被阻塞,这在乱序抓包时尤其常见。理解这一点有助于解释为什么某些抓包分析会出现头部缺失或解析失败。
QPACK 的动态表更新指令通过专用的控制流(Control Stream)传输,每个连接有一个控制流,其流类型标识为 0x00。请求流(Request Stream)则承载头部块和主体数据,流类型标识为 0x01。在抓包分析时,必须根据 QUIC 流类型标识区分控制流和请求流,并按照 RFC 9204 规定的状态机顺序应用动态表更新。如果控制流数据丢失或乱序,解码器可能遇到动态表条目引用错误,导致 QPACK 解码失败。
工具与调试建议
文章推荐了几类工具:Wireshark 配合 TLS 密钥日志可以完成 QUIC 解密;curl 的 HTTP/3 支持便于发起测试请求;部分开源 QUIC 库提供了日志和调试接口。对于需要深入分析 QPACK 的场景,文章建议结合协议规范手动核对头部块,或者使用专门为 HTTP/3 设计的解析库。
调试时的实用技巧包括:优先在可控环境中复现问题,确保密钥日志完整;抓包时同时捕获所有 QUIC 流,避免遗漏控制流;对解析失败的数据包,先检查 QPACK 动态表状态是否完整,再排查加密层问题。
总结与展望
HTTP/3 的加密设计提升了安全性和性能,但也让流量分析变得更加困难。文章的核心观点是:拦截 HTTP/3 流量并非不可行,但需要转变思路——从被动抓包转向主动获取密钥、从单流分析转向全流关联。随着 QUIC 和 QPACK 工具的成熟,调试体验会逐步改善,但目前仍需开发者理解协议细节才能高效排障。
对于日常开发,建议优先使用支持 HTTP/3 的调试工具和密钥日志机制;对于安全研究,则需要深入 QPACK 的状态管理,才能准确还原应用层语义。
相关推荐
多Agent协作开发:任务卡驱动的中大型AI项目实践
一条对话搞不定中大型项目?B站UP主分享任务卡驱动、PM编排、多Agent并行开发、本地仓库共享状态的AI协作开发模式,让任何Agent工具随时接手项目。
Cursor vs Copilot vs Claude Code:Laravel开发者怎么选
对比Cursor、GitHub Copilot与Claude Code三款AI编程工具在Laravel开发中的定位差异:Cursor是AI优先编辑器,Copilot是现有编辑器的插件,Claude Code在终端处理多文件任务与测试,并给出按工作流选型的建议。
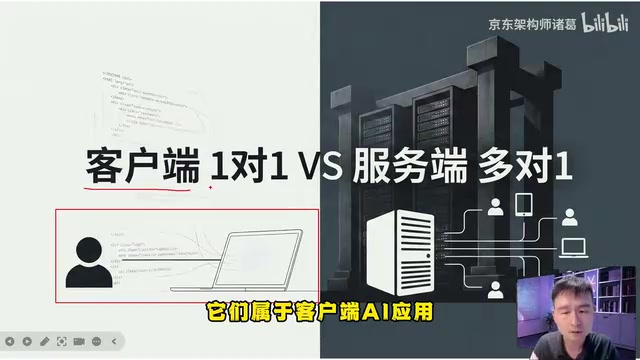
AgentScope Java版:企业级Agent框架实战指南
深入解析阿里巴巴AgentScope Java企业级智能体框架:对比客户端AI与服务端AI的本质差异,阐述Java在高并发、分布式状态管理等场景的天然优势,梳理从核心原理到多智能体协作的完整学习路径。