Hugging Face高管警告:网络攻击正侵蚀开源AI的开放性

Hugging Face高管警告网络攻击或迫使开源AI平台收紧限制,削弱开放性。
Hugging Face高管Irene Solaiman警告,针对开放AI平台的网络攻击日益增多,可能迫使平台实施更严格的模型审核、访问控制与使用限制,从而削弱开源社区赖以生存的开放性。文章分析了安全与开放之间的深层矛盾:开放带来创新与普惠,也扩大攻击面;安全加固虽有必要的,却可能损害自由访问、修改与分发的核心价值,并首当其冲影响依赖免费资源的独立开发者、学术研究者和初创团队,加剧AI领域的资源不平等。文章提出通过社区共治审核、鲁棒防护技术、透明披露与跨平台协作来寻找平衡,强调安全措施应尽量减少对合法开发者的影响,避免一刀切。
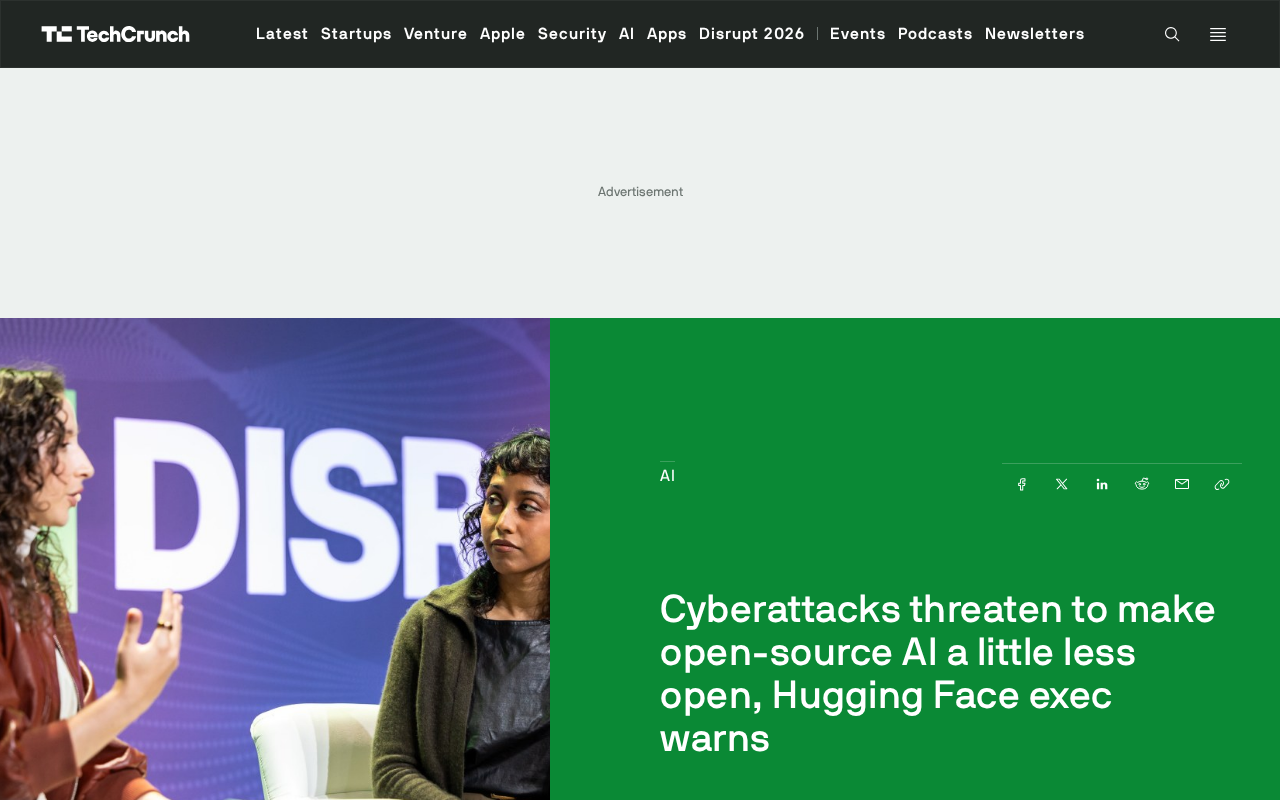
开源AI社区一直以开放、协作、低门槛为傲,但这一基石正面临严峻考验。Hugging Face高管Irene Solaiman近日发出警告:针对开放AI平台的网络攻击日益增多,可能迫使平台实施更严格的安全限制,从而削弱开源社区赖以生存的开放性。这一表态揭示了开源AI在安全与开放之间的深层矛盾。
安全压力下的开源困境
Hugging Face作为全球最大的开源AI模型托管平台,汇聚了海量模型、数据集和开发工具,是无数开发者日常工作的基础设施。Solaiman指出,随着平台影响力扩大,它也成为恶意攻击者的目标。攻击行为不仅威胁平台自身安全,还可能波及依赖平台的下游应用和终端用户。
为了应对风险,平台可能不得不采取更严格的安全措施——例如更严苛的模型审核、访问控制或使用限制。这些措施虽然能提升安全性,却与开源社区追求的“自由访问、自由修改、自由分发”理念产生冲突。Solaiman的担忧在于,安全加固的代价可能是牺牲部分开放性,而开放性正是开源AI社区吸引全球开发者的核心价值。
Hugging Face 的平台定位:Hugging Face 常被称为“AI 界的 GitHub”,其核心资产包括 Model Hub(模型托管)、Datasets(数据集托管)和 Spaces(应用演示托管)三大板块,并配套 Transformers、Diffusers 等开源库。平台上的模型多以 Git 仓库形式存储,支持版本管理与社区提交,这也是“开放”在工程层面的具体体现。理解这一点有助于把握后文所说的“限制访问”意味着什么:它往往不是关闭平台,而是在仓库拉取、模型卡片审核、下载鉴权等具体环节上增加门槛。
开放性与安全性的拉锯战
开源AI的开放性体现在多个层面:模型权重公开可下载、代码透明可审计、社区协作无门槛。这种开放模式加速了技术创新,也让AI技术更普惠。但开放也意味着攻击面扩大——恶意行为者可能滥用开放模型进行网络攻击、生成有害内容或窃取数据。
据Solaiman观察,网络攻击的升级正在迫使平台重新评估开放策略。安全团队需要投入更多资源进行监控和防御,而这些成本最终可能以限制访问的形式转嫁给社区。例如,平台可能要求开发者通过身份验证才能下载某些模型,或对高风险模型实施使用审批。这些措施虽有必要,却可能让小型开发者、学术研究者和资源匮乏地区的用户处于不利地位。
“开放”在开源 AI 中的多重含义:与传统的开源软件许可证(如 MIT、Apache 2.0)不同,AI 模型的“开放”还涉及模型权重、训练数据、训练代码三个可分离的层次。业界常用“开放权重(open weights)”来描述仅公开参数而不公开数据与训练流程的做法。权重一旦公开即难以撤回,任何人都可以下载并在本地运行,这使得平台侧的事前审核作用有限,也解释了为什么安全讨论往往聚焦于下载与分发环节的准入控制。
对开发者生态的潜在影响
如果开源AI平台收紧开放策略,首当其冲的是依赖免费资源的独立开发者和初创团队。他们往往没有足够预算购买商业API或构建私有模型,开源社区是他们参与AI创新的主要途径。更严格的限制可能加剧AI领域的马太效应——资源丰富的机构能够承担合规成本,而小型参与者被边缘化。
此外,开放性降低还可能减缓技术传播速度。开源模型的一大优势是允许开发者自由实验、微调和再分发,从而催生大量衍生创新。若访问受限,这种自下而上的创新活力将受到抑制。Solaiman的警告并非危言耸听,而是提醒社区在安全与开放之间寻找平衡点。
寻找平衡:开源AI的未来路径
面对攻击威胁,开源AI社区并非只有“封闭”一条路。可能的应对策略包括:加强社区共治的安全审核机制、开发更鲁棒的模型防护技术、建立透明的安全事件披露流程,以及推动跨平台的安全协作。关键在于,安全措施的设计应尽量减少对合法开发者的影响,避免“一刀切”式的限制。
Solaiman的发言也暗示,平台方需要与社区更充分地沟通安全决策,让开发者理解限制的必要性,并共同探索兼顾安全与开放的解决方案。开源AI的开放性不是非黑即白的选择题,而是需要在动态威胁环境中持续调适的平衡术。
模型卡与负责任发布实践:开源 AI 社区已形成一些兼顾开放与安全的机制,例如模型卡(Model Card)要求开发者说明训练数据、适用范围与已知局限;负责任发布清单(如 Hugging Face 的 Model Cards、Metadata 规范)鼓励在发布前进行风险评估。此外,“分阶段发布”“门控访问(gated model)”等做法允许平台对高风险模型要求用户接受使用条款后方可下载,这属于在开放框架内做差别化治理,而非简单封闭。
结语
Hugging Face高管的警告为开源AI社区敲响了警钟:网络攻击正在成为开放性的现实威胁。如何在保障安全的同时不扼杀开放精神,是平台、开发者和整个生态需要共同回答的问题。开源AI的未来,取决于我们能否找到一条既安全又开放的道路。
相关推荐
Fable 5.2自我改进循环加速,Gemini 4 Carbon紧追
Anthropic Fable 5.2与Google Gemini 4 Carbon同期发布,远程劳动指数翻倍增长,自我改进循环加速,但基准缺陷与评估意识问题并存。
Meta FAIR发布e-means:k-means新替代,收敛快十倍
Meta FAIR 在 FAISS 1.16.0 中发布 e-means,作为 mini-batch k-means 的替代方案,达到同等损失所需 epoch 减少约一个数量级,GPU 加速 10 到 45 倍,且无需新增超参数。
AI写代码好用,但为何代码库越来越脆弱?
AI编程工具提升效率的同时,可能让代码库变得脆弱。本文基于开发者博客和Hacker News讨论,分析AI生成代码的隐性成本、社区分歧与降低风险的实践建议。