会聊天≠会办事:ChatGPT与AI Agent的核心差异
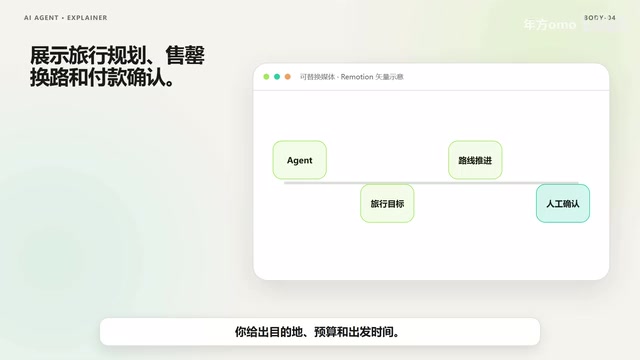
AI Agent与聊天机器人的核心差异:从回应问题到围绕目标自主规划、调用工具并循环执行。
本文厘清了 AI Agent 与普通聊天机器人的本质区别:后者只回应当前问题,前者则围绕一个目标持续决策、调用工具、记录状态并循环执行,直到任务完成。Agent 由规划、决策、工具调用、状态记录和循环执行五个环节构成,这套「感知—决策—行动」闭环使它能应对动态变化,而非按固定脚本运行。相比传统自动化,Agent 更灵活但代价是更慢、更贵、更容易出错。它最适合多源信息整合、多步骤关联操作和持续状态监控三类任务。与此同时,付款、删除、发布等高风险操作必须保留人工确认环节,以防错误在自动执行中被逐步放大。
从「回应问题」到「完成目标」
ChatGPT 能流畅回答问题,但它和 AI Agent 之间隔着一道关键鸿沟。这个差别并不在于「谁更聪明」,而在于两者面对任务时的运作逻辑完全不同。
普通聊天机器人的核心是回应当前问题——你问什么,它答什么,交互结束在这一轮对话里。而 Agent 接到的不是一个问题,而是一个需要完成的目标。它会主动判断下一步该做什么、调用哪个工具、看到结果后再调整策略,直到目标达成。
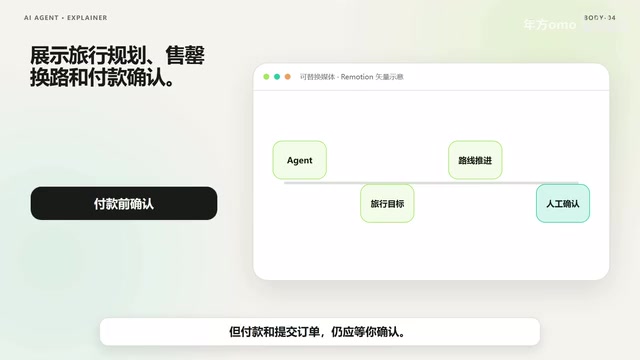
用一个具体场景来理解:当你说「帮我规划一次周末旅行」,并给出目的地、预算和出发时间,Agent 不会只是给你一段泛泛的建议文字。它会先查天气,再搜车次,比较价格和到达时间,把这些信息串联起来形成一个可执行的方案。
更关键的是它面对意外的反应。如果原定车次受影响,Agent 不会停在「报错」这一步,而是根据现有限制重新搜索,整理出替代路线。不过涉及付款和提交订单这类不可逆操作,它仍会停下来等你确认——这条边界非常重要。
Agent 的五个组成部分
把 Agent 的工作过程拆开看,大致可以分成五个环节,理解这套结构能帮你判断它适合做什么、不适合做什么。
- 规划(Planning):在当前情况下,判断出最合理的下一步动作。
- 决策:不是执行预写好的脚本,而是基于实时结果做选择。
- 工具调用(Tools):让它能搜索信息、读取文件、调用接口、操作软件——这是它「动手」的能力来源。
- 状态记录(State/Memory):记住已经做过什么,也保存刚得到的结果,避免重复劳动或遗忘上下文。
- 循环执行:看到结果 → 调整 → 继续,直到目标完成或需要人工介入。
这套「感知—决策—行动」的闭环,正是 Agent 区别于一问一答式对话的本质。
「工具调用」这一环节值得单独说明。Agent 能调用的工具通常以 API 或插件的形式接入,常见类型包括:网页搜索(如 Bing/Google Search API)、代码执行环境(让 Agent 能写并运行代码来处理数据)、文件读写、数据库查询,以及第三方服务接口(如日历、邮件、地图)。工具的数量和质量直接决定了 Agent 的实际能力上限——没有工具的 Agent 只能在语言层面思考,无法真正「动手」。目前主流的 Agent 框架(如 LangChain、AutoGen、OpenAI Function Calling)都把工具管理作为核心模块,开发者可以按需注册工具并控制 Agent 的调用权限。
Agent 与传统自动化的区别
很多人会把 Agent 和传统自动化流程混为一谈,其实两者有明显差异。
传统自动化会提前写好每一步。它的优点是稳定、容易预测、成本低——只要场景没变,它就能可靠地跑完。但短板同样明显:遇到没有写进规则的情况,它往往直接停止,无法应变。
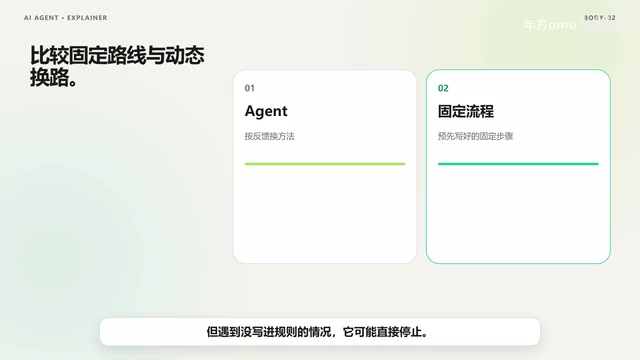
Agent 则能按当前结果换方法。它在流程之外仍有一定的适应能力,遇到障碍会尝试绕路。代价是它更慢、更贵,也更可能在判断上出错。换句话说,你用灵活性换取了确定性——这是一笔需要权衡的账。
哪些任务适合交给 Agent
结合它的特性,Agent 尤其擅长以下三类任务:
- 多源信息整合:从多个地方搜集资料,再进行整理和比较,输出一份结构化的结论。
- 多步骤关联操作:操作文件、表格或代码,完成一串前后相互依赖的步骤。
- 持续状态监控:长期检查任务状态,在条件发生变化时提醒你,或自动继续执行。
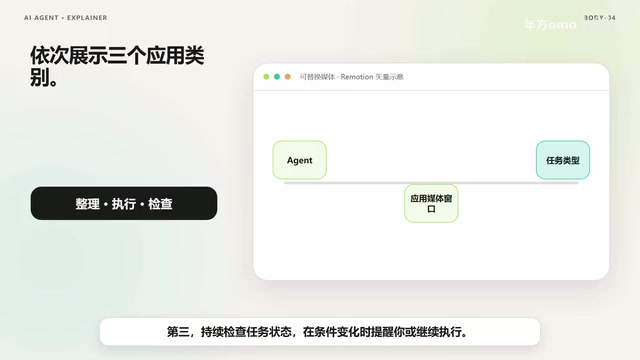
这三类任务的共同点是——它们需要「判断」和「行动」,而不仅仅是「回答」。这正是 Agent 相较于聊天模型的价值所在。
风险与边界:为什么必须设权限
能力越强,风险也越需要重视。Agent 有几个天然的失误来源:它可能理解错目标,也可能相信了不可靠的信息。更麻烦的是,如果它在错误的基础上连续执行,一次小错误会被逐步放大,最终酿成难以收拾的结果。
因此,凡是涉及付款、删除、发布、隐私这类高风险操作时,都必须设置权限门槛和人工确认环节。让 Agent 做信息搜集与方案整理,把「按下确认键」的权力留在人手里,是当前较为务实的使用方式。
归根结底,判断一个 AI 系统是否真正「能办事」,关键不在于它会不会聊天,而在于它能否围绕一个目标,可靠地决定并执行下一步。这才是从 ChatGPT 到 AI Agent 的真正跨越。
「提示注入」(Prompt Injection)是 Agent 场景中一种不容忽视的安全威胁。当 Agent 被授权读取外部内容(如网页、邮件、文档)时,攻击者可以在这些内容里嵌入伪装成指令的文字,试图劫持 Agent 的行为——例如让它悄悄泄露用户数据或执行未经授权的操作。与纯对话模型不同,Agent 具备执行能力,一旦被注入恶意指令,危害会直接落地。因此,在 Agent 处理不受信任的外部输入时,需要对输入内容进行过滤、对关键操作设置二次确认,并严格限制 Agent 能访问的数据范围和可调用的操作类型。
相关推荐
AI早报:千问全模态Qwen3-Omni发布,华为昇腾960与Grok新模型齐现身
9月18日AI早报:千问推出原生全模态模型Qwen3-Omni Flash,音视频成本降超93%;华为披露百万级处理器计算架构并传昇腾960将发布;Grok新版现身谷歌云,OpenAI推ChatGPT for Word,N8N爆满分漏洞。
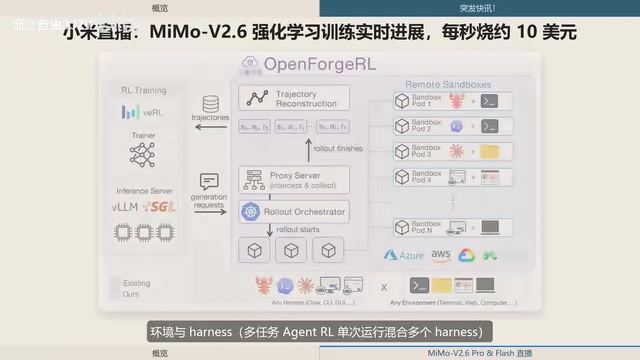
小米MiMo-V2.6直播训练:一天半烧850万,每秒约10美元
小米MiMo大模型团队直播MiMo-V2.6 Pro/Flash的强化学习训练过程,一天半已花费约855万人民币,每秒烧约10美元。本文解析其三方向算力扩展路径、开源计划与DeepSWE基准跑分对比。
字节Trae Work上手指南:11个应用场景解析
字节通用AI agent产品Trae Work上手指南,详解Work、Code、Design三大板块及PPT生成、数据分析、深度研究、代码开发等11个应用场景,帮零代码用户快速判断如何用它解决实际问题。