Humble Bundle改版移除双因素验证设置,安全引担忧
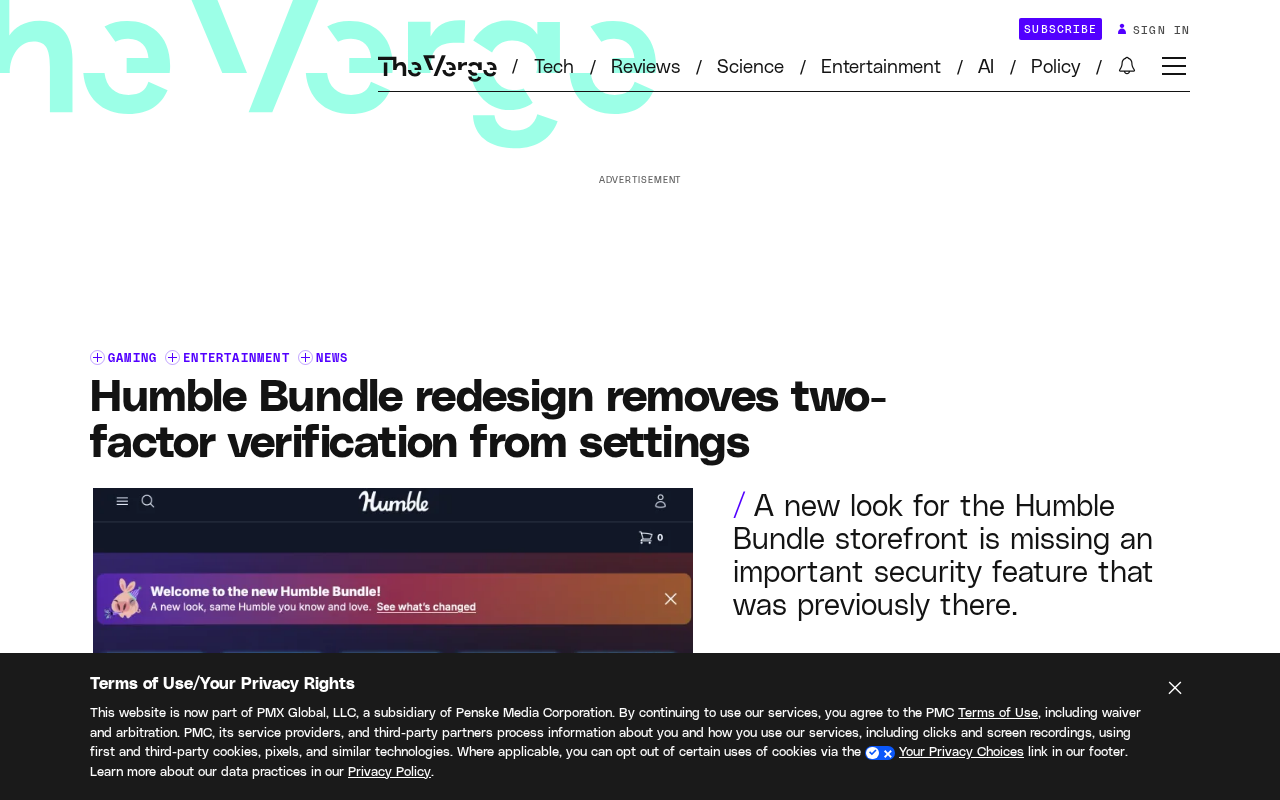
Humble Bundle改版移除2FA设置入口,引发用户对账户安全的担忧。
Humble Bundle商店界面改版后,用户发现设置页面不再提供添加或更新双因素验证(2FA)的选项,引发了对账户安全的广泛担忧。双因素验证是保护关联支付信息和游戏库的关键措施,入口消失意味着用户无法自行启用、更新或吊销验证方式。社区用户担心这可能迫使他们选择更不安全的密码或放弃使用平台。Humble Bundle尚未对此作出公开解释,可能原因是改版疏忽或正在重新设计安全流程。此次事件提醒数字商店,安全功能的可访问性对维护用户信任至关重要,平台应在改版中确保安全设置不被牺牲,并及时沟通变更。
事件概述
Humble Bundle 商店最近进行了界面改版,但用户发现设置页面不再提供添加或更新双因素验证(2FA)的选项。据 Kotaku 报道,这一变化引发了用户对账户安全的担忧。PC Gamer 进一步指出,Humble Bundle 的支持页面仍然存在关于双因素验证的讨论,但设置入口的消失让用户难以管理这一安全功能。
双因素验证的重要性
双因素验证是保护在线账户安全的关键措施,尤其是在游戏平台和数字商店中,用户账户往往关联着支付信息和游戏库。移除设置入口并不意味着 2FA 功能完全失效,但用户无法自行启用或更新验证方式,这可能会降低账户的安全性。
双因素验证(2FA)通常结合两类凭证:用户知道的密码与用户拥有的设备或一次性代码(如 TOTP 应用生成的动态码、短信验证码或硬件安全密钥)。即使密码因数据泄露被窃取,攻击者缺少第二因素也难以登录。对于数字商店而言,2FA 还能降低凭证填充攻击的成功率——攻击者利用其他平台泄露的账号密码批量尝试登录。值得注意的是,2FA 的强度取决于第二因素的类型,短信验证码易受 SIM 交换攻击,而基于时间的一次性密码(TOTP)或 FIDO2 安全密钥安全性更高。平台若隐藏管理入口,用户可能无法轮换已泄露的验证器或吊销丢失设备的绑定,反而削弱了 2FA 的防护效果。
用户与社区的反馈
这一改动在社区中引起了讨论。一些用户担心,如果无法方便地管理 2FA,他们可能会被迫选择更不安全的密码,或者放弃使用该平台。Kotaku 和 PC Gamer 的报道均强调了用户对透明度和安全控制的期望。
平台方的沉默与可能的原因
截至目前,Humble Bundle 尚未对此变化做出公开解释。可能的原因包括改版过程中的疏忽,或是平台正在重新设计安全设置流程。然而,缺乏沟通加剧了用户的不安。
对数字商店安全实践的启示
此次事件提醒数字商店和游戏平台,安全功能的可访问性至关重要。即使是小的界面改动,也可能对用户信任产生重大影响。平台应确保在改版过程中不牺牲安全设置,并及时与用户沟通变更。
凭证填充(credential stuffing)是数字商店面临的主要威胁之一:攻击者利用从其他服务泄露的邮箱和密码组合,自动化地尝试登录目标平台。由于许多用户在不同网站重复使用密码,一旦某个平台发生数据泄露,其他平台的账户也会面临风险。双因素验证能有效阻断这类攻击,因为攻击者即使拥有正确的密码,也缺少第二因素。因此,安全功能的可发现性与可管理性直接关系到平台整体的账户安全基线。此外,行业实践表明,将安全设置深埋在多层菜单中或临时移除入口,会导致启用率下降,进而扩大攻击面。平台在界面改版时应将安全设置视为核心功能而非可选配置,并通过变更日志或站内通知主动告知用户。
结论
Humble Bundle 的改版移除双因素验证设置入口,虽然可能不是有意降低安全性,但确实给用户带来了不便和担忧。我们期待平台能尽快回应并恢复相关功能。
相关推荐
FBI紧急预警:自主AI黑客工具如何以机器速度攻破网络
FBI发布紧急警报,点名开源AI攻击框架Artex可用大模型把一句大白话变成完整入侵链,三小时内攻破关键行业网络。本文梳理三阶段攻击机制、开源代码失控的现实,以及FBI建议的SIEM情报导入、云端最小权限、遗留资产补丁三项加固措施。
Gemini 4 Hydrogen跑分全解析:编程与AI代理性能
Google Gemini 4 Hydrogen 基准跑分全解析:SWE-bench 13.5%、Terminal Bench 57%、OS World 77.6%、Automation Bench 76.76%,百万 token 上下文,API 每百万输入 token 1.5 美元起,编程与 AI 代理能力深度解读。

FBI警告ARTEX AI:3小时攻破企业,单兵作战时代来临
FBI发布13页预警,揭示开源渗透测试工具ARTEX AI被攻击者滥用。单个操作员借助廉价大模型可在3小时内攻破企业,韩国银行、微软客户环境均受影响。本文解析其工作原理、真实案例与防御建议。